

Dieser Artikel ist eine Fortsetzung , das sich mit den Besonderheiten der Einrichtung der Geräte beschäftigt Palo Alto Networks . Hier möchten wir über die Einrichtung von IPSec Site-to-Site VPN auf Geräten Palo Alto Networks und eine mögliche Konfigurationsoption für die Anbindung mehrerer Internetanbieter berichten.
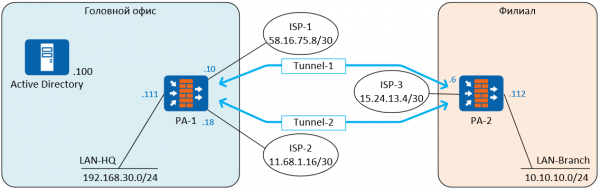
Zur Demonstration wird ein Standard-Schema zur Verbindung der Zentrale mit einer Niederlassung verwendet. Um eine ausfallsichere Internetverbindung zu gewährleisten, wird in der Zentrale eine gleichzeitige Anbindung an zwei Anbieter verwendet: ISP-1 und ISP-2. Die Niederlassung hat nur eine Verbindung zu einem Anbieter, ISP-3. Zwischen den Firewalls PA-1 und PA-2 werden zwei Tunnel aufgebaut. Die Tunnel arbeiten im Modus Active-Standby, wobei Tunnel-1 aktiv ist und Tunnel-2 den Datenverkehr bei einem Ausfall von Tunnel-1 übernehmen wird. Tunnel-1 nutzt die Verbindung zum Internetanbieter ISP-1, Tunnel-2 nutzt die Verbindung zum Internetanbieter ISP-2. Alle IP-Adressen wurden zufällig generiert, um die Demonstration zu unterstützen und stehen nicht im Zusammenhang mit der Realität.
Für den Aufbau des Site-to-Site VPN wird IPSec verwendet — ein Protokollsatz zum Schutz der über das IP-Protokoll übertragenen Daten. IPSec wird mit dem Sicherheitsprotokoll ESP (Encapsulating Security Payload) arbeiten, das die Verschlüsselung der übertragenen Daten gewährleistet.
Im IPSec 24 Widgets, die verschiedene Standard-Interface-Elemente abdecken, wie Listen, Panels, Bearbeitungsblöcke, Schaltflächen, Tabs, Suchformulare, Dialogfenster usw. Die angebotenen Widgets ermöglichen es, universelle Oberflächen zu erstellen, die sowohl auf großen Bildschirmen von PCs und Laptops als auch auf kleinen Touchscreens von Smartphones nahtlos funktionieren. Die Benutzeroberfläche der Anwendungen passt sich dynamisch an die Bildschirmgröße und die verfügbaren Eingabegeräte an. IKE (Internet Key Exchange) ist das Protokoll, das für die Aushandlung von SA (Sicherheitsassoziationen), Sicherheitsparametern verantwortlich ist, die zum Schutz der übertragenen Daten verwendet werden. Die PAN-Firewalls unterstützen IKEv1 und IKEv2.
Im IKEv1 Die VPN-Verbindung wird in zwei Phasen aufgebaut: IKEv1 Phase 1 (IKE-Tunnel) und IKEv1 Phase 2 (IPSec-Tunnel), wodurch zwei Tunnel erstellt werden, von denen einer für den Austausch von Steuerinformationen zwischen den Firewalls dient, während der andere für die Übertragung von Datenverkehr verwendet wird. In IKEv1 Phase 1 gibt es zwei Betriebsmodi — main mode und aggressive mode. Der aggressive Modus benötigt weniger Nachrichten und arbeitet schneller, unterstützt jedoch keinen Peer Identity Protection.
IKEv2 ist abgelöst worden IKEv1, und im Vergleich zu IKEv1 ist sein Hauptvorteil — geringere Bandbreitenanforderungen und eine schnellere Aushandlung von SA. In IKEv2 werden weniger Steuerinformationen verwendet (insgesamt 4), das EAP-Protokoll wird unterstützt, MOBIKE wird unterstützt und ein Mechanismus zur Überprüfung der Verfügbarkeit des Peers, mit dem der Tunnel erstellt wird — Liveness Check, ersetzt die Dead Peer Detection in IKEv1. Wenn die Prüfung nicht besteht, dann IKEv2 kann der Tunnel zurückgesetzt werden und automatisch bei erster Gelegenheit wiederhergestellt werden. Detaillierte Informationen zu den Unterschieden finden Sie .
. Wenn der Tunnel zwischen Firewalls verschiedener Hersteller aufgebaut wird, können Implementierungsfehler auftreten IKEv2, und zur Kompatibilität mit solcher Hardware besteht die Möglichkeit, IKEv1. In anderen Fällen ist es besser, IKEv2.
Einrichtungsphasen:
• Konfiguration von zwei Internetanbietern im ActiveStandby-Modus
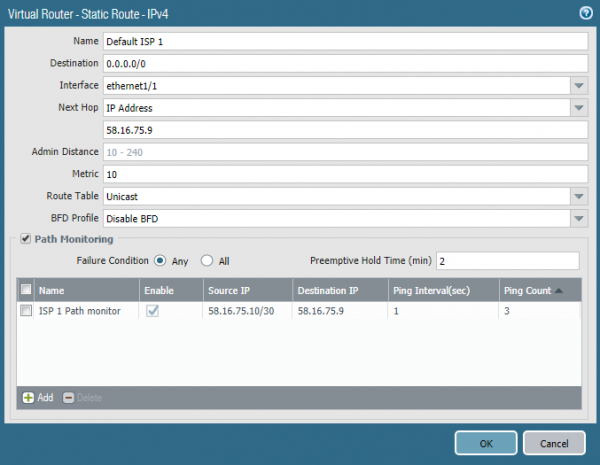
Es gibt mehrere Möglichkeiten, diese Funktion zu realisieren. Eine davon besteht in der Verwendung des Mechanismus Path Monitoring, der ab Version PAN-OS 8.0.0verfügbar ist. In diesem Beispiel wird die Version 8.0.16 verwendet. Diese Funktion ähnelt IP SLA in Cisco-Routern. Im Parameter für die statische Standardroute wird das Senden von Ping-Paketen an eine bestimmte IP-Adresse von einer bestimmten Quelladresse konfiguriert. In diesem Fall pingt das Interface ethernet1/1 das Standardgateway einmal pro Sekunde an. Wenn auf drei aufeinanderfolgende Pings keine Antwort erfolgt, wird die Route als inaktiv betrachtet und aus der Routing-Tabelle entfernt. Eine ähnliche Route wird zur zweiten Internetanbieterseite konfiguriert, jedoch mit einer höheren Metrik (sie ist die Backup-Route). Sobald die erste Route aus der Tabelle entfernt wird, beginnt die Firewall, den Verkehr über die zweite Route zu leiten — Fail-Over. Wenn der erste Anbieter beginnt, auf die Pings zu reagieren, wird seine Route aufgrund der besseren Metrik wieder in die Tabelle aufgenommen und ersetzt die zweite — Fail-Back. Der Prozess Fail-Over dauert einige Sekunden, abhängig von den konfigurierten Intervallen, aber in jedem Fall ist der Prozess nicht sofort und in dieser Zeit geht der Verkehr verloren. Fail-Back verläuft ohne Verkehrsausfall. Es besteht die Möglichkeit, dies Fail-Over schneller zu machen, mit Hilfe von BFD, sofern der Internetanbieter diese Möglichkeit bietet. BFD wird ab dem Modell PA-3000 Series und VM-100. Als Adresse für das Ping ist es besser, nicht das Gateway des Anbieters, sondern eine öffentlich verfügbare Internetadresse anzugeben.
• Erstellung einer Tunnel-Schnittstelle
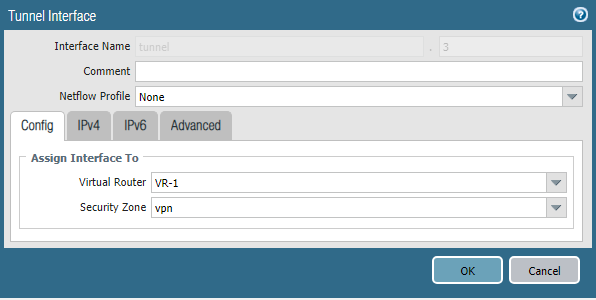
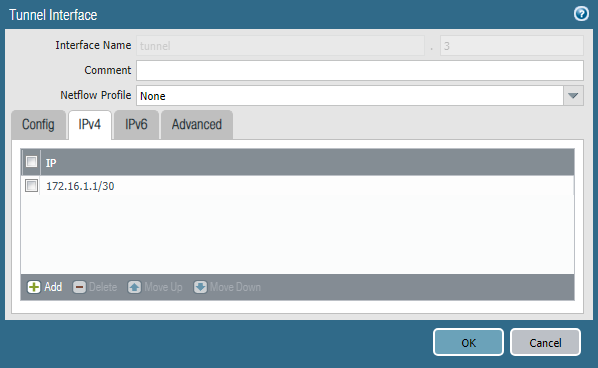
Der Verkehr innerhalb des Tunnels wird über spezielle virtuelle Schnittstellen übertragen. Auf jeder von ihnen muss eine IP-Adresse aus dem Transitnetz konfiguriert werden. In diesem Beispiel wird für Tunnel-1 das Subnetz 172.16.1.0/30 und für Tunnel-2 das Subnetz 172.16.2.0/30 verwendet.
Die Tunnel-Schnittstelle wird im Abschnitt Netzwerk -> Schnittstellen -> Tunnel. Es ist erforderlich, den virtuellen Router und die Sicherheitszone sowie die IP-Adresse aus dem entsprechenden Transportnetz anzugeben. Die Schnittstellennummer kann beliebig sein.
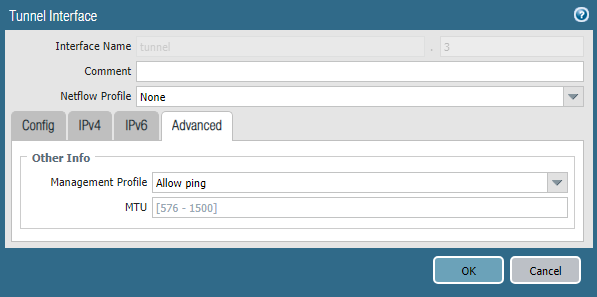
Im Abschnitt Advanced kann man angeben Verwaltungsprofil, das pings auf dieser Schnittstelle zulässt, was für Tests nützlich sein kann.
• IKE-Profil einrichten
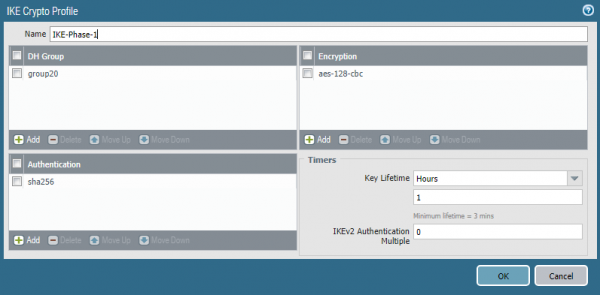
IKE-Profil ist für die erste Phase der Erstellung einer VPN-Verbindung verantwortlich, hier werden die Tunnelparameter angegeben IKE Phase 1. Das Profil wird im Abschnitt Netzwerk -> Netzwerkprofile -> IKE-Krypto. Es ist erforderlich, den Verschlüsselungsalgorithmus, den Hash-Algorithmus, die Diffie-Hellman-Gruppe und die Lebensdauer der Schlüssel anzugeben. Im Allgemeinen gilt: Je komplizierter die Algorithmen, desto schlechter die Leistung, sie sollten basierend auf den spezifischen Sicherheitsanforderungen ausgewählt werden. Es wird jedoch dringend empfohlen, keine Diffie-Hellman-Gruppe unter 14 zu verwenden, um wichtige Informationen zu schützen. Dies ist auf die Verwundbarkeit des Protokolls zurückzuführen, die nur durch die Verwendung einer Modullänge von 2048 Bit oder mehr oder elliptischer Krypto-Algorithmen, die in den Gruppen 19, 20, 21, 24 verwendet werden, ausgeglichen werden kann. Diese Algorithmen haben eine höhere Leistung im Vergleich zur traditionellen Kryptographie. . Und .
• IPSec-Profil einrichten
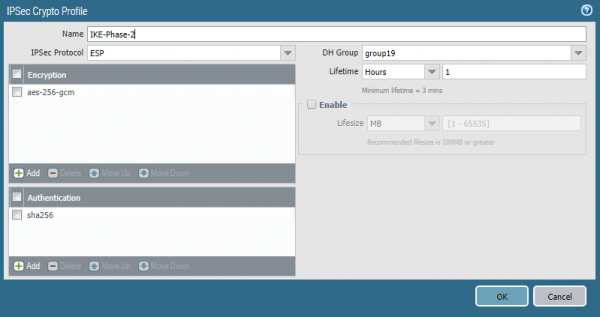
Die zweite Phase der Erstellung einer VPN-Verbindung ist der IPSec-Tunnel. Die SA-Parameter dafür werden in Netzwerk -> Netzwerkprofile -> IPSec-Krypto-Profil. Hier muss das IPSec-Protokoll angegeben werden — AH oder ESP, sowie die Parameter SA — Hash-Algorithmen, Verschlüsselung, Diffie-Hellman-Gruppe und Lebensdauer der Schlüssel. Die SA-Parameter im IKE-Krypto-Profil und IPSec-Krypto-Profil können unterschiedlich sein.
• IKE-Gateway einrichten
IKE-Gateway ist ein Objekt, das den Router oder die Firewall bezeichnet, mit der der VPN-Tunnel aufgebaut wird. Für jeden Tunnel muss ein eigenes erstellt werden IKE-Gateway. In diesem Fall werden zwei Tunnel erstellt, jeweils über einen Internetdienstanbieter. Der entsprechende ausgehende Schnittstelle und deren IP-Adresse, die IP-Adresse des Peers und der gemeinsame Schlüssel werden angegeben. Alternativ zum gemeinsamen Schlüssel können Zertifikate verwendet werden.
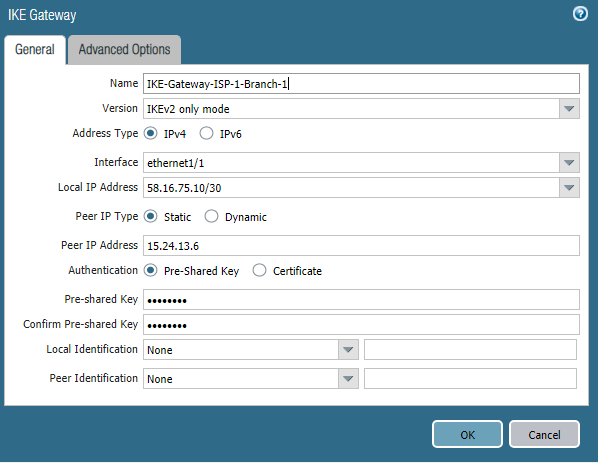
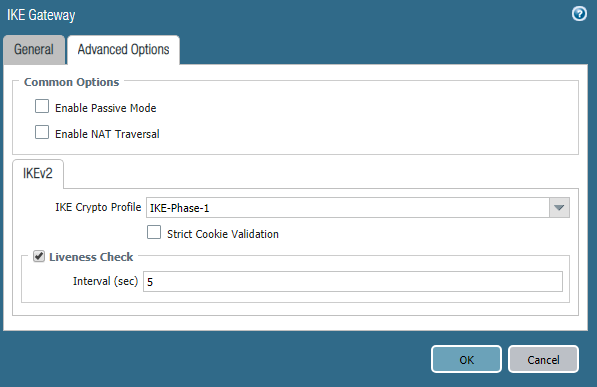
Hier wird das zuvor erstellte IKE-Krypto-Profilangegeben. Die Parameter des zweiten Objekts IKE-Gateway sind identisch, mit Ausnahme der IP-Adressen. Wenn die Palo Alto Networks-Firewall hinter einem NAT-Router liegt, muss der Mechanismus NAT Traversal.
• IPSec-Tunnel einrichten
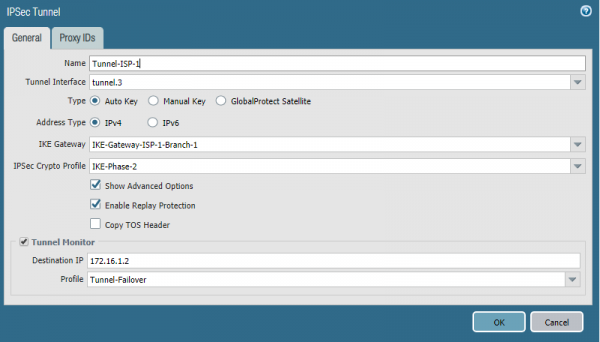
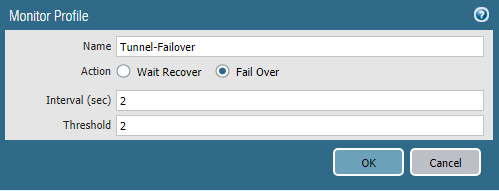
IPSec-Tunnel — dies ist ein Objekt, in dem die Parameter des IPSec-Tunnels angegeben werden, wie der Name schon sagt. Hier muss das Tunnel-Interface und die zuvor erstellten Objekte angegeben werden. IKE-Gateway, IPSec-Krypto-Profil. Um ein automatisches Umschalten der Route auf den Backup-Tunnel zu gewährleisten, muss Tunnelmonitor. Dies ist ein Mechanismus, der überprüft, ob der Peer mithilfe von ICMP-Verkehr erreichbar ist. Als Zieladresse muss die IP-Adresse des Tunnel-Interfaces des Peers angegeben werden, mit dem der Tunnel aufgebaut wird. Im Profil werden Timer und Aktionen bei Verbindungsverlust angegeben. Warten auf Wiederherstellung – warten, bis die Verbindung wiederhergestellt ist, Failover — den Verkehr über einen anderen Weg senden, falls vorhanden. Die Konfiguration des zweiten Tunnels ist vollständig analog; das zweite Tunnel-Interface und das IKE-Gateway müssen angegeben werden.
• Routing-Konfiguration
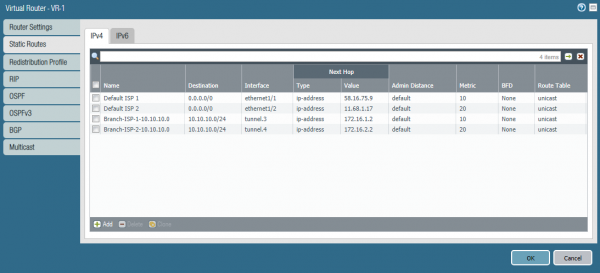
In diesem Beispiel wird statisches Routing verwendet. Auf der Firewall PA-1 müssen neben zwei Standardrouten zwei Routen zum Subnetz 10.10.10.0/24 im Filiale angegeben werden. Eine Route nutzt Tunnel-1, die andere Tunnel-2. Die Route über Tunnel-1 ist die Hauptroute, da sie eine geringere Metrik hat. Der Mechanismus Path Monitoring wird für diese Routen nicht verwendet. Das Umschalten erfolgt durch Tunnelmonitor.
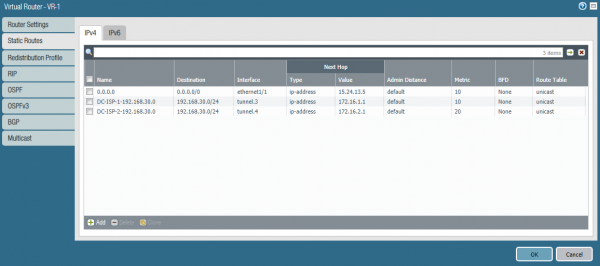
Ähnliche Routen für das Subnetz 192.168.30.0/24 müssen auf PA-2 konfiguriert werden.
• Netzwerkrichtlinien konfigurieren
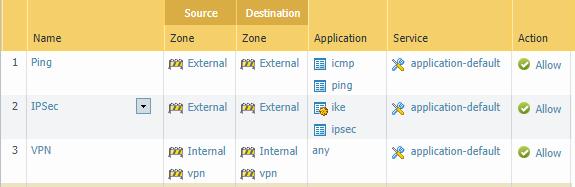
Für die Funktion des Tunnels sind drei Regeln erforderlich:
- Um zu Arbeiten Path Monitor ICMP an den externen Interfaces zuzulassen.
- Für IPSec Anwendungen zuzulassen ike und ipsec an den externen Interfaces.
- Verkehr zwischen internen Subnetzen und Tunnel-Interfaces zulassen.
Fazit
In diesem Artikel wird eine Konfiguration für eine ausfallsichere Internetverbindung und Site-to-Site VPN. Wir hoffen, die Informationen waren hilfreich und der Leser hat Einblicke in die Technologien gewonnen, die in Palo Alto Networks. Wenn Sie Fragen zur Konfiguration oder Wünsche zu Themen zukünftiger Artikel haben, schreiben Sie diese gerne in die Kommentare, wir freuen uns auf Antworten.
Quelle: habr.com
