

Toolkit für angehende Penetrationstester: Hier ist eine kurze Zusammenfassung der wichtigsten Werkzeuge, die bei Penetrationstests für interne Netzwerke nützlich sind. Diese Werkzeuge werden bereits von einer breiten Palette von Fachleuten aktiv genutzt, daher ist es sinnvoll, sich über ihre Möglichkeiten zu informieren und sie beherrschen zu lernen.
Inhalt:
Nmap
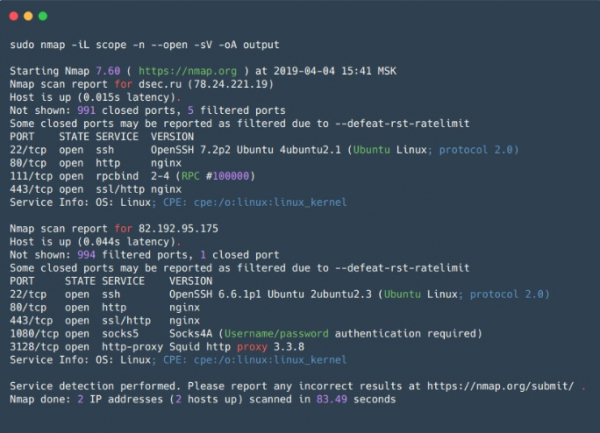
– ein Open-Source-Tool zum Scannen von Netzwerken, eines der beliebtesten Werkzeuge für Sicherheitsfachleute und Systemadministratoren. Es wird in erster Linie zum Scannen von Ports verwendet, hat aber auch eine Vielzahl nützlicher Funktionen, was Nmap im Grunde zu einem Super-Tool für Netzwerkanalysen macht.
Neben der Überprüfung von offenen/geschlossenen Ports kann Nmap den Dienst identifizieren, der an einem offenen Port lauscht, sowie dessen Version, und manchmal hilft es auch, das Betriebssystem zu bestimmen. Nmap unterstützt Skripte für das Scannen (NSE – Nmap Scripting Engine). Mit Skripten können Schwachstellen verschiedener Dienste getestet werden (sofern dafür Skripte existieren, oder man kann immer ein eigenes schreiben) oder Passwörter für verschiedene Dienste knacken.
Somit ermöglicht Nmap die Erstellung einer detaillierten Netzwerkübersicht, bietet umfassende Informationen über die aktiven Dienste auf Hosts im Netzwerk und ermöglicht auch eine präventive Überprüfung einiger Schwachstellen. Nmap verfügt zudem über flexible Scaneinstellungen; die Scangeschwindigkeit, die Anzahl der Threads, die Anzahl der Gruppen zum Scannen usw. können angepasst werden.
Es ist nützlich für das Scannen kleinerer Netzwerke und unverzichtbar für gezielte Scans einzelner Hosts.
Vorteile:
- Es arbeitet schnell bei einer kleinen Anzahl von Hosts;
- Die Flexibilität der Einstellungen – man kann die Optionen so kombinieren, dass man möglichst informative Daten in akzeptabler Zeit erhält;
- Das parallele Scannen – die Liste der Zielhosts wird in Gruppen aufgeteilt, und dann wird jede Gruppe nacheinander gescannt, innerhalb der Gruppe wird das parallele Scannen verwendet. Diese Gruppierung ist jedoch auch ein kleiner Nachteil (s. unten);
- Vordefinierte Skriptsätze für verschiedene Aufgaben – man kann nicht viel Zeit mit der Auswahl bestimmter Skripte verbringen, sondern einfach Skriptgruppen angeben;
- Ergebnisexport – in 5 verschiedenen Formaten, einschließlich XML, das in andere Tools importiert werden kann;
Nachteile:
- Das Scannen einer Gruppe von Hosts – Informationen zu einem bestimmten Host sind nicht verfügbar, bis der Scan der gesamten Gruppe abgeschlossen ist. Dies lässt sich durch die Vorgabe der maximalen Gruppengröße und des maximalen Zeitintervalls in den Optionen lösen, während dessen auf eine Antwort auf die Anfrage gewartet wird, bevor die Versuche eingestellt oder eine weitere Anfrage gestellt wird.
- Beim Scannen sendet Nmap SYN-Pakete an den Zielport und wartet auf ein Antwortpaket oder das Erreichen eines Timeouts, falls keine Antwort eintrifft. Dies hat negative Auswirkungen auf die Gesamtperformance des Scanners im Vergleich zu asynchronen Scannern (zum Beispiel zmap oder masscan).
- Beim Scannen großer Netzwerke unter Verwendung von Flags zur Beschleunigung des Scannens (—min-rate, —min-parallelism) können false-negative Ergebnisse entstehen, indem offene Ports auf dem Host übersehen werden. Außerdem sollten diese Optionen mit Vorsicht verwendet werden, da eine hohe Paketrate zu unbeabsichtigtem DoS führen kann.
Zmap
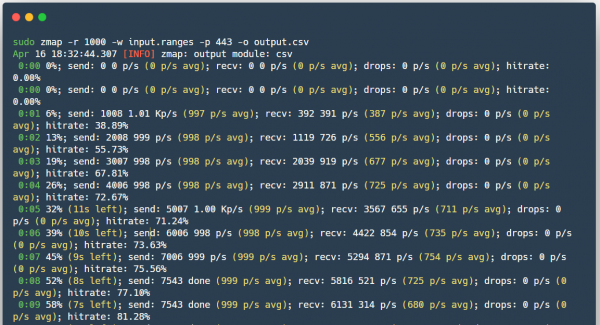
(nicht zu verwechseln mit ZenMap) – ebenfalls ein Open-Source-Scanner, der als schnellere Alternative zu Nmap entwickelt wurde.
Im Gegensatz zu nmap wartet Zmap beim Senden von SYN-Paketen nicht auf eine Rückmeldung, sondern fährt mit dem Scannen fort, während es gleichzeitig auf Antworten von allen Hosts wartet. Somit unterstützt es faktisch keinen Verbindungsstatus. Wenn eine Antwort auf das SYN-Paket eintrifft, erkennt Zmap anhand des Inhalts des Pakets, welcher Port und auf welchem Host geöffnet war. Zudem sendet Zmap nur ein einziges SYN-Paket an den gescannten Port. Es besteht auch die Möglichkeit, PF_RING für ein schnelles Scannen großer Netzwerke zu verwenden, falls zufällig eine 10-Gigabit-Schnittstelle und eine kompatible Netzwerkkarte zur Verfügung stehen.
Vorteile:
- Scangeschwindigkeit;
- Zmap generiert Ethernet-Frames, ohne den TCP/IP-Systemstack zu durchlaufen;
- Möglichkeit zur Verwendung von PF_RING;
- ZMap randomisiert Ziele, um die Last gleichmäßig auf der gescannten Seite zu verteilen;
- Möglichkeit zur Integration mit ZGrab (ein Tool zur Sammlung von Informationen über Dienste auf Anwendungsebene L7).
Nachteile:
- Kann zu einem Dienstversagen bei Netzwerkgeräten führen, zum Beispiel die Zwischenrouter außer Gefecht setzen, trotz der verteilten Last, da alle Pakete über einen Router geleitet werden.
Masscan
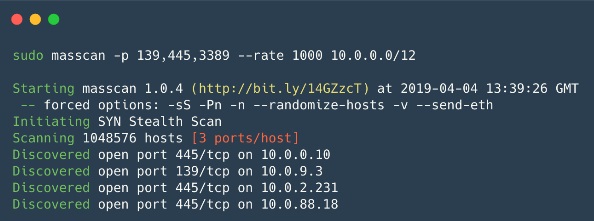
— erstaunlicherweise handelt es sich ebenfalls um einen Open-Source-Scanner, der mit einem einzigen Ziel entwickelt wurde: das Internet noch schneller zu scannen (weniger als 6 Minuten mit einer Geschwindigkeit von ~10 Millionen Paketen/Sekunde). Er funktioniert im Wesentlichen fast genauso wie Zmap, jedoch noch schneller.
Vorteile:
- Die Syntax ähnelt der von Nmap, und das Programm unterstützt auch einige mit Nmap kompatible Optionen;
- Die Arbeitsgeschwindigkeit — einer der schnellsten asynchronen Scanner.
- Flexible Scan-Mechanismen — Fortsetzung unterbrochener Scans, Lastverteilung auf mehrere Geräte (wie bei Zmap).
Nachteile:
- Ähnlich wie bei Zmap ist die Belastung für das Netzwerk extrem hoch, was zu einem DoS führen kann;
- Standardmäßig gibt es keine Möglichkeit, auf Anwendungsebene L7 zu scannen;
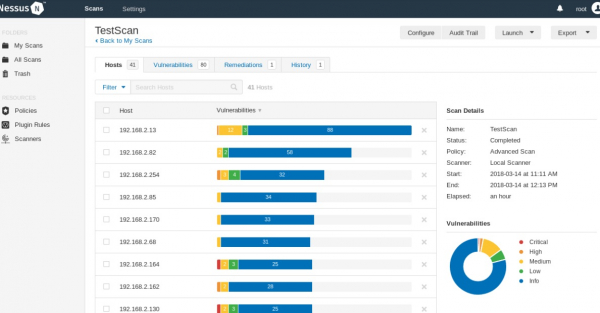
Nessus
— ein Scanner zur Automatisierung der Überprüfung und Entdeckung bekannter Sicherheitsanfälligkeiten im System. Der Quellcode ist geschlossen, es gibt eine kostenlose Version von Nessus Home, die das Scannen von bis zu 16 IP-Adressen mit derselben Geschwindigkeit und detaillierten Analysen wie in der kostenpflichtigen Version ermöglicht.
In der Lage, anfällige Versionen von Diensten oder Servern zu identifizieren, Fehler in der Systemkonfiguration aufzudecken, Bruteforce-Wörterbuchangriffe durchzuführen. Kann verwendet werden, um die Richtigkeit der Einstellungen von Diensten (E-Mail, Updates usw.) zu bestimmen, sowie bei der Vorbereitung auf PCI DSS-Audits. Außerdem können in Nessus Anmeldedaten für den Host (SSH oder Domänenanmeldungen in Active Directory) übergeben werden, und der Scanner erhält Zugriff auf den Host und führt Überprüfungen direkt darauf durch, diese Option wird als Credential Scan bezeichnet. Nützlich für Unternehmen, die Audits ihrer eigenen Netzwerke durchführen.
Vorteile:
- Einzelne Skripte für jede Sicherheitsanfälligkeit, deren Datenbank ständig aktualisiert wird;
- Ergebnisse werden als einfacher Text, XML, HTML und LaTeX ausgegeben;
- Nessus API — ermöglicht die Automatisierung der Prozesse beim Scannen und beim Abrufen von Ergebnissen;
- Credential Scan, Anmeldedaten von Windows oder Linux können verwendet werden, um Updates oder andere Sicherheitsanfälligkeiten zu überprüfen;
- Möglichkeit, eigene eingebettete Sicherheitsmodule zu schreiben — im Scanner gibt es eine eigene Skriptsprache NASL (Nessus Attack Scripting Language);
- Es kann eine Zeit für regelmäßige Scans des lokalen Netzwerks festgelegt werden — dadurch bleibt die Informationssicherheitsabteilung über alle Änderungen in der Sicherheitskonfiguration, das Auftreten neuer Hosts und die Verwendung von Wörterbuchpasswörtern oder Standardpasswörtern informiert.
Nachteile:
- Es können Störungen bei der Funktionsweise der gescannten Systeme auftreten – bei deaktivierter Option sicherer Überprüfungen muss vorsichtig gearbeitet werden;
- Die Version, die kommerzielle Nutzung erlaubt, ist nicht kostenlos.
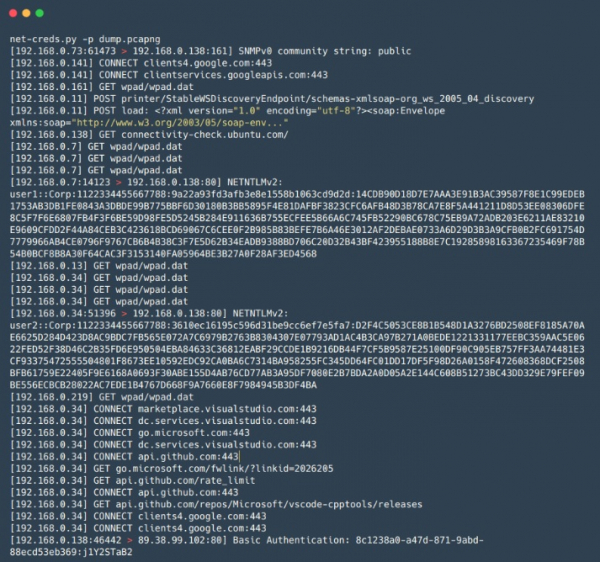
Net-Creds
– ein Werkzeug in der Programmiersprache Python zum Sammeln von Passwörtern und Hashes sowie weiteren Informationen, wie z.B. besuchten URLs, heruntergeladenen Dateien und anderen Daten aus dem Verkehr, sowohl in Echtzeit während eines MiTM-Angriffs als auch aus zuvor gespeicherten PCAP-Dateien. Es eignet sich für die schnelle und oberflächliche Analyse großer Datenmengen, z.B. bei Netzwerk-MiTM-Angriffen, wenn die Zeit begrenzt ist und die manuelle Analyse mit Wireshark viel Zeit erfordert.
Vorteile:
- Die Identifizierung von Diensten basiert auf der Analyse von Paketen anstelle der Bestimmung des Dienstes anhand der verwendeten Portnummer;
- Einfach zu bedienen;
- Breites Spektrum an extrahierbaren Daten – einschließlich Logins und Passwörter für FTP, POP, IMAP, SMTP, Protokolle NTLMv1/v2 sowie Informationen aus HTTP-Anfragen, wie Login-Formulare und Basic Auth;
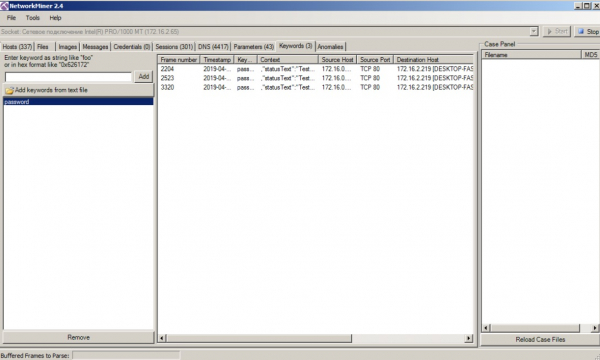
network-miner
– ähnlich wie Net-Creds in der Funktionsweise, bietet jedoch eine größere Funktionalität, zum Beispiel die Möglichkeit, über SMB übertragene Dateien zu extrahieren. Wie Net-Creds ist es praktisch, wenn man schnell einen großen Datenverkehr analysieren muss. Es verfügt auch über eine benutzerfreundliche grafische Oberfläche.
Vorteile:
- Grafische Benutzeroberfläche;
- Visualisierung und Klassifizierung von Daten in Gruppen – vereinfacht die Analyse des Verkehrs und macht sie schneller.
Nachteile:
- Die Testversion hat eine eingeschränkte Funktionalität.
mitm6
– ein Werkzeug zum Durchführen von Angriffen auf IPv6 (SLAAC-Angriff). IPv6 hat in Windows OS (allgemein und in anderen Betriebssystemen auch) Priorität, und in der Standardkonfiguration ist das IPv6-Interface aktiviert, was es dem Angreifer ermöglicht, dem Opfer seinen eigenen DNS-Server bereitzustellen, indem er Router Advertisement-Pakete verwendet, wodurch der Angreifer die DNS des Opfers manipulieren kann. Es eignet sich hervorragend zur Durchführung von Relay-Angriffen zusammen mit dem Werkzeug ntlmrelayx, was es ermöglicht, Windows-Netzwerke erfolgreich anzugreifen.
Vorteile:
- Funktioniert hervorragend in vielen Netzwerken, gerade wegen der Standardkonfigurationen von Windows-Hosts und -Netzwerken;
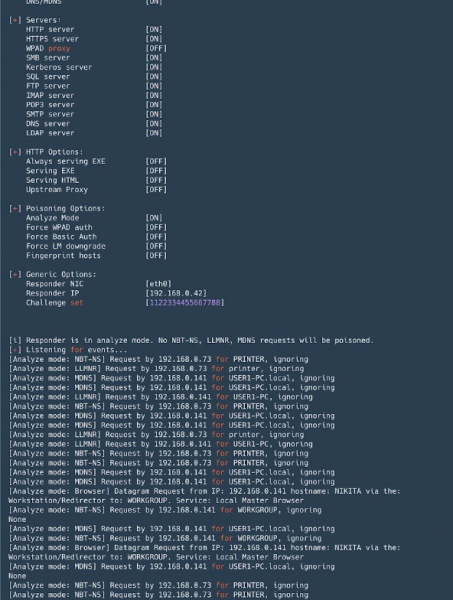
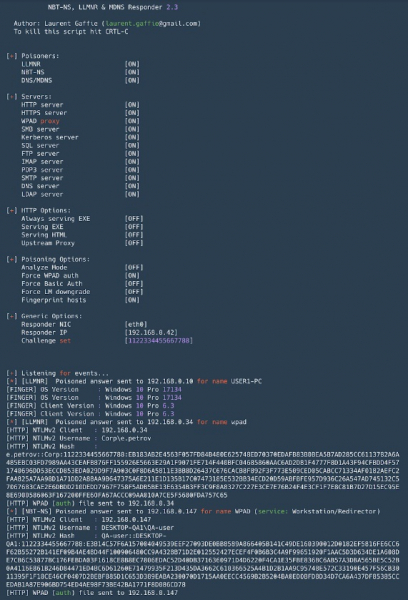
Responder
– ein Werkzeug zum Spoofing von Broadcast-Protokollen zur Namensauflösung (LLMNR, NetBIOS, MDNS). Unverzichtbares Werkzeug in Active Directory-Netzwerken. Neben dem Spoofing kann es auch NTLM-Authentifizierung abfangen, gleichzeitig sind Werkzeuge zur Informationssammlung und Durchführung von NTLM-Relay-Angriffen im Lieferumfang enthalten.
Vorteile:
- Standardmäßig werden zahlreiche Server mit NTLM-Authentifizierung unterstützt: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Erlaubt das Ändern von DNS im Fall von MITM-Angriffen (ARP-Spoofing usw.);
- Fingerprint der Hosts, die eine Broadcast-Anfrage gesendet haben;
- Analyze-Modus — für passive Überwachung von Anfragen;
- Das Format der abgefangenen Hashes bei NTLM-Authentifizierung ist mit John the Ripper und Hashcat kompatibel.
Nachteile:
- Beim Start unter Windows sind die Bindungen des Port 445 (SMB) mit gewissen Schwierigkeiten verbunden (es müssen entsprechende Dienste gestoppt und neu gestartet werden);
Evil_Foca
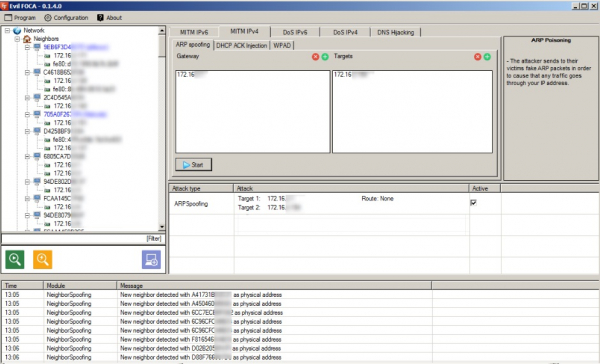
— ein Werkzeug zum Testen verschiedener Netzwerkangriffe in IPv4- und IPv6-Netzen. Scannt das lokale Netzwerk und identifiziert Geräte, Router und deren Netzwerkschnittstellen, nach denen verschiedene Angriffe auf die Teilnehmer des Netzwerks durchgeführt werden können.
Vorteile:
- Praktisch für die Durchführung von MITM-Angriffen (ARP-Spoofing, DHCP ACK-Injektionen, SLAAC-Angriffe, DHCP-Spoofing);
- Es können DoS-Angriffe durchgeführt werden — mit ARP-Spoofing für IPv4-Netze, mit SLAAC DoS in IPv6-Netzen;
- DNS-Hijacking kann durchgeführt werden;
- Einfach zu bedienen, benutzerfreundliche grafische Oberfläche.
Nachteile:
- Funktioniert nur unter Windows.
Bettercap
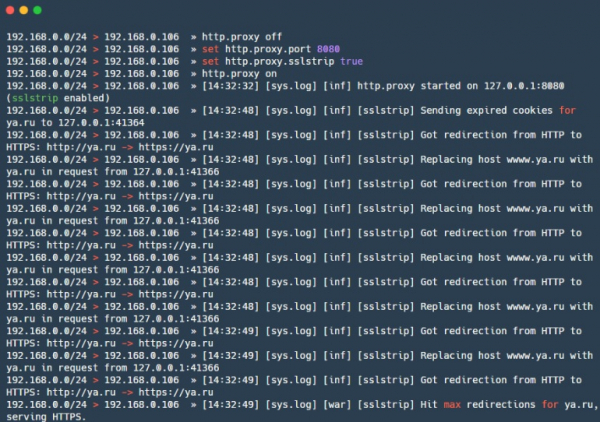
— ein leistungsstarkes Framework für die Analyse und Angriffe auf Netzwerke, einschließlich Angriffe auf drahtlose Netzwerke, BLE (Bluetooth Low Energy) und sogar MouseJack-Angriffe auf drahtlose HID-Geräte. Enthält außerdem Funktionen zur Informationsbeschaffung aus dem Datenverkehr (ähnlich wie net-creds). Insgesamt ein Schweizer Taschenmesser (All-in-One). Hat seit Kurzem auch .
Vorteile:
- Sniffer für Anmeldeinformationen — man kann besuchte URLs und HTTPS-Hosts, HTTP-Authentifizierung, Anmeldeinformationen in mehreren verschiedenen Protokollen aufzeichnen;
- Viele integrierte MITM-Angriffe;
- Modularer HTTP(S) transparenter Proxy — man kann den Datenverkehr je nach Bedarf steuern;
- Integrierter HTTP-Server;
- Unterstützung für Caplets — Dateien, die es ermöglichen, komplexe und automatisierte Angriffe in einer Skriptsprache zu beschreiben.
Nachteile:
- Einige Module — z. B. ble.enum — werden teilweise nicht von macOS und Windows unterstützt, einige sind nur für Linux geeignet — packet.proxy.
gateway_finder
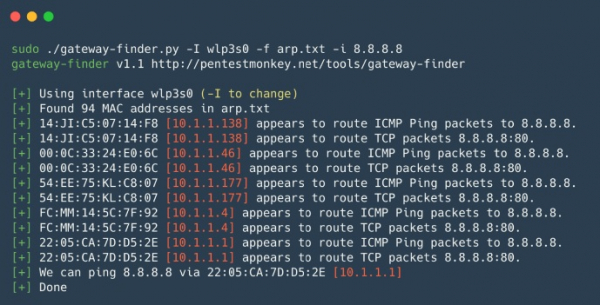
— ein Python-Skript, das hilft, mögliche Gateways im Netzwerk zu identifizieren. Praktisch zur Überprüfung der Segmentierung oder zur Suche nach Hosts, die in die erforderliche Subnetz oder ins Internet routen können. Geeignet für interne Penetrationstests, wenn schnell geprüft werden muss, ob unautorisierte Routen oder Routen zu anderen internen lokalen Netzwerken vorhanden sind.
Vorteile:
- Einfach zu bedienen und anzupassen.
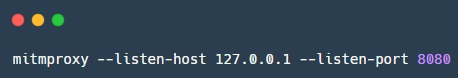
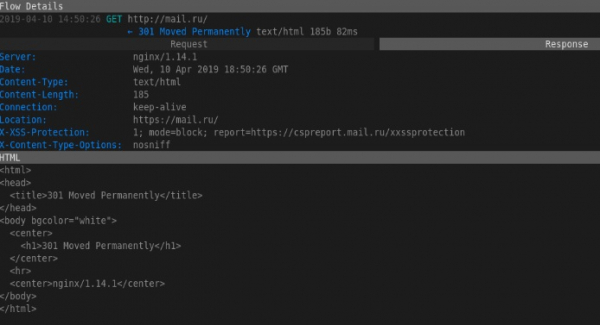
mitmproxy
— Open-Source-Tool zur Analyse von SSL/TLS-geschütztem Datenverkehr. mitmproxy ist nützlich, um geschützten Datenverkehr abzufangen und zu modifizieren, natürlich mit gewissen Vorbehalten; das Tool führt keine Angriffe auf die Entschlüsselung von SSL/TLS durch. Es wird verwendet, wenn man Änderungen im geschützten Datenverkehr festhalten und abfangen muss. Besteht aus Mitmproxy – zur Proxysierung von Datenverkehr, mitmdump – ähnlich wie tcpdump, aber für HTTP(S)-Datenverkehr, und mitmweb – einer Webschnittstelle für Mitmproxy.
Vorteile:
- Arbeitet mit verschiedenen Protokollen und unterstützt die Modifikation verschiedener Formate, von HTML bis Protobuf;
- API für Python – ermöglicht das Schreiben von Skripten für spezielle Aufgaben;
- Kann im transparenter Proxy-Modus mit Datenverkehrsinterception arbeiten.
Nachteile:
- Das Dump-Format ist mit nichts kompatibel – schwer grep zu verwenden, man muss Skripte schreiben;
SIET
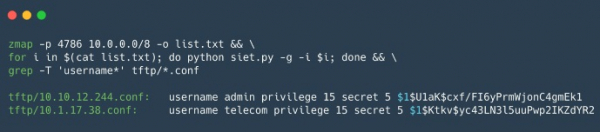
— ein Tool zur Nutzung der Möglichkeiten des Cisco Smart Install-Protokolls. Es ist möglich, die Konfiguration zu erhalten und zu modifizieren sowie die Kontrolle über das Cisco-Gerät zu übernehmen. Wenn Sie die Konfiguration eines Cisco-Geräts erhalten haben, können Sie diese mit , dieses Tool ist nützlich zur Sicherheitsanalyse der Konfiguration von Cisco-Geräten.
Vorteile:
Die Nutzung des Cisco Smart Install-Protokolls ermöglicht:
- Ändern Sie die Adresse des TFTP-Servers auf dem Clientgerät, indem Sie ein verzerrtes TCP-Paket senden;
- Kopieren der Konfigurationsdatei des Gerätes;
- Ersetzen Sie die Konfiguration des Gerätes, beispielsweise durch Hinzufügen eines neuen Benutzers;
- Aktualisieren Sie das iOS-Image auf dem Gerät;
- Führen Sie eine beliebige Reihe von Befehlen auf dem Gerät aus. Dies ist eine neue Funktion, die nur in den Versionen 3.6.0E und 15.2 (2) E iOS funktioniert;
Nachteile:
- Funktioniert mit einer begrenzten Anzahl von Cisco-Geräten, außerdem ist eine „weiße“ IP erforderlich, um eine Antwort vom Gerät zu erhalten, oder man muss sich im gleichen Netzwerk mit dem Gerät befinden;
yersinia
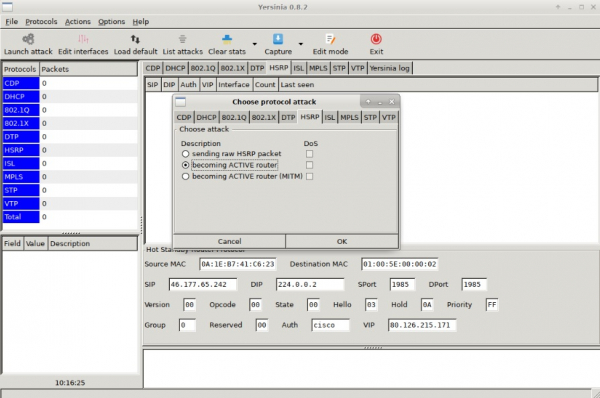
— ein Framework für L2-Angriffe, entwickelt, um Sicherheitsanfälligkeiten in verschiedenen L2-Netzwerkprotokollen auszunutzen.
Vorteile:
- Ermöglicht Angriffe auf die Protokolle STP, CDP, DTP, DHCP, HSRP, VTP und andere.
Nachteile:
- Nicht die benutzerfreundlichste Benutzeroberfläche.
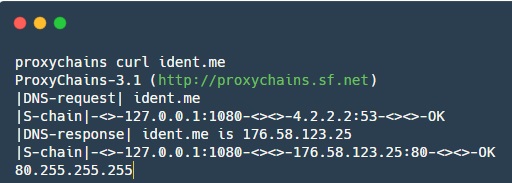
proxychains
— ein Tool, das es ermöglicht, den Datenverkehr von Anwendungen über einen angegebenen SOCKS-Proxy umzuleiten.
Vorteile:
- Hilft, den Datenverkehr einiger Anwendungen umzuleiten, die standardmäßig nicht mit Proxys arbeiten können;
In diesem Artikel haben wir kurz die Vor- und Nachteile der wichtigsten Tools für das Penetration Testing in internen Netzwerken betrachtet. Bleiben Sie dran, wir planen weitere solche Zusammenstellungen: Web, Datenbanken, mobile Anwendungen – auch darüber werden wir unbedingt schreiben.
Teilen Sie Ihre Lieblings-Tools in den Kommentaren mit!
Quelle: habr.com
