

Antivirenunternehmen, Sicherheitsexperten und einfach nur Enthusiasten stellen im Internet Locksysteme – Honeypots – auf, um eine neue Virusvariante oder eine ungewöhnliche Hackertechnik zu "fangen". Honeypots sind so häufig anzutreffen, dass Cyberkriminelle eine Art Immunität entwickelt haben: Sie erkennen schnell, dass es sich um eine Falle handelt, und ignorieren sie einfach. Um die Taktiken moderner Hacker zu erforschen, haben wir einen realistischen Honeypot erstellt, der sieben Monate lang im Internet aktiv war und die unterschiedlichsten Angriffe anzog. Über das, was dabei geschah, haben wir in unserer Studie "veröffentlicht. Einige Fakten aus der Studie finden Sie in diesem Beitrag.
Entwicklung des Honeypots: Checkliste
Die Hauptaufgabe bei der Erstellung unserer Superfalle war es, zu verhindern, dass Hacker, die Interesse daran zeigten, uns entlarven. Dazu war viel Arbeit nötig:
- Eine realistische Legende über das Unternehmen zu erstellen, die Namen und Fotos von Mitarbeitern, Telefonnummern und E-Mails umfasst.
- Ein Modell der industriellen Infrastruktur zu entwerfen und umzusetzen, das der Legende über die Aktivitäten unseres Unternehmens entspricht.
- Zu entscheiden, welche Netzwerkdienste von außen verfügbar sein werden, dabei jedoch darauf zu achten, nicht zu viele angreifbare Ports zu öffnen, damit es nicht wie eine Falle für einfache Nutzer aussieht.
- Die Sichtbarkeit einer Informationsleckage über ein anfälliges System zu organisieren und diese Informationen unter potenziellen Angreifern zu verbreiten.
- Eine unauffällige Überwachung der Aktivitäten von Hackern in der Infrastruktur der Falle zu implementieren.
Und nun alles der Reihe nach.
Legende erstellen
Cyberkriminelle sind bereits daran gewöhnt, auf viele Honeypots zu stoßen, deshalb führt der fortgeschrittenste Teil von ihnen eine gründliche Untersuchung jedes anfälligen Systems durch, um sich zu vergewissern, dass es sich nicht um eine Falle handelt. Aus demselben Grund strebten wir an, nicht nur die Realitätsnähe des Honeypots hinsichtlich Design und technischer Aspekte zu erreichen, sondern auch den Anschein eines echten Unternehmens zu erzeugen.
Indem wir uns in die Lage eines hypothetischen Kulhackers versetzten, entwickelten wir einen Prüfalgorithmus, der es ermöglichen würde, ein echtes System von einer Falle zu unterscheiden. Dieser beinhaltete die Suche nach IP-Adressen des Unternehmens in Reputationssystemen, die rückwärtige Recherche der IP-Adressgeschichte, die Suche nach Namen und Schlüsselwörtern, die mit dem Unternehmen sowie dessen Geschäftspartnern und vielen weiteren Dingen in Verbindung stehen. Am Ende war die Legende ziemlich überzeugend und ansprechend.
Wir entschieden uns, die Falle als eine kleine Boutique für industrielle Prototypen zu positionieren, die für sehr große anonyme Kunden aus dem militärischen und aviation Segment arbeitet. Dies befreite uns von den rechtlichen Schwierigkeiten, die mit der Verwendung einer bestehenden Marke verbunden sind.
Dann mussten wir eine Vision, eine Mission und einen Namen für die Organisation entwickeln. Wir entschieden, dass unser Unternehmen ein Startup mit wenigen Mitarbeitern sein würde, von denen jeder Gründer ist. Das verlieh der Legende über die Spezialisierung unseres Geschäfts Glaubwürdigkeit, die es uns erlaubt, mit sensiblen Projekten für große und wichtige Auftraggeber zu arbeiten. Wir wollten, dass unser Unternehmen in Bezug auf Cybersicherheit schwach erscheint, es gleichzeitig aber offensichtlich ist, dass wir mit wichtigen Vermögenswerten in den Zielssystemen arbeiten.
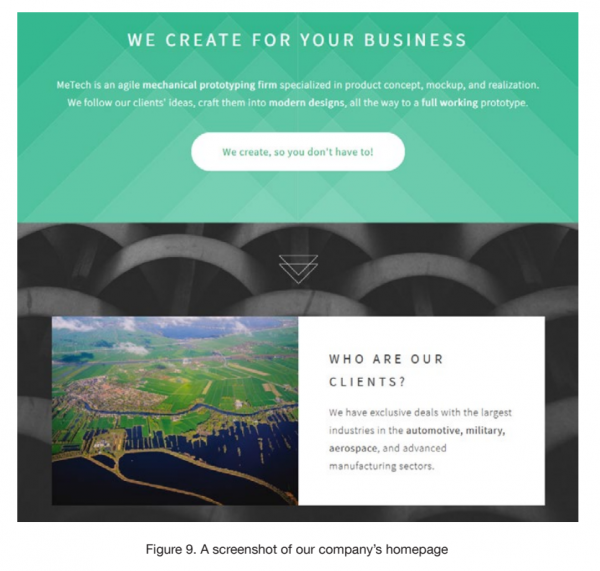
Screenshot der Webseite von MeTech-Honeypot. Quelle: Trend Micro
Als Unternehmensnamen wählten wir das Wort MeTech. Die Webseite wurde auf der Basis einer kostenlosen Vorlage erstellt. Die Bilder stammen aus Bilddatenbanken, wobei wir die am wenigsten beliebten auswählten und sie bearbeiteten, um sie weniger erkennbar zu machen.
Wir wollten, dass das Unternehmen realistisch erscheint, daher mussten wir Mitarbeiter mit professionellen Fähigkeiten hinzufügen, die dem Tätigkeitsprofil entsprechen. Wir erdachten ihnen Namen und Identitäten und versuchten dann, Bilder aus Bilddatenbanken auszuwählen, die mit der ethnischen Zugehörigkeit übereinstimmten.
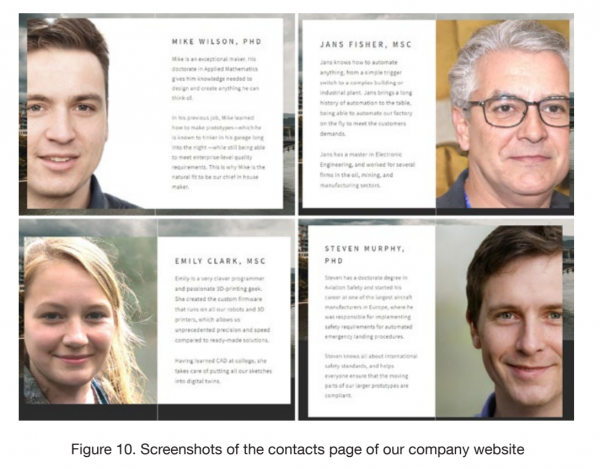
Screenshot der Webseite von MeTech-Honeypot. Quelle: Trend Micro
Um nicht enttarnt zu werden, suchten wir nach Gruppenfotos von guter Qualität, aus denen wir die benötigten Gesichter auswählen konnten. Dann lehnten wir diese Option jedoch ab, da ein potenzieller Hacker die Rückwärtssuche von Bildern nutzen und herausfinden könnte, dass unsere „Mitarbeiter“ nur in Bilddatenbanken existieren. Schließlich nutzten wir Fotos von nicht existierenden Personen, die mit Hilfe von neuronalen Netzwerken erstellt wurden.
Die auf der Website veröffentlichten Profile der Mitarbeiter enthielten wichtige Informationen über ihre technischen Fähigkeiten, jedoch haben wir es vermieden, spezifische Bildungseinrichtungen und Städte anzugeben.
Um E-Mail-Postfächer zu erstellen, haben wir den Server des Hosting-Anbieters genutzt und dann mehrere Telefonnummern in den USA angemietet, die wir in einer virtuellen Telefonanlage mit Sprachmenü und Anrufbeantworter zusammengefasst haben.
Infrastruktur des Honeypots
Um einer Enthüllung zu entgehen, haben wir uns entschieden, eine Kombination aus echtem Industrieequipment, physischen Computern und geschützten virtuellen Maschinen zu verwenden. Vorweg sei gesagt, dass wir das Ergebnis unserer Bemühungen mit der Suchmaschine Shodan überprüft haben, und sie zeigte, dass der Honeypot wie ein echtes Industriesystem aussieht.
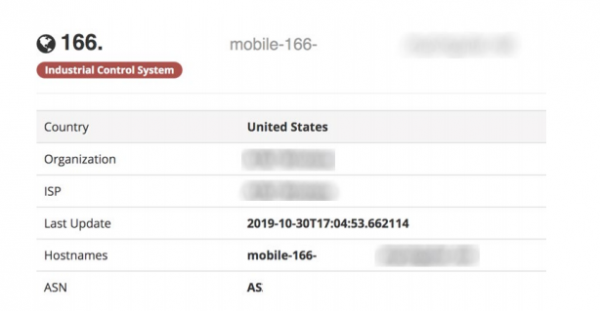
Ergebnis des Scans des Honeypots mit Shodan. Quelle: Trend Micro
Für unsere Falle haben wir vier SPS verwendet:
- Siemens S7-1200,
- zwei AllenBradley MicroLogix 1100,
- Omron CP1L.
Diese SPS wurden aufgrund ihrer Popularität auf dem Weltmarkt für Steuerungssysteme ausgewählt. Außerdem verwendet jeder dieser Controller sein eigenes Protokoll, was es uns ermöglichte zu überprüfen, welcher der SPS häufiger angegriffen wird und ob sie überhaupt von Interesse sind.
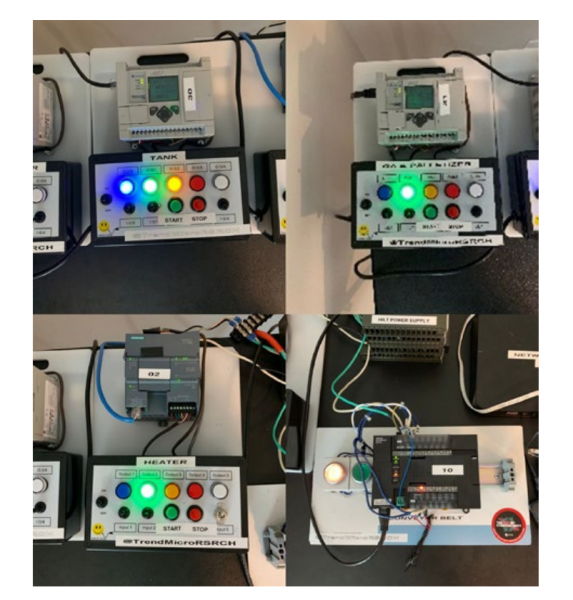
Ausrüstung unserer "Fabrik"-Falle. Quelle: Trend Micro
Wir haben nicht nur Geräte aufgestellt und sie mit dem Internet verbunden. Jeden Controller haben wir programmiert, um Aufgaben auszuführen, zu denen gehörten
- Mischen,
- Steuerung des Brenners und des Förderbands,
- Palettierung unter Verwendung eines Robotermanipulators.
Um den Produktionsprozess realistisch zu gestalten, haben wir Logik programmiert, um die Rückkopplungsparameter zufällig zu ändern, die Aktivierung und Deaktivierung von Motoren sowie das Ein- und Ausschalten des Brenners zu simulieren.
In unserer Fabrik gab es drei virtuelle Computer und einen physischen. Die virtuellen Maschinen wurden zur Steuerung der Fabrik, des Roboters und als Arbeitsplatz für den Programmieringenieur der SPS verwendet. Der physische Computer fungierte als Dateiserver.
Neben der Überwachung von Angriffen auf die SPS wollten wir auch den Zustand der auf unseren Geräten geladenen Programme überwachen. Dazu haben wir eine Schnittstelle erstellt, die es ermöglichte, schnell zu erkennen, wie die Zustände unserer virtuellen Aktuatoren und Installationen modifiziert wurden. Bereits in der Planungsphase stellten wir fest, dass es viel einfacher war, dies mit Hilfe eines Steuerprogramms zu realisieren, als durch direktes Programmieren der Logik des Controllers. Auf die Schnittstelle zur Steuerung der Geräte unseres Honeypots gewähren wir Zugriff über VNC ohne Passwort.
Industrielle Roboter sind ein Schlüsselbestandteil der modernen intelligenten Produktion. Aus diesem Grund haben wir beschlossen, einen Roboter und ein APM zur Steuerung in die Ausstattung unserer Falle zu integrieren. Um die „Fabrik“ realistischer zu gestalten, haben wir auf dem APM eine echte Software installiert, die Ingenieure zur grafischen Programmierung der Roboterlogik verwenden. Da industrielle Roboter normalerweise in einem isolierten internen Netzwerk betrieben werden, haben wir uns entschieden, ungeschützten Zugriff über VNC nur auf das APM zur Steuerung zu lassen.
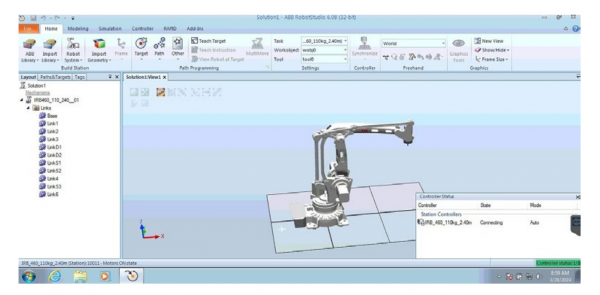
Die RobotStudio-Umgebung mit dem 3D-Modell unseres Roboters. Quelle: Trend Micro
Auf der virtuellen Maschine mit dem APM zur Robotersteuerung haben wir die Programmierumgebung RobotStudio von ABB Robotics installiert. Nachdem wir RobotStudio konfiguriert hatten, öffneten wir darin die Simulationsdatei mit unserem Roboter, sodass sein 3D-Bild auf dem Bildschirm sichtbar war. Infolgedessen werden Shodan und andere Suchmaschinen, die den ungeschützten VNC-Server entdecken, dieses Bild vom Bildschirm erhalten und es denjenigen zeigen, die nach industriellen Robotern mit offenem Zugriff auf die Steuerung suchen.
Der Sinn für solche Detailgenauigkeit bestand darin, ein ansprechendes und maximal realistisches Ziel für Angreifer zu schaffen, die, sobald sie es entdeckt hatten, immer wieder zu ihm zurückkehren würden.
APM des Ingenieurs
Zur Programmierung der SPS-Logik haben wir einen Ingenieurcomputer in die Infrastruktur integriert. Auf diesem haben wir industrielle Software zur Programmierung von SPS installiert:
- TIA Portal für Siemens,
- MicroLogix für Allen-Bradley-Controller,
- CX-One für Omron.
Wir haben entschieden, dass der Ingenieurarbeitsplatz außerhalb des Netzwerks nicht zugänglich sein wird. Stattdessen haben wir dasselbe Passwort für das Administratorkonto wie für die über das Internet verfügbaren ARM zur Robotsteuerung und zur Fabriksteuerung eingerichtet. Eine solche Konfiguration ist in vielen Unternehmen recht verbreitet.
Leider hat trotz all unserer Bemühungen kein Angreifer Zugang zum Ingenieur-ARM erhalten.
Dateiserver
Er wurde benötigt, um als Köder für Angreifer zu dienen und um ein Mittel zur Sicherung unserer eigenen "Arbeiten" in der Falle zu sein. So konnten wir Dateien mit unserem Honeypot über USB-Geräte austauschen, ohne Spuren im Fallenetz zu hinterlassen. Als Betriebssystem für den Dateiserver haben wir Windows 7 Pro installiert und einen gemeinsamen Ordner eingerichtet, der von jedem gelesen und beschreibbar war.
Zunächst haben wir keine Hierarchie von Ordnern und Dokumenten auf dem Dateiserver erstellt. Es stellte sich jedoch heraus, dass die Angreifer aktiv diesen Ordner durchsuchen, sodass wir beschlossen, ihn mit verschiedenen Dateien zu füllen. Zu diesem Zweck haben wir ein Python-Skript geschrieben, das eine Datei mit zufälliger Größe mit einer der vorgegebenen Erweiterungen erstellt hat, wobei der Name auf der Grundlage eines Wörterbuchs gebildet wurde.
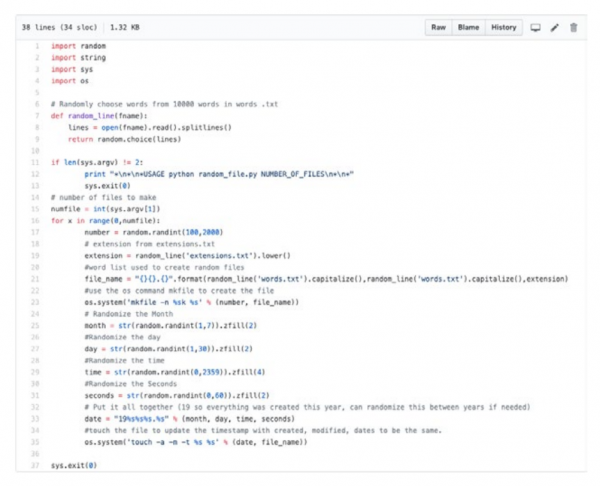
Skript zur Generierung ansprechender Dateinamen. Quelle: Trend Micro
Nach der Ausführung des Skripts erhielten wir das gewünschte Ergebnis in Form eines Ordners, der mit sehr interessanten Dateinamen gefüllt war.
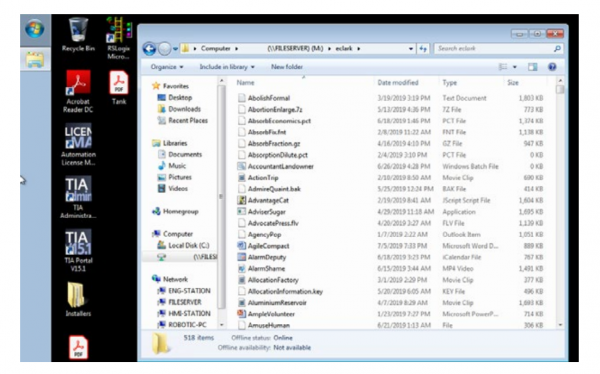
Ergebnis des Skripts. Quelle: Trend Micro
Überwachungsumgebung
Nachdem wir so viel Mühe in die Schaffung eines realistischen Unternehmens gesteckt hatten, konnten wir es uns einfach nicht leisten, uns in der Umgebung zur Überwachung unserer "Besucher" zu blamieren. Wir mussten alle Daten in Echtzeit erhalten, sodass die Angreifer nicht bemerkten, dass sie überwacht wurden.
Wir haben dies mithilfe von vier USB-Ethernet-Adaptern, vier Ethernet-Abgriffen SharkTap, Raspberry Pi 3 und einer großen externen Festplatte umgesetzt. Das Diagramm unseres Netzwerks sah folgendermaßen aus:
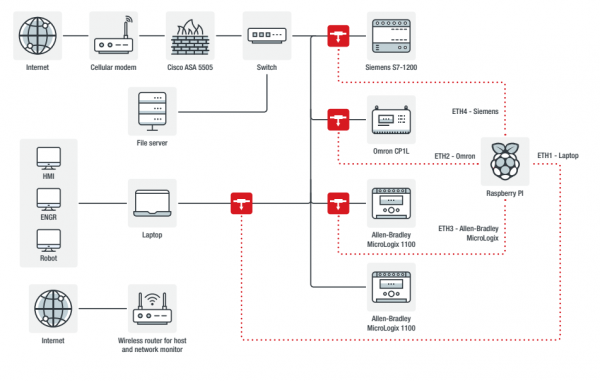
Netzdiagramm des Honeypots mit Überwachungsgeräte. Quelle: Trend Micro
Die drei SharkTap-Abgriffe haben wir so platziert, dass sie den gesamten externen Datenverkehr zu SPS überwachen, die nur aus dem internen Netzwerk zugänglich sind. Der vierte SharkTap überwachte den Datenverkehr der Gäste auf der anfälligen virtuellen Maschine.
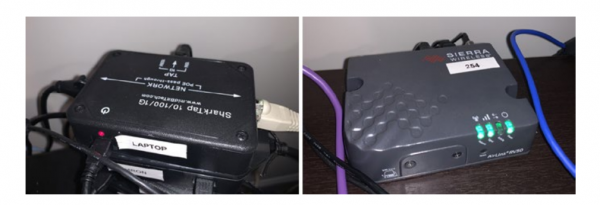
Ethernet-Abgriff SharkTap und Router Sierra Wireless AirLink RV50. Quelle: Trend Micro
Der Raspberry Pi führte eine tägliche Verkehrsüberwachung durch. Die Internetverbindung organisierten wir über den Sierra Wireless AirLink RV50 Mobilrouter, der häufig in Industrieunternehmen eingesetzt wird.
Leider erlaubte dieser Router kein selektives Blockieren von Angriffen, die nicht unseren Plänen entsprachen, weshalb wir eine Cisco ASA 5505 Firewall im Transparentmodus ins Netzwerk einfügten, um Blockierungen mit minimalen Auswirkungen auf das Netzwerk durchzuführen.
Verkehrsanalyse
Tshark und tcpdump sind für schnelle Lösungen aktueller Fragen geeignet, aber in unserem Fall reichten ihre Möglichkeiten nicht aus, da wir viele Gigabyte an Daten hatten, deren Analyse mehrere Personen übernahmen. Wir verwendeten den Open-Source-Analysator Moloch, der von AOL entwickelt wurde. Funktional ist er mit Wireshark vergleichbar, bietet jedoch umfangreichere Möglichkeiten zur Zusammenarbeit, Beschreibung und Tagging von Paketen, Export und anderen Aufgaben.
Da wir die gesammelten Daten nicht auf den Rechnern des Honeypots verarbeiten wollten, wurden die PCAP-Dumps täglich in den AWS-Speicher exportiert, von wo aus wir sie auf die Moloch-Maschine importierten.
Bildschirmaufnahme
Um die Handlungen der Hacker in unserem Honeypot zu dokumentieren, schrieben wir ein Skript, das in einem festgelegten Intervall Screenshots der virtuellen Maschine erstellte und diese mit dem vorherigen Screenshot verglich, um festzustellen, ob etwas vor sich ging oder nicht. Bei festgestellter Aktivität startete das Skript die Bildschirmaufnahme. Dieser Ansatz erwies sich als am effektivsten. Wir versuchten auch, den VNC-Verkehr aus dem PCAP-Dump zu analysieren, um zu verstehen, welche Änderungen im System vorgenommen wurden, aber letztlich war die von uns realisierte Bildschirmaufnahme einfacher und anschaulicher.
Überwachung von VNC-Sitzungen
Hierfür verwendeten wir Chaosreader und VNCLogger. Beide Tools extrahieren Tastatureingaben aus dem PCAP-Dump, aber VNCLogger geht korrekter mit Tasten wie Rücktaste, Eingabetaste und Strg um.
VNCLogger hat zwei Nachteile. Erstens: Es kann Tasten nur extrahieren, indem es den Verkehr an der Schnittstelle "lauscht", weshalb wir eine VNC-Sitzung für ihn mithilfe von tcpreplay simulieren mussten. Der zweite Nachteil von VNCLogger ist auch ein gemeinsames Problem mit Chaosreader: Beide zeigen nicht den Inhalt der Zwischenablage an. Dafür mussten wir Wireshark verwenden.
Wir ziehen Hacker an
Wir haben einen Honeypot erstellt, um ihn angreifen zu lassen. Um dies zu erreichen, haben wir einen Informationsleck inszeniert, um die Aufmerksamkeit potenzieller Hacker zu gewinnen. Der Honeypot hatte folgende Ports geöffnet:
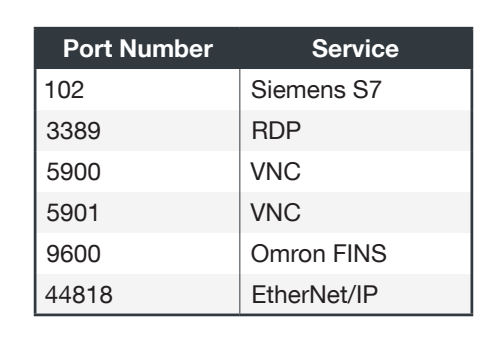
Der RDP-Port musste kurz nach Beginn des Betriebs geschlossen werden, da das enorme Volumen an scannenden Verkehr in unserem Netzwerk zu Leistungsproblemen führte.
Die VNC-Terminals arbeiteten zunächst im „Nur-Anzeige“-Modus ohne Passwort, bevor wir sie „aus Versehen“ in den Vollzugriff-Modus umschalteten.
Um Angreifer anzuziehen, haben wir zwei Posts mit „geleakten“ Informationen über ein verfügbares industrielles System auf PasteBin veröffentlicht.
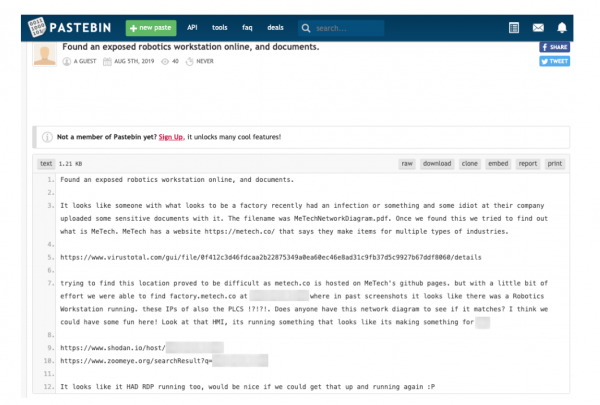
Einer der Posts, die auf PasteBin veröffentlicht wurden, um Angriffe anzuziehen. Quelle: Trend Micro
Angriffe
Der Honeypot war etwa sieben Monate online. Der erste Angriff fand einen Monat nach dem Start des Honeypots statt.
Scanner
Es gab viel Verkehr von Scannern bekannter Unternehmen - ip-ip, Rapid, Shadow Server, Shodan, ZoomEye und anderen. Es waren so viele, dass wir sie ausschließen mussten IP-Adressen aus der Analyse: 610 von 9452 oder 6,45% aller einzigartigen IP-Adressen gehörten völlig legitimen Scannern.
Betrüger
Eines der größten Risiken, mit denen wir konfrontiert waren, war die Nutzung unseres Systems für kriminelle Zwecke: zum Kauf von Smartphones über die Abrechnung des Abonnenten, zum Einlösen von Airline-Meilen mit Geschenkkarten und anderen Formen von Betrug.
Miner
Einer der ersten Besucher unseres Systems war ein Miner. Er lud Mining-Software für Monero darauf hoch. Er hätte mit unserem speziellen System nicht viel verdienen können, aufgrund der niedrigen Leistung. Wenn jedoch mehrere Dutzend oder sogar hunderte solcher Systeme zusammenarbeiten, könnte es durchaus lohnenswert sein.
Ransomware
Während der Laufzeit des Honeypots sind wir zweimal auf echte Ransomware gestoßen. Im ersten Fall handelte es sich um Crysis. Seine Betreiber haben sich über VNC Zugang zum System verschafft, dann TeamViewer installiert und damit weitere Aktionen durchgeführt. Nachdem wir die Erpressungsnachricht mit einer Lösegeldforderung von 10.000 Dollar in BTC erhalten hatten, traten wir in eine Korrespondenz mit den Kriminellen und baten sie, eine unserer Dateien zu entschlüsseln. Sie erfüllten die Bitte und wiederholten die Lösegeldforderung. Wir konnten auf 6.000 Dollar verhandeln, danach haben wir einfach das System auf eine Virtual Machine neu geladen, da wir alle notwendigen Informationen erhalten hatten.
Der zweite Erpresser war Phobos. Der Hacker, der ihn installierte, durchsuchte innerhalb einer Stunde das Dateisystem des Honeypots und scannte das Netzwerk, bevor er schließlich die Ransomware installierte.
Der dritte Angriff des Erpressers stellte sich als Fake heraus. Ein unbekannter 'Hacker' lud eine Datei haha.bat auf unser System herunter und wir beobachteten eine Weile, wie er versuchte, sie zum Laufen zu bringen. Einer seiner Versuche war das Umbenennen von haha.bat in haha.rnsmwr.
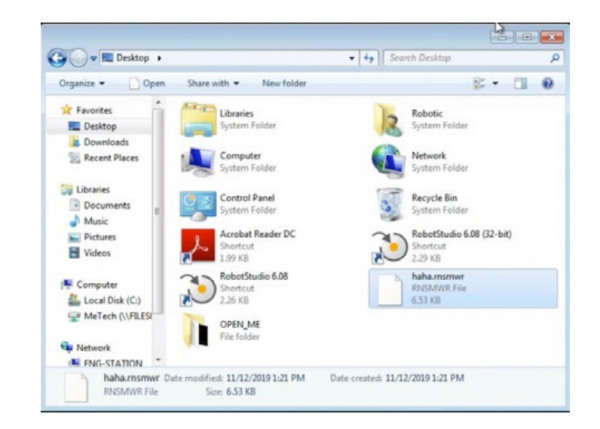
Der 'Hacker' erhöht die Schadhaftigkeit der bat-Datei, indem er ihre Erweiterung auf .rnsmwr ändert. Quelle: Trend Micro
Als das Batch-Skript schließlich zu laufen begann, bearbeitete der 'Hacker' es und erhöhte das Lösegeld von 200 auf 750 Dollar. Danach 'verschlüsselte' er alle Dateien, hinterließ eine Erpressungsnachricht auf dem Desktop und verschwand, indem er die Passwörter für unser VNC änderte.
Nach ein paar Tagen kehrte der Hacker zurück und startete das Batch-Skript, um sich in Erinnerung zu bringen, das zahlreiche Fenster mit einer Pornoseite öffnete. Offensichtlich versuchte er so, Aufmerksamkeit auf seine Forderung zu lenken.
Ergebnisse
Während der Untersuchung stellte sich heraus, dass, sobald die Informationen über die Schwachstelle veröffentlicht wurden, der Honeypot Aufmerksamkeit auf sich zog und die Aktivität Tag für Tag zunahm. Um die Falle attraktiv zu machen, mussten viele Sicherheitsverletzungen unserer fiktiven Firma hingenommen werden. Leider ist eine solche Situation bei vielen realen Unternehmen, die kein internes IT- und Informationssicherheitspersonal haben, alles andere als selten.
Im Allgemeinen sollten Organisationen das Prinzip der geringsten Privilegien anwenden, während wir das genaue Gegenteil implementiert haben, um Angreifer anzulocken. Je länger wir die Angriffe beobachteten, desto raffinierter wurden sie im Vergleich zu Standardmethoden für Penetrationstests.
Und das Wichtigste: Alle diese Angriffe wären gescheitert, wenn bei der Netzwerkkonfiguration angemessene Sicherheitsmaßnahmen umgesetzt worden wären. Organisationen sollten darauf achten, dass ihre Geräte und Komponenten der industriellen Infrastruktur nicht aus dem Internet zugänglich sind, so wie wir es gezielt in unserer Falle gemacht haben.
Obwohl wir keinen einzigen Angriff auf die Ingenieurdatenstation festgestellt haben, trotz der Verwendung des gleichen Passworts für den lokalen Administrator auf allen Computern, sollte eine solche Praxis vermieden werden, um die Möglichkeit von Eindringlingen zu minimieren. Schwache Sicherheit ist schließlich eine Einladung zu Angriffen auf industrielle Systeme, die schon lange das Interesse von Cyberkriminellen wecken.
Quelle: habr.com
