

Das Domain-Name-System (DNS) ist wie ein Telefonbuch, das benutzerfreundliche Namen wie „ussc.ru“ in IP-Adressen übersetzt. Da die DNS-Aktivität praktisch in allen Kommunikationssitzungen unabhängig vom Protokoll vorhanden ist, ist die DNS-Protokollierung eine wertvolle Informationsquelle für IT-Sicherheitsspezialisten, um Anomalien zu erkennen oder zusätzliche Daten über das untersuchte System zu erhalten.
Im Jahr 2004 wurde von Florian Weimer eine Logging-Methode namens Passive DNS vorgeschlagen, die es ermöglicht, die Historie von Änderungen an DNS-Daten mit der Möglichkeit zur Indizierung und Suche zu rekonstruieren. Dadurch können folgende Daten bereitgestellt werden:
- Der Domainname
- Die IP-Adresse des angeforderten Domainnamens
- Das Datum und die Uhrzeit der Antwort
- Der Antworttyp
- usw.
Die Daten für Passive DNS werden von rekursiven DNS-Servern über integrierte Module oder durch Abfangen von Antworten von DNS-Servern gesammelt, die für die Zone verantwortlich sind.
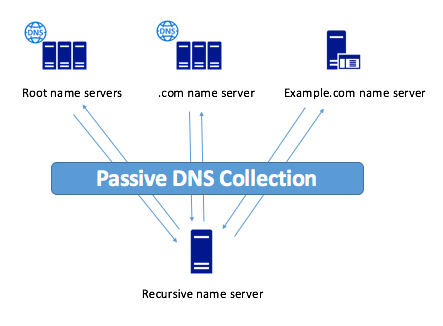
Abbildung 1. Passive DNS (entnommen von der Website )
Ein Merkmal von Passive DNS ist, dass es nicht erforderlich ist, die IP-Adresse des Clients zu registrieren, was den Schutz der Privatsphäre der Nutzer ermöglicht.
Derzeit gibt es viele Dienste, die Zugang zu Passive DNS-Daten bieten:
Unternehmen
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Zugang
Auf Anfrage
Keine Registrierung erforderlich
Kostenlose Registrierung
Auf Anfrage
Keine Registrierung erforderlich
Auf Anfrage
API
Vorhanden
Vorhanden
Vorhanden
Vorhanden
Vorhanden
Vorhanden
Verfügbarkeit des Clients
Vorhanden
Vorhanden
Vorhanden
Nicht vorhanden
Nicht vorhanden
Nicht vorhanden
Beginn der Datensammlung
2010
2013
2009
Zeigt nur die letzten 3 Monate an
2008
2006
Tabelle 1. Dienste mit Zugang zu Passive DNS-Daten
Einsatzmöglichkeiten von Passive DNS
Durch die Nutzung von Passive DNS können Beziehungen zwischen Domainnamen, NS-Servern und IP-Adressen hergestellt werden. Dies ermöglicht die Erstellung von Karten der untersuchten Systeme und die Verfolgung von Änderungen dieser Karten vom ersten Fund bis zum aktuellen Zeitpunkt.
Zusätzlich erleichtert Passive DNS die Aufdeckung von Anomalien im Datenverkehr. Beispielsweise ermöglicht die Verfolgung von Änderungen in NS-Zonen und den A- und AAAA-Datensätzen die Identifizierung von bösartigen Websites, die die Fast-Flux-Methode verwenden, um C&C zu verbergen und zu verhindern, dass sie entdeckt und blockiert werden. Legitime Domainnamen (außer denen, die zur Lastverteilung verwendet werden) ändern nicht häufig ihre IP-Adressen, während die meisten legitimen Zonen selten ihre NS-Server wechseln.
Passive DNS ermöglicht im Gegensatz zur direkten Durchsuchung von Subdomains mit Wörterbüchern das Auffinden sogar der exotischsten Domainnamen, wie beispielsweise "222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru". Außerdem ermöglicht es manchmal das Auffinden von Testbereichen (und verwundbaren) einer Website, Materialien für Entwickler usw.
Untersuchung des Links aus der E-Mail unter Verwendung von Passive DNS
Zum Zeitpunkt ist Spam eine der Hauptmethoden, durch die ein Angreifer in den Computer eines Opfers eindringt oder vertrauliche Informationen stiehlt. Lassen Sie uns den Link aus einer solchen E-Mail untersuchen, indem wir Passive DNS verwenden, um die Effektivität dieser Methode zu bewerten.
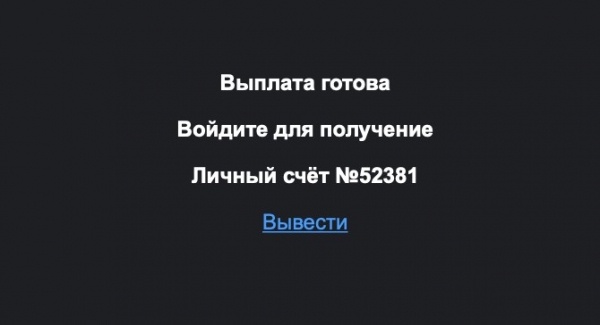
Abbildung 2. Spam-E-Mail
Der Link aus dieser E-Mail führte zur Website magnit-boss.rocks, die automatisch anbot, Boni zu sammeln und Geld zu verdienen:
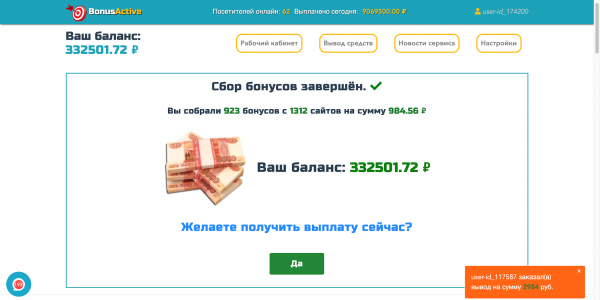
Abbildung 3. Seite, die auf der Domain magnit-boss.rocks gehostet wird
Für die Untersuchung dieser Website wurde verwendet , die bereits 3 funktionsfähige Kunden hat auf , und .
Zuerst erfahren wir die gesamte Geschichte des Domainnamens, dafür verwenden wir den Befehl:
pt-client pdns —query magnit-boss.rocks
Dieser Befehl gibt Informationen über alle DNS-Auflösungen zurück, die mit diesem Domainnamen verbunden sind.
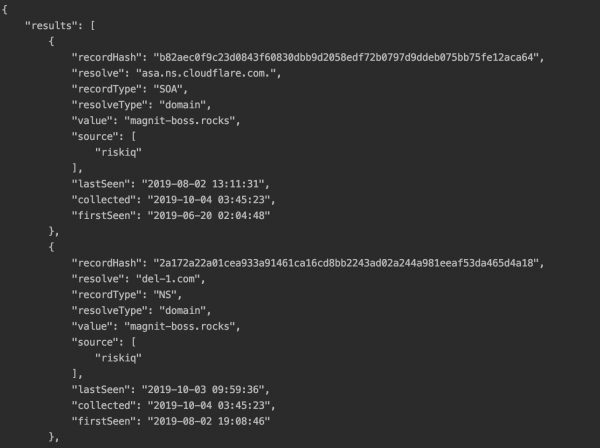
Abbildung 4. Antwort von der API Riskiq
Wir bringen die Antwort von der API in eine verständlichere Form:
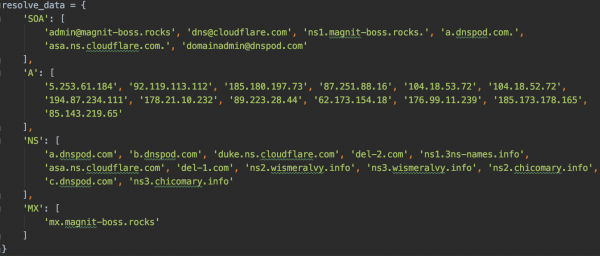
Abbildung 5. Alle Einträge aus der Antwort
Für die weitere Untersuchung wurden die IP-Adressen erfasst, auf die dieser Domainname zum Zeitpunkt des E-Mail-Empfangs am 01.08.2019 aufgelöst wurde; diese IP-Adressen sind 92.119.113.112 und 85.143.219.65.
Unter Verwendung des Befehls:
pt-client pdns —query
kann man alle Domainnamen erhalten, die mit diesen IP-Adressen verbunden sind.
Die IP-Adresse 92.119.113.112 hat 42 eindeutige Domainnamen, die auf diese IP-Adresse aufgelöst wurden, darunter befinden sich folgende Namen:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- usw.
Die IP-Adresse 85.143.219.65 hat 44 eindeutige Domainnamen, die auf diese IP-Adresse aufgelöst wurden, darunter befinden sich folgende Namen:
- cvv2.name (Website zum Verkauf von Kreditkartendaten)
- emaills.world
- www.mailru.space
- usw.
Verbindungen zu diesen Domainnamen deuten auf Phishing hin, aber wir glauben doch an gute Menschen, also versuchen wir, einen Bonus in Höhe von 332.501,72 Rubel zu erhalten? Nach dem Drücken der Schaltfläche "JA" fordert die Website uns auf, 300 Rubel von der Karte zu überweisen, um das Konto freizuschalten und leitet uns zur Website as-torpay.info weiter, um die Daten einzugeben.
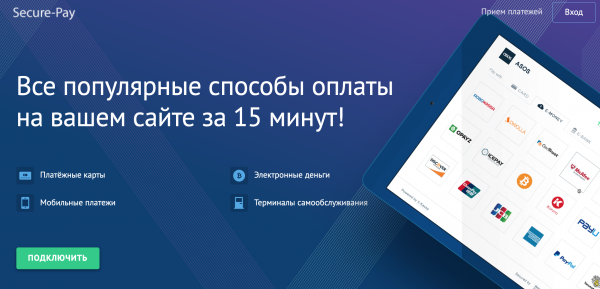
Abbildung 6. Startseite der Website ac-pay2day.net
Auf den ersten Blick handelt es sich um eine legale Website, sie hat ein HTTPS-Zertifikat, und die Hauptseite bietet auch an, dieses Zahlungssystem mit der eigenen Website zu verbinden. Leider funktionieren jedoch alle Links zur Verbindung nicht. Dieser Domainname wird nur auf eine IP-Adresse aufgelöst — 190.115.19.74. Diese hat wiederum 1475 einzigartige Domainnamen, die auf diese IP-Adresse aufgelöst wurden, darunter solche Namen wie:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
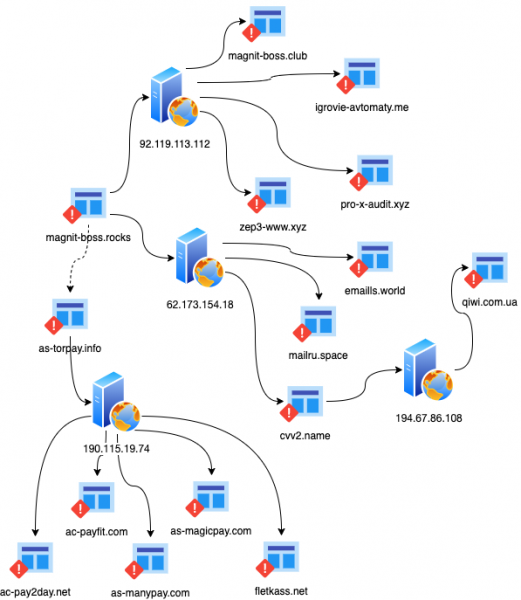
- Wie wir sehen können, ermöglicht Passive DNS das relativ schnelle und effektive Sammeln von Daten über die untersuchte Ressource und sogar den Aufbau eines einzigartigen Fingerabdrucks, der es ermöglicht, ein ganzes Schema des Diebstahls persönlicher Daten aufzudecken, vom Erhalt bis zum möglichen Verkaufsort.
- usw.
Abbildung 7. Karte des untersuchten Systems
Nicht alles ist so rosig, wie wir es uns wünschen würden. Zum Beispiel können solche Ermittlungen leicht an CloudFlare oder ähnlichen Diensten scheitern. Die Effektivität der gesammelten Datenbank hängt stark von der Anzahl der DNS-Anfragen ab, die durch das Modul zum Sammeln von Passive DNS-Daten laufen. Dennoch ist Passive DNS eine Quelle zusätzlicher Informationen für den Forscher.
Autor: Spezialist des Uralischen Zentrums für Systemsicherheit
Autor: Fachmann des Uralzentrums für Sicherheitssysteme
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish