

FHRP (First Hop Redundancy Protocol) – ist eine Familie von Protokollen, die zur Schaffung von Redundanz für das Standardgateway entwickelt wurden. Die gemeinsame Idee dieser Protokolle besteht darin, mehrere Router zu einem virtuellen Router mit einer gemeinsamen IP-Adresse zu verbinden. Diese IP-Adresse wird auf Hosts als Gateway-Adresse verwendet. Eine offene Implementierung dieser Idee ist das VRRP (Virtual Router Redundancy Protocol). In diesem Artikel werden die Grundlagen des VRRP-Protokolls betrachtet.
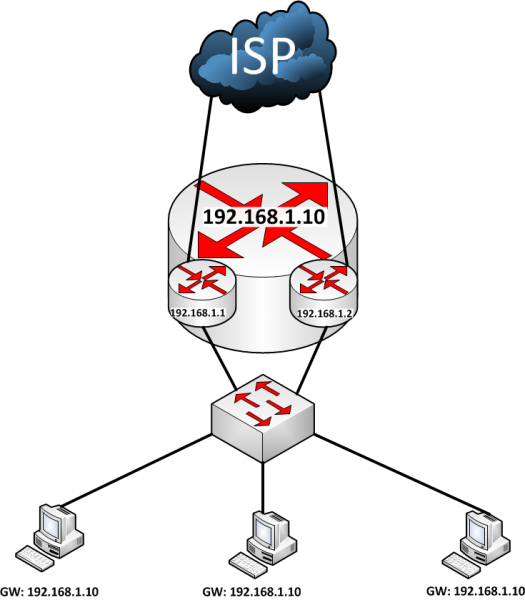
VRRP-Router werden zu einem virtuellen Router zusammengefasst. Alle Router in der Gruppe haben eine gemeinsame virtuelle IP (VIP) und eine gemeinsame Gruppennummer oder VRID (Virtual Router Identifier). Ein Router kann in mehreren Gruppen sein, wobei jede Gruppe ihr eigenes einzigartiges VIP/VRID-Paar haben muss.
Im Fall von Cisco wird der virtuelle Router am interessierenden Schnittstelle mit dem Befehl festgelegt:
R1(config-if)# vrrp ipAlle Router werden in zwei Typen unterteilt: VRRP Master und VRRP Backup.
VRRP Master – ist der Router, der für die Weiterleitung von Paketen für diese virtuelle Gruppe zuständig ist.
VRRP Backup – ist der Router, der auf Pakete vom Master wartet. Wenn die Pakete vom Master nicht mehr eintreffen, versucht der Backup, in den Master-Zustand zu wechseln.
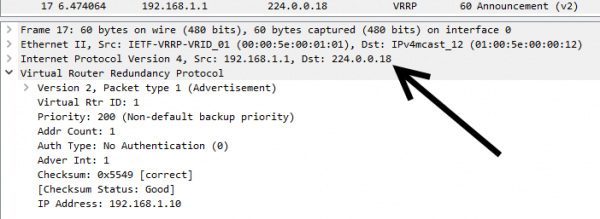
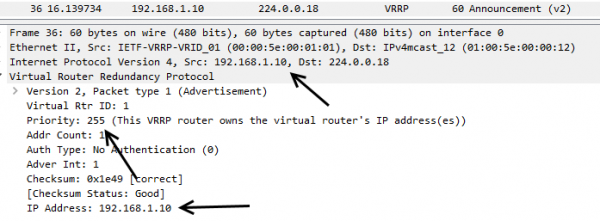
Ein Router wird Master, wenn er die höchste Priorität hat. Der Master sendet ständig Nachrichten an die Broadcast-Adresse 224.0.0.18, um den Backup-Routern mitzuteilen, dass er aktiv ist. Der Master sendet Nachrichten gemäß dem Adver Timer, der standardmäßig 1 Sekunde beträgt.
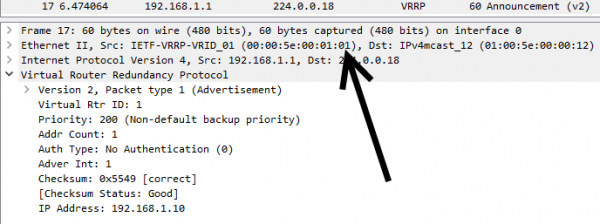
Dabei wird als MAC-Adresse des Absenders die Gruppenadresse 00:00:5E:00:01:xx verwendet, wobei xx der VRID im hexadezimalen Format entspricht. In diesem Beispiel wird die erste Gruppe verwendet.
Wenn Backup-Router in drei Adver Timern (Master Down Timer) keine Nachrichten erhalten, wird der Router mit der höchsten Priorität neuer Master, oder der Router mit der höchsten IP. Gleichzeitig wird der Backup-Router mit höherer Priorität die Rolle des Masters mit niedrigerer Priorität übernehmen. Wenn jedoch der Backup den Preempt-Modus deaktiviert hat, wird der Backup die Rolle des Masters nicht übernehmen.
R1(config-if)# no vrrp preemptWenn der VRRP-Router der Eigentümer der VIP-Adresse ist, übernimmt er immer die Rolle des Masters.
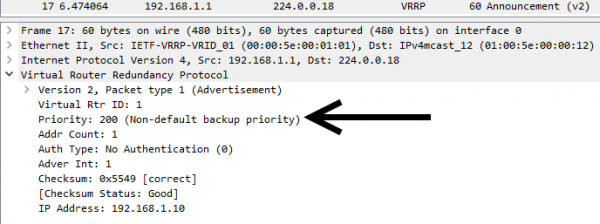
Die VRRP-Priorität liegt zwischen 1 und 254. Der Wert 0 ist für Fälle reserviert, in denen der Master erforderlich ist. deaktivieren Übernehmt die Verantwortung für das Routing. Der Wert 255 wird dem VIP-Besitzer-Router zugewiesen. Die Standardpriorität beträgt 100, kann jedoch administrativ festgelegt werden:
R1(config-if)#vrrp priorityHier können wir die Priorität des Routers sehen, wenn sie administrativ festgelegt ist:
Hier wird der Fall dargestellt, wenn der Router VIP-Besitzer ist:
Ein VRRP-Router kann drei Zustände haben: Initialize, Backup, Master. Diese Zustände wechselt der Router sequenziell.
Im Zustand Initialize wartet der Router auf den Beginn des Betriebs. Wenn dieser Router der Besitzer der VIP-Adresse ist (Priorität 255), sendet der Router Nachrichten, dass er Master wird. Er sendet auch , bei der die Quell-MAC-Adresse der Adresse des virtuellen Routers entspricht. Anschließend wechselt er in den Zustand Master. Wenn der Router nicht der Besitzer der VIP ist, wechselt er in den Zustand Backup.
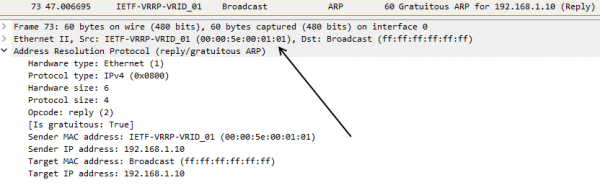
Im Zustand Backup wartet der Router auf Pakete vom Master. Der Router in diesem Zustand antwortet nicht auf ARP-Anfragen von der VIP-Adresse. Er empfängt auch keine Pakete, deren Zieladresse die MAC-Adresse des virtuellen Routers ist.
Wenn Backup innerhalb des Master Down Timers keine Nachrichten vom Master erhält, sendet er eine VRRP-Nachricht, dass er Master werden möchte. Dann sendet er eine Broadcast-VRRP-Nachricht, bei der die Quell-MAC-Adresse der Adresse dieses virtuellen Routers entspricht. In dieser Nachricht gibt der Router seine Priorität an.
Im Zustand Master verarbeitet der Router Pakete, die an den virtuellen Router adressiert sind. Er antwortet auch auf ARP-Anfragen an die VIP. Der Master sendet alle Adver Timer VRRP-Nachrichten, um zu bestätigen, dass er arbeitet.
*13. Mai 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 Zustand Init -> Backup
*13. Mai 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 Zustand Backup -> Master
VRRP ermöglicht auch die Lastenverteilung zwischen mehreren Routern. Dazu werden auf einer Schnittstelle zwei VRRP-Gruppen erstellt. Der Gruppe wird eine höhere Priorität zugewiesen als der anderen. Dabei erhält der zweite Router die Priorität umgekehrt. D.h., wenn die Priorität der ersten Gruppe auf einem Router 100 beträgt und die der zweiten Gruppe 200, dann wird die Priorität der ersten Gruppe auf dem anderen Router 200 und die der zweiten 100 sein.
Wie bereits erwähnt, sollte jede Gruppe ihren eigenen einzigartigen VIP haben. Am Ende erhalten wir zwei IP-Adressen, die von zwei Routern bedient werden, von denen jeder als Standardgateway fungieren kann.
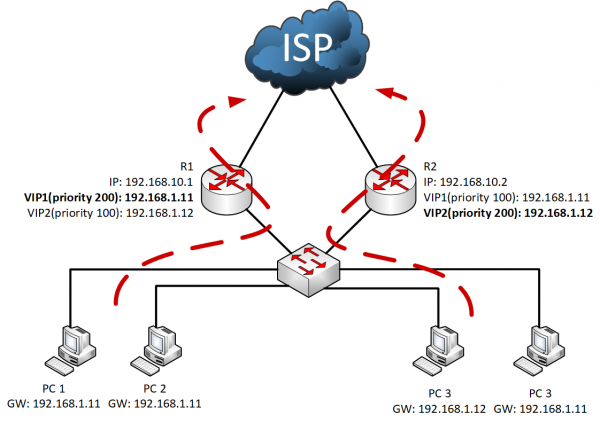
Der Hälfte der Computer wird eine Adresse für das Standardgateway zugewiesen, der anderen Hälfte eine andere. Somit wird der Datenverkehr zur Hälfte über einen Router und zur Hälfte über den anderen geleitet. Bei einem Ausfall eines der Router übernimmt der andere die Funktion beider VIPs.
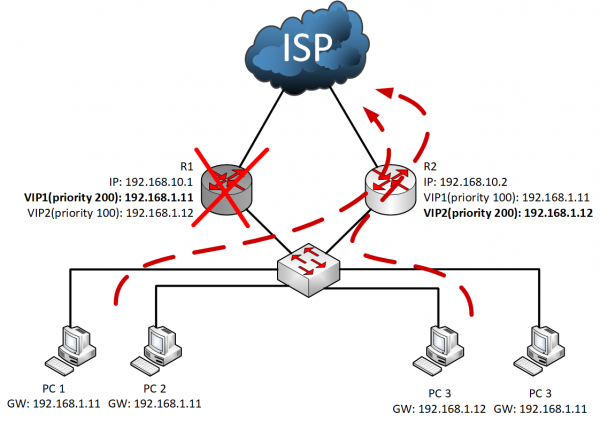
Dadurch ermöglicht VRRP die Organisation der Ausfallsicherheit des Standardgateways und erhöht die Zuverlässigkeit des Netzwerks. Bei der Verwendung mehrerer virtueller Router kann auch die Last zwischen den physischen Routern verteilt werden. Die Reaktionsgeschwindigkeit im Falle eines Ausfalls kann durch Verkürzen der Timer reduziert werden.
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish