

Es gibt ein ziemlich interessantes Dokument , das die Informationssicherheit unter Verwendung des Pareto-Prinzips (80/20) betrachtet. Dieses Prinzip besagt, dass 20% der Sicherheitsmaßnahmen 80% des Ergebnisses in Bezug auf die Sicherheit des Unternehmens liefern. Viele "Sicherheitsverantwortliche", die dieses Dokument durchlesen, stellen fest, dass sie bei der Auswahl von Sicherheitsmaßnahmen nicht mit den effektivsten Maßnahmen beginnen. Im Dokument werden 5 Schlüsselmaßnahmen zum Schutz hervorgehoben, die den größten Effekt auf die Informationssicherheit haben:
- Inventarisierung aller Geräte im Netzwerk. Es ist schwer, ein Netzwerk zu schützen, wenn man nicht weiß, was darin ist.
- Inventarisierung aller Software. Software mit Schwachstellen wird häufig der Einstiegspunkt für Hacker.
- Sichere Konfiguration — oder die verpflichtende Nutzung der integrierten Schutzfunktionen von Software oder Geräten. Kurz gesagt: Ändern Sie die Standardpasswörter und beschränken Sie den Zugang.
- Suche und Beseitigung von Schwachstellen. Die meisten Angriffe beginnen genau mit einer bekannten Schwachstelle.
- Verwaltung des privilegierten Zugangs. Ihre Nutzer sollten nur die tatsächlich benötigten Rechte haben und nur die wirklich notwendigen Aktionen durchführen.
In diesem Artikel betrachten wir speziell den 5. Punkt anhand der Nutzung von . Genauer gesagt, werden wir typische Fälle und Probleme betrachten, die nach der Implementierung oder im Rahmen des kostenlosen Tests von Fudo PAM festgestellt werden.
Fudo PAM
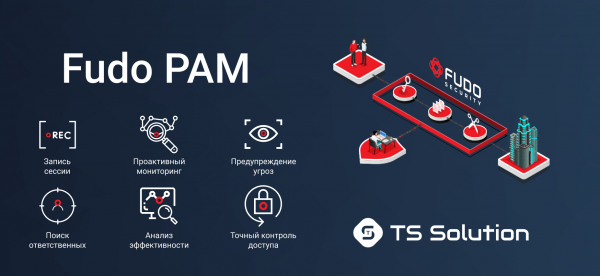
Nur ein paar Worte zur Lösung. Fudo PAM ist eine relativ neue Lösung zur Verwaltung des privilegierten Zugangs. Zu den wichtigsten Funktionen gehören:
- Sitzungsaufzeichnung. Echtzeitansicht der Sitzung. Verbindung zur Sitzung. Erstellung von Beweisen für den Gerichtsprozess.
- Proaktives Monitoring. Flexible Richtlinien. Mustersuche. Automatisierung von Aktionen.
- Bedrohungswarnung. Missbräuchliche Nutzung von Konten. Bewertung des Bedrohungsniveaus. Erkennung von Anomalien.
- Suche nach Verantwortlichen. Im Falle der Nutzung eines Kontos durch mehrere Benutzer zur Anmeldung.
- Analyse der Effektivität. Einzelner Benutzer, Abteilungen oder gesamte Organisationen.
- Präzise Zugriffskontrolle. Einschränkung des Verkehrs und des Zugangs für Benutzer in bestimmten Zeiträumen.
Der größte Vorteil ist jedoch, dass es buchstäblich in ein paar Stunden bereitgestellt wird, nach denen das System einsatzbereit ist.
Für diejenigen, die an dem Produkt interessiert sind, findet ein Webinar mit einer detaillierten Übersicht und Demonstration der Funktionen statt. Wir werden uns jedoch den realen Problemen zuwenden, die im Rahmen von Pilotprojekten für Systeme zur Verwaltung des privilegierten Zugangs entdeckt werden können.
1. Netzwerkadministratoren greifen regelmäßig auf gesperrte Ressourcen zu.
Es mag überraschend klingen, aber die ersten Vorfälle, die entdeckt werden, sind Verstöße von Administratoren. Oft handelt es sich um unrechtmäßige Änderungen von Zugangslisten auf Netzwerkausrüstung. Zum Beispiel, um den Zugriff auf eine gesperrte Website oder für eine verbotene Anwendung zu gewähren. Es sollte angemerkt werden, dass solche Änderungen jahrelang in der Konfiguration der Ausrüstung verbleiben können.
2. Mehrere Administratoren nutzen dasselbe Benutzerkonto.
Ein weiteres häufiges Problem, das mit Administratoren verbunden ist. Das "Teilen" eines Kontos unter Kollegen ist eine sehr gängige Praxis. Es ist bequem, aber danach ist es ziemlich schwierig herauszufinden, wer genau für bestimmte Aktionen verantwortlich ist.
3. Remote-Mitarbeiter arbeiten weniger als 2 Stunden pro Tag.
In vielen Unternehmen gibt es Remote-Mitarbeiter oder Partner, die Zugang zu internen Ressourcen benötigen (häufig auf einen Remote-Desktop). Fudo PAM ermöglicht es, die tatsächliche Aktivität während solcher Sitzungen zu überwachen. Es wird oft festgestellt, dass Remote-Mitarbeiter viel weniger arbeiten, als angegeben.
4. Für viele Systeme wird dasselbe Passwort verwendet.
Ein ziemlich ernstes Problem. Mehrere Passwörter zu merken, ist immer schwierig; daher nutzen Benutzer häufig ein einziges Passwort für alle Systeme. Wenn dieses Passwort "leckt", kann ein potenzieller Angreifer auf praktisch die gesamte IT-Infrastruktur zugreifen.
5. Benutzer haben mehr Berechtigungen, als vorgesehen.
Es wird häufig festgestellt, dass Benutzer, die anscheinend eingeschränkte Rechte haben, tatsächlich über mehr Privilegien verfügen, als ihnen zusteht. Beispielsweise können sie ein verwaltetes Gerät neu starten. In der Regel ist dies entweder ein Fehler bei der Berechtigungsvergabe oder einfach eine Schwäche des eingebauten Berechtigungssystems.
Webinar
Wenn Sie an dem Thema PAM interessiert sind, laden wir Sie zu unserem ein, das am 21. November stattfinden wird.
Dies ist nicht unser letzter Webinar in diesem Jahr, den wir planen, also bleiben Sie auf dem Laufenden (, , , )!
Quelle: habr.com
