

Unter unseren Kunden gibt es Unternehmen, die Kaspersky-Lösungen als Unternehmensstandard nutzen und selbst die Antivirenschutzmaßnahmen verwalten. Es scheint, dass der Service für virtuelle Desktops, bei dem der Anbieter den Antivirus überwacht, nicht optimal für sie geeignet ist. Heute werde ich zeigen, wie Kunden den Schutz selbst verwalten können, ohne die Sicherheit der virtuellen Desktops zu gefährden.
Im haben wir bereits im Großen und Ganzen erklärt, wie wir die virtuellen Arbeitsplätze der Kunden schützen. Die Antiviruslösung im Rahmen des VDI-Services trägt dazu bei, den Schutz der Maschinen in der Cloud zu verstärken und selbstständig zu kontrollieren.
Im ersten Teil des Artikels werde ich zeigen, wie wir die Lösung in der Cloud verwalten und die Leistungskennzahlen des 'Cloud'-Kaspersky mit der traditionellen Endpoint Security vergleichen. Der zweite Teil wird sich mit den Möglichkeiten der selbstständigen Verwaltung beschäftigen.
Wie wir die Lösung verwalten
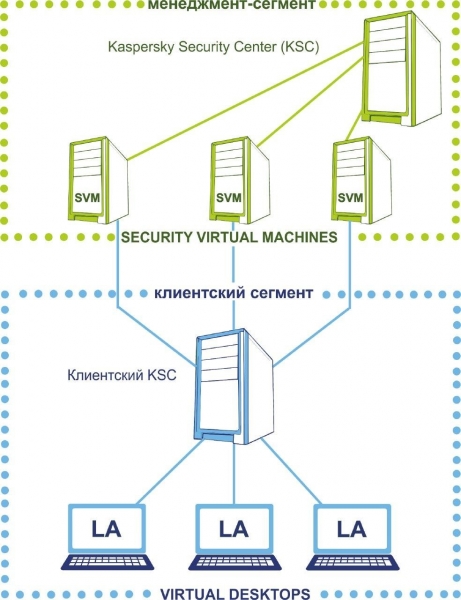
So sieht die Architektur der Lösung in unserer Cloud aus. Für den Antivirus reservieren wir zwei Netzsegmente:
- Kundensegment, in dem sich die virtuellen Arbeitsplätze der Benutzer befinden,
- Management-Segment, in dem sich der Serverteil des Antivirus befindet.
Das Management-Segment bleibt unter der Kontrolle unserer Ingenieure, der Kunde hat keinen Zugriff auf diesen Teil. Das Management-Segment enthält den zentralen Verwaltungsserver KSC, der die Lizenzdateien und Aktivierungsschlüssel für die Clientarbeitsplätze speichert.
So setzt sich die Lösung in Begriffen von 'Kaspersky Lab' zusammen.
- Auf den virtuellen Desktops der Benutzer wird ein leichter Agent (LA)installiert. Dieser führt keine Dateiüberprüfungen durch, sondern sendet diese an die SVM und wartet auf 'das Urteil von oben'. Dadurch werden die Ressourcen des Benutzerarbeitsplatzes nicht für Antivirus-Aktivitäten verbraucht, und die Mitarbeiter beschweren sich nicht darüber, dass 'VDI langsam ist'.
- Eine separate Sicherheits-VM (Security Virtual Machine, SVM)führt die Überprüfungen durch. Dies ist ein spezialisiertes Sicherheitsgerät, auf dem die Datenbanken für Schadsoftware gehostet werden. Während der Überprüfungen wird die Last auf die SVM gelegt: Über sie kommuniziert der leichte Agent mit Server.
- Kaspersky Security Center (KSC) verwalten die Sicherheitsvirtualisierungsmaschinen. Dies ist die Konsole mit den Einstellungen für Aufgaben und Richtlinien, die auf den Endgeräten angewendet werden sollen.
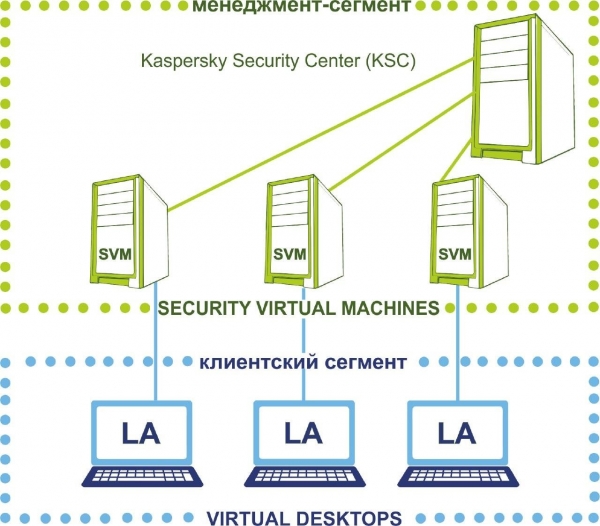
Dieses Arbeitsmodell verspricht eine Einsparung von bis zu 30 % der Hardware-Ressourcen des Benutzerrechners im Vergleich zu einem Antivirusprogramm auf dem Computer des Benutzers. Schauen wir uns das in der Praxis an.
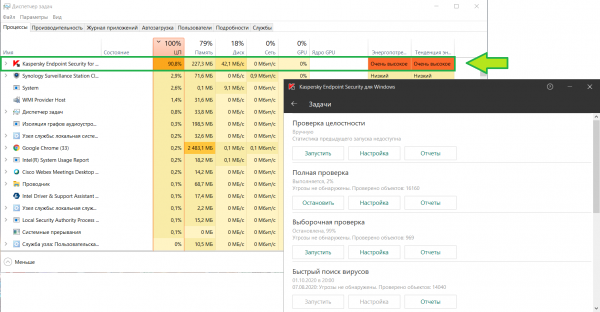
Zur Veranschaulichung habe ich mein Arbeitslaptop mit installiertem Kaspersky Endpoint Security genommen, einen Scan durchgeführt und den Ressourcenverbrauch betrachtet:
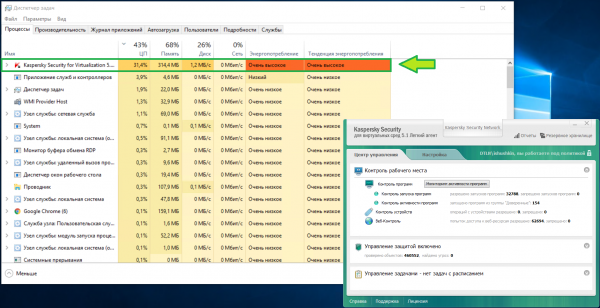
Und hier ist die gleiche Situation auf einer virtuellen Arbeitsumgebung mit ähnlichen Eigenschaften in unserer Infrastruktur. Der Speicherbedarf ist ähnlich, aber die CPU-Auslastung ist halbiert:
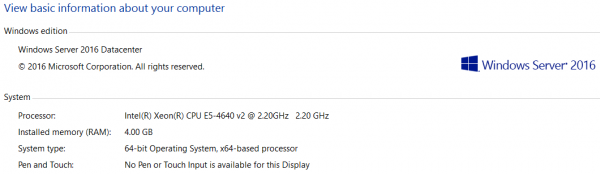
Der KSC selbst ist ebenfalls ziemlich ressourcenintensiv. Wir stellen ihm
genügend zur Verfügung, damit auch der Administrator bequem arbeiten kann. Sehen Sie selbst:
Was unter der Kontrolle des Kunden bleibt
Also, nachdem wir die Aufgaben auf der Provider-Seite geklärt haben, geben wir dem Kunden die Kontrolle über den Virenschutz. Dazu erstellen wir einen untergeordneten KSC-Server und bringen ihn in den Kundensegment:
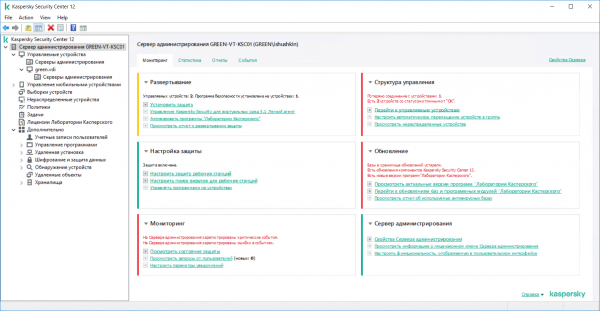
Lass uns in die Konsole des Client-KSC einloggen und sehen, welche Einstellungen der Kunde standardmäßig haben wird.
Überwachung. Auf der ersten Registerkarte sehen wir das Dashboard. Sofort wird klar, auf welche Problembereiche wir achten sollten:
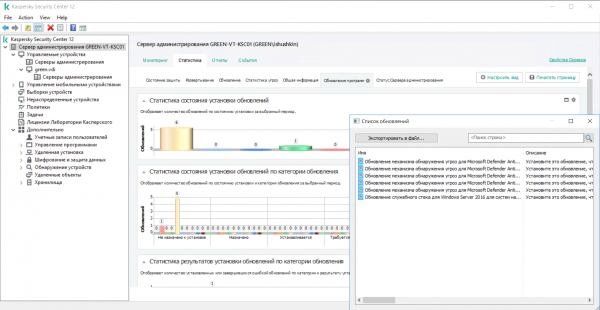
Lass uns zu den Statistiken weitergehen. Einige Beispiele, was hier eingesehen werden kann.
Hier wird der Administrator sofort sehen, wenn auf bestimmten Maschinen ein Update nicht installiert wurde
oder ein anderes Problem im Zusammenhang mit der Software auf den virtuellen Arbeitsplätzen aufgetreten ist. Ihr
Update kann sich auf die Sicherheit der gesamten virtuellen Maschine auswirken:
Auf dieser Registerkarte können gefundene Bedrohungen bis zur spezifischen identifizierten Bedrohung auf den geschützten Geräten analysiert werden:
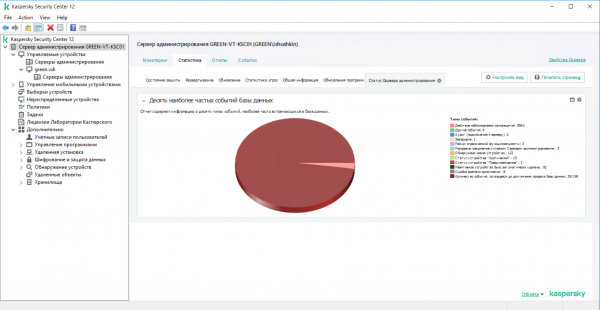
Auf der dritten Registerkarte gibt es alle möglichen Varianten vorkonfigurierter Berichte. Kunden können eigene Berichte aus Vorlagen erstellen und auswählen, welche Informationen angezeigt werden. Es kann eingestellt werden, dass diese nach Zeitplan per E-Mail gesendet oder lokal auf dem
Verwaltungsserver (KSC) angesehen werden.
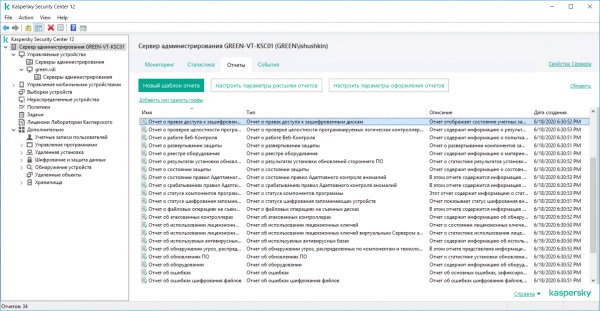
Verwaltungsgruppen. Rechts sehen wir alle verwalteten Geräte: in unserem Fall – virtuelle Arbeitsplätze, die vom KSC-Server verwaltet werden.
Diese können in Gruppen zusammengefasst werden, um gemeinsame Aufgaben und Gruppenrichtlinien für verschiedene Abteilungen oder für alle Benutzer gleichzeitig zu erstellen.
Sobald der Kunde die virtuelle Maschine in der privaten Cloud erstellt, wird sie sofort im Netzwerk erkannt, und Kaspersky sendet sie an die nicht zugeordneten Geräte:
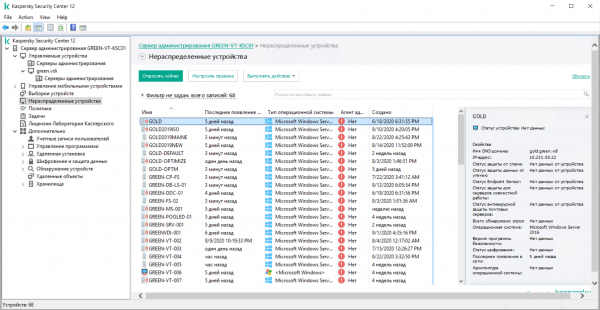
Auf nicht zugeordnete Geräte gelten keine Gruppenrichtlinien. Um virtuelle Desktops nicht manuell in Gruppen zu verteilen, können Regeln verwendet werden. So automatisieren wir die Zuordnung von Geräten zu Gruppen.
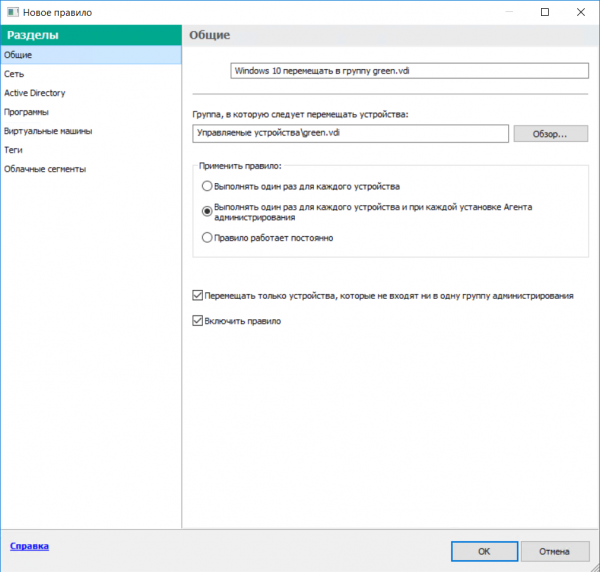
Zum Beispiel landen virtuelle Desktops mit Windows 10, aber ohne installierten Verwaltungsagenten in der Gruppe VDI_1, während die mit Windows 10 und installiertem Agenten in die Gruppe VDI_2 kommen. Analog dazu können Geräte auch automatisch basierend auf ihrer Domänenzugehörigkeit, ihrem Standort in verschiedenen Netzwerken und bestimmten Tags, die der Kunde je nach seinen Aufgaben und Bedürfnissen selbst festlegen kann, verteilt werden.
Um eine Regel zu erstellen, starten wir einfach den Master zur Verteilung von Geräten in Gruppen:
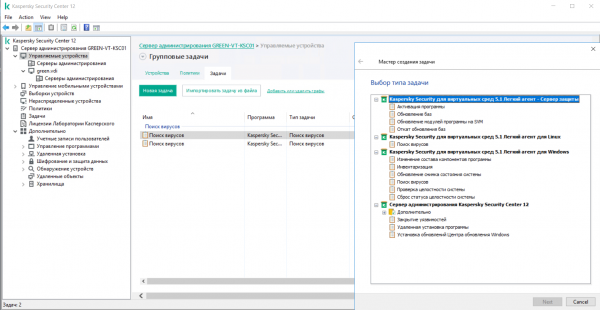
Gruppenaufgaben. Mithilfe von Aufgaben automatisiert KSC die Ausführung bestimmter Regeln zu bestimmten Zeiten oder bei Eintritt eines bestimmten Ereignisses, z. B.: Der Virenscan wird außerhalb der Arbeitszeiten oder im 'Leerlauf' der virtuellen Maschine durchgeführt, was wiederum die Belastung der VM verringert. In diesem Abschnitt können Sie bequem geplante Scans auf virtuellen Desktops innerhalb der Gruppe durchführen und die Virendatenbanken aktualisieren.
Hier ist die vollständige Liste der verfügbaren Aufgaben:
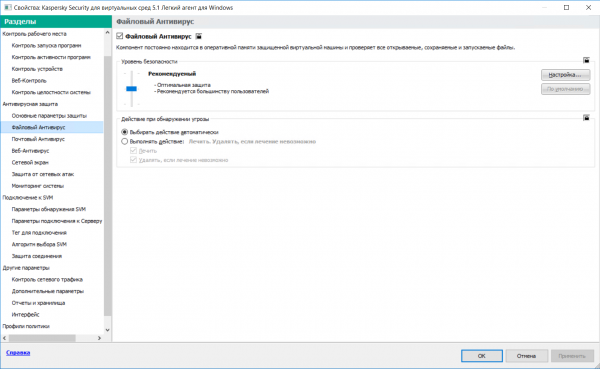
Gruppenrichtlinien. Vom untergeordneten KSC aus kann der Kunde den Schutz selbst auf neue virtuelle Desktops verteilen, Signaturen aktualisieren, Ausnahmen für Dateien und Netzwerke einrichten, Berichte erstellen sowie alle Arten von Scans seiner Maschinen verwalten. Darunter fällt auch die Einschränkung des Zugriffs auf bestimmte Dateien, Websites oder Hosts.
Richtlinien und Regeln des Hauptservers können wieder aktiviert werden, falls etwas schiefgeht. Im schlimmsten Fall könnten bei falscher Konfiguration schwache Agenten die Verbindung zu SVM verlieren und die virtuellen Desktops ohne Schutz belassen. Unsere Techniker erhalten sofort eine Benachrichtigung darüber und können die Vererbung von Richtlinien vom Hauptserver KSC aktivieren.
Das sind die grundlegenden Einstellungen, über die ich heute sprechen wollte.
Das sind die grundlegenden Einstellungen, über die ich heute sprechen wollte.
Quelle: habr.com
