

Datenlecks sind ein brisantes Thema für die Sicherheitsdienste. Und jetzt, wo die meisten von zu Hause aus arbeiten, ist die Gefahr von Leaks deutlich höher. Genau deshalb schenken bekannte Cyberkriminalitätsgruppen veralteten und unzureichend gesicherten Fernzugriffsprotokollen besondere Aufmerksamkeit. Interessanterweise stehen immer mehr Datenlecks heute im Zusammenhang mit Ransomware. Wie, warum und auf welche Weise — lesen Sie weiter unten.
Beginnen wir damit, dass die Entwicklung und Verbreitung von Ransomware selbst ein sehr profitables kriminelles Geschäft ist. Zum Beispiel schätzt das amerikanische FBI, hat im vergangenen Jahr etwa 1 Million Dollar pro Monat verdient. Und die Täter, die Ryuk verwendet haben, haben sogar noch mehr erhalten — zu Beginn der Gruppenaktivitäten lag ihr Einkommen bei bis zu 3 Millionen Dollar pro Monat. Es ist daher nicht verwunderlich, dass viele Sicherheitsverantwortliche (CISO) Ransomware als eines der fünf größten Risiken für Unternehmen betrachten.
Das Acronis Cyber Protection Operation Center (CPOC), das in Singapur ansässig ist, bestätigt die Zunahme der Cyberkriminalität im Bereich Ransomware. In der zweiten Maihälfte wurden weltweit 20 % mehr Ransomware-Programme als gewöhnlich blockiert. Nach einem kleinen Rückgang sehen wir jetzt im Juni erneut einen Anstieg der Aktivität. Und dafür gibt es mehrere Gründe.
Auf den Computer des Opfers gelangen
Schutztechnologien entwickeln sich weiter, und die Täter müssen ihre Taktik anpassen, um auf ein bestimmtes System zuzugreifen. Gezielt eingesetzte Ransomware verbreitet sich nach wie vor durch gut durchdachte Phishing-E-Mails (hier spielt auch soziale Ingenieurskunst eine Rolle). In letzter Zeit richten die Entwickler von Malware jedoch viel Aufmerksamkeit auf Remote-Mitarbeiter. Um diese anzugreifen, können schlecht gesicherte Remote-Zugriffsservices wie RDP oder VPN-Server mit Schwachstellen gefunden werden.
Genau damit beschäftigen sie sich. Im Darknet sind sogar Ransomware-as-a-Service-Dienste aufgetaucht, die alles Notwendige bieten, um eine ausgewählte Organisation oder Person anzugreifen.
Betrüger suchen nach allen möglichen Wegen, in das Unternehmensnetz einzudringen und das Angriffsspektrum zu erweitern. So sind Versuche, die Netzwerke von Dienstanbietern zu infizieren, ein beliebtes Ziel geworden. Da Cloud-Dienste heutzutage immer populärer werden, ermöglicht die Infektion eines beliebten Dienstes, gleichzeitig Dutzende oder sogar Hunderte von Opfern auf einmal anzugreifen.
Im Falle eines Hacks von Web-Management-Konsolen für Sicherheitssysteme oder Sicherungskopien können Angreifer den Schutz deaktivieren, Sicherungskopien löschen und ihrem schädlichen Code die Verbreitung in der gesamten Organisation ermöglichen. Übrigens empfehlen Experten aus diesem Grund, alle Dienstkonten sorgfältig mit einer Zwei-Faktor-Authentifizierung zu schützen. Zum Beispiel ermöglichen alle Cloud-Dienste von Acronis die Einrichtung eines doppelten Schutzes, denn im Falle einer Kompromittierung des Passworts könnten Angreifer alle Vorteile eines umfassenden Cyber-Sicherheitssystems zunichte machen.
Erweiterung des Angriffsspektrums
Sobald das ehrgeizige Ziel erreicht ist und die Schadsoftware bereits im Unternehmensnetz ist, werden in der Regel gängige Taktiken für die weitere Verbreitung eingesetzt. Die Angreifer untersuchen die Situation und versuchen, die im Unternehmen geschaffenen Barrieren zu überwinden, um gegen Bedrohungen vorzugehen. Dieser Teil des Angriffs kann manuell erfolgen (wenn sie bereits im Netzwerk sind, bedeutet dies, dass die "Köder auf dem Haken sind!). Dazu werden bereits gut bekannte Werkzeuge wie PowerShell, WMI PsExec sowie der neuere Emulator Cobalt Strike und andere Tools verwendet. Einige kriminelle Gruppen zielen gezielt auf Passwortmanager ab, um tiefer in das Unternehmensnetz einzudringen. Auch Schadsoftware wie Ragnar wurde kürzlich in einem vollständig geschlossenen VirtualBox-Image festgestellt, das hilft, das Vorhandensein unerwünschter Software auf dem Gerät zu verbergen.
Wenn Schadsoftware in ein Unternehmensnetzwerk eindringt, versucht sie, die Zugriffsrechte des Nutzers zu überprüfen und gestohlene Passwörter anzuwenden. Tools wie Mimikatz und Bloodhound & Co. helfen dabei, Administratorenkonten von Domains zu hacken. Erst wenn der Angreifer die Möglichkeiten zur weiteren Ausbreitung als erschöpft ansieht, wird die Ransomware auf die Client-Systeme geladen.
Ransomware als Deckmantel
Angesichts der Schwere der Bedrohung durch Datenverlust setzen immer mehr Unternehmen jedes Jahr einen sogenannten „Disaster Recovery Plan“ um. Dadurch machen sie sich weniger Sorgen um verschlüsselte Daten und beginnen im Falle eines Ransomware-Angriffs nicht, ein Lösegeld zu verlangen, sondern starten den Wiederherstellungsprozess. Doch auch die Angreifer ruhen sich nicht aus. Unter dem Deckmantel von Ransomware findet ein massenhafter Datendiebstahl statt. Die erste Gruppe, die diese Taktik massenhaft anwandte, war Maze im Jahr 2019, obwohl auch andere Gruppen gelegentlich Angriffe kombinierten. Inzwischen kümmern sich mindestens Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO und Sekhmet um Datendiebstahl parallel zur Verschlüsselung.
Manchmal gelingt es Angreifern, Dutzende Terabyte an Daten aus einem Unternehmen herauszuschaufeln, die hätten durch Netzwerküberwachung entdeckt werden können (wenn diese installiert und konfiguriert gewesen wären). Denn häufig erfolgt die Datenübertragung einfach über FTP, Putty, WinSCP oder PowerShell-Skripte. Um DLP und Systeme zur Netzwerküberwachung zu umgehen, können Daten verschlüsselt oder als passwortgeschütztes Archiv versendet werden, was eine neue Herausforderung für die Sicherheitsdienste darstellt, die den ausgehenden Datenverkehr auf entsprechende Dateien überprüfen müssen.
Die Untersuchung des Verhaltens von Infostealern zeigt, dass Angreifer nicht einfach wahllos alles sammeln – sie haben ein besonderes Interesse an Finanzberichten, Kundenbasen, personenbezogenen Daten von Mitarbeitern und Kunden, Verträgen, Aufzeichnungen und juristischen Dokumenten. Schadsoftware durchscannt Festplatten auf der Suche nach jeglicher Information, die theoretisch für Erpressung genutzt werden könnte.
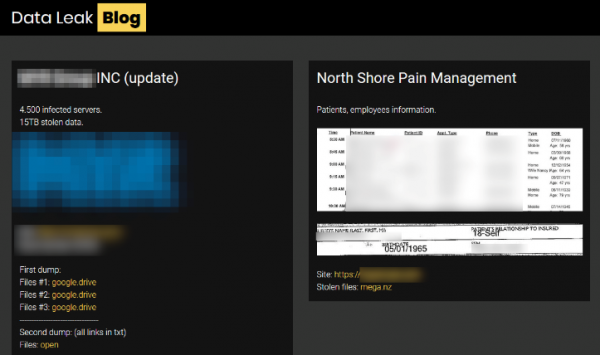
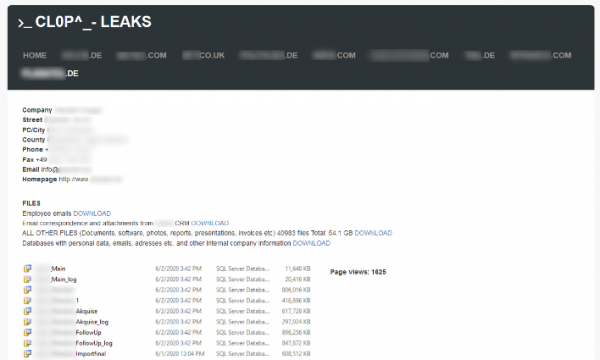
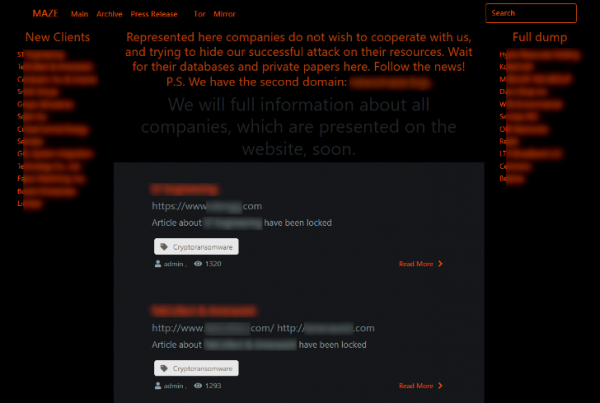
Wenn ein solcher Angriff erfolgreich war, veröffentlichen die Angreifer normalerweise einen kurzen Teaser, um mehrere Dokumente zu zeigen, die bestätigen, dass Daten aus der Organisation geleakt wurden. Einige Gruppen veröffentlichen sogar den gesamten Datensatz auf ihrer Website, wenn die Frist zur Zahlung des Lösegelds abgelaufen ist. Um eine Blockierung zu vermeiden und eine breite Reichweite zu gewährleisten, werden die Daten unter anderem im TOR-Netzwerk veröffentlicht.
Ein weiterer Monetarisierungsweg ist der Verkauf von Daten. Zum Beispiel haben Sodinokibi kürzlich offene Auktionen angekündigt, bei denen die Daten dem Teilnehmer übergeben werden, der das höchste Gebot abgibt. Der Startpreis für solche Auktionen liegt bei 50.000 bis 100.000 USD, abhängig von der Qualität und dem Inhalt der Daten. Beispielsweise wurden 10.000 Datensätze über Bargeldflüsse, vertrauliche Geschäftsdaten und gescannte Führerscheine zu Preisen von 100.000 USD verkauft. Für 50.000 USD konnte man über 20.000 Finanzdokumente sowie drei Datenbanken mit Buchhaltungsdateien und Kundendaten erwerben.
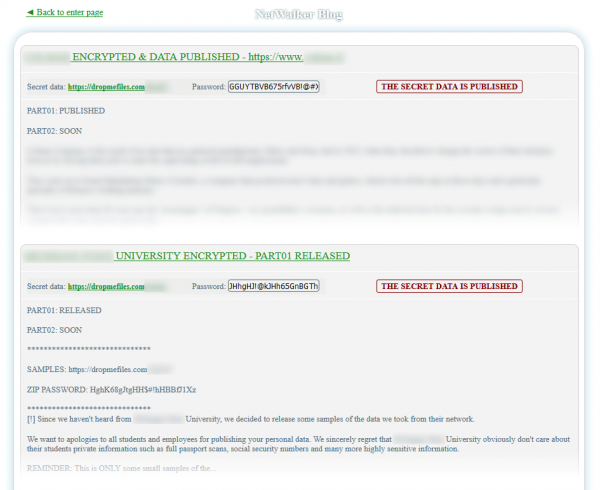
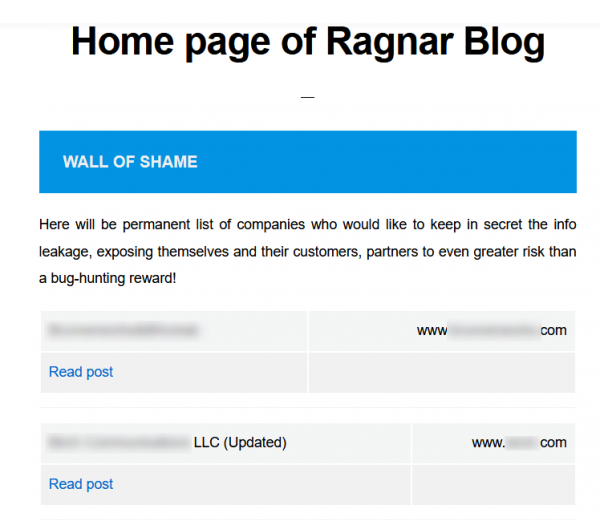
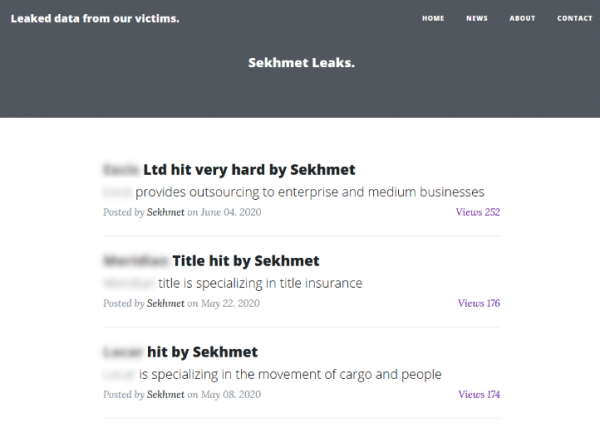
Die Websites, auf denen die Leaks veröffentlicht werden, sind sehr unterschiedlich. Das kann eine einfache Seite sein, auf der einfach alles Gestohlene veröffentlicht wurde, aber es gibt auch komplexere Strukturen mit Bereichen und Kaufmöglichkeiten. Das Wichtigste ist, dass sie alle demselben Ziel dienen – die Chancen der Angreifer auf den Erhalt von echtem Geld zu steigern. Sollte sich dieses Geschäftsmodell für die Angreifer als erfolgreich erweisen, kann man sich darauf verlassen, dass es noch mehr solcher Seiten geben wird und die Techniken zum Stehlen und Monetarisieren von Unternehmensdaten weiter ausgebaut werden.
So sehen die aktuellen Websites aus, auf denen Datenlecks veröffentlicht werden:
Was bei neuen Angriffen zu tun ist
Die größte Herausforderung für Sicherheitsdienste in dieser Situation besteht darin, dass in letzter Zeit immer mehr Vorfälle im Zusammenhang mit Ransomware einfach als Ablenkung von Datendiebstahl dienen. Die Angreifer setzen nicht mehr nur auf die Verschlüsselung von Servern. Im Gegenteil, das Hauptziel ist es, einen Leak zu organisieren, während Sie gegen die Verschlüsselungssoftware kämpfen.
So ist die Verwendung eines einzigen Backup-Systems, selbst mit einem guten Wiederherstellungsplan, nicht ausreichend, um gegen mehrschichtige Bedrohungen gewappnet zu sein. Natürlich sind Backups unverzichtbar, denn Angreifer werden mit Sicherheit versuchen, etwas zu verschlüsseln und ein Lösegeld zu fordern. Es geht vielmehr darum, dass jeder Angriff mit Ransomware jetzt als Anlass für eine umfassende Analyse des Datenverkehrs und den Start einer Untersuchung möglicher Angriffe betrachtet werden muss. Außerdem sollten zusätzliche Sicherheitsmittel in Betracht gezogen werden, die könnten:
- Angriffe schnell erkennen und untypische Aktivitäten im Netzwerk mithilfe von KI analysieren
- Systeme sofort im Falle von Ransomware-Angriffen der Nullte Tag wiederherstellen, damit Sie die Netzwerkaktivität verfolgen können
- Die Verbreitung klassischer Malware und neuer Angriffsarten im Unternehmensnetzwerk blockieren
- Software und Systeme (einschließlich Remote-Zugriff) auf aktuelle Schwachstellen und Exploits analysieren
- Die Übertragung nicht identifizierbarer Informationen über die Unternehmensperimeter hinaus verhindern
Nur registrierte Benutzer können an der Umfrage teilnehmen. .
Haben Sie jemals die Hintergrundaktivitäten während eines Ransomware-Angriffs analysiert?
20,0%Ja1
80,0%Nein4
5 Benutzer haben abgestimmt. 2 Benutzer haben sich enthalten.
Quelle: habr.com
