

Heute beginnen wir mit der Untersuchung der OSPF-Routing-Protokolls. Dieses Thema, wie auch die Betrachtung des EIGRP-Protokolls, ist von größter Bedeutung im gesamten CCNA-Kurs. Wie Sie sehen, trägt Abschnitt 2.4 den Titel „Konfiguration, Überprüfung und Fehlersuche einer einzelnen OSPFv2-Zone sowie von Multi-Zonen für das IPv4-Protokoll (ausgenommen Authentifizierung, Filterung, manuelle Routenaggregierung, Umverteilung, Stub-Bereiche, virtuelle Netzwerke und LSA)“.
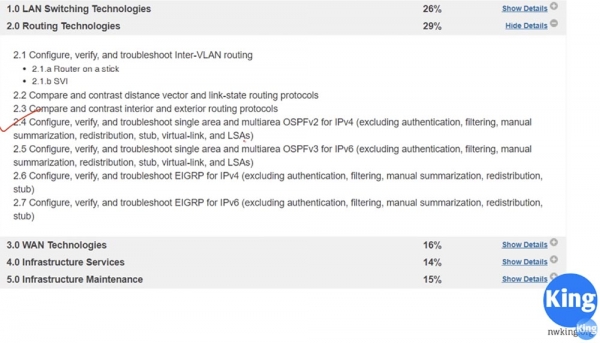
Das Thema OSPF ist ziemlich umfangreich, daher wird es 2, möglicherweise 3 Video-Lektionen in Anspruch nehmen. Die heutige Lektion wird sich mit der theoretischen Seite befassen, ich werde Ihnen einen Überblick darüber geben, was dieses Protokoll ist und wie es funktioniert. Im nächsten Video gehen wir in den OSPF-Konfigurationsmodus mit Packet Tracer.
Also, in dieser Lektion werden wir drei Dinge besprechen: Was ist OSPF, wie funktioniert es und was sind OSPF-Zonen. In der vorherigen Lektion haben wir gesagt, dass OSPF ein Link-State-Routing-Protokoll ist, das Kommunikationskanäle zwischen Routern untersucht und Entscheidungen auf der Grundlage der Geschwindigkeit dieser Kanäle trifft. Ein langer Kanal mit höherer Geschwindigkeit, also mit größerer Bandbreite, hat Vorrang vor einem kurzen Kanal mit geringerer Bandbreite.
Das RIP-Protokoll, das ein Distance-Vector-Protokoll ist, wählt einen ein-Hops-Weg, selbst wenn dieser Kanal eine niedrige Geschwindigkeit aufweist, während das OSPF-Protokoll einen langen Weg mit mehreren Hops wählt, wenn die gesamte Geschwindigkeit auf diesem Weg höher ist als die Geschwindigkeit des Verkehrs auf dem kurzen Weg.
Später werden wir den Entscheidungsfindungsalgorithmus besprechen, vorerst sollten Sie sich merken, dass OSPF ein Link-State-Protokoll ist. Dieser offene Standard wurde 1988 entwickelt, sodass jeder Hersteller von Netzwerkhardware und jeder Netzwerkdienstanbieter davon profitieren konnte. Daher ist OSPF viel populärer als EIGRP.
Das OSPF-Protokoll Version 2 unterstützt nur das IPv4-Protokoll, und ein Jahr später, 1989, kündigten die Entwickler die Veröffentlichung der Version 3 an, die IPv6 unterstützt. Die voll funktionsfähige dritte Version von OSPF für IPv6 erschien jedoch erst 2008. Warum wurde OSPF gewählt? In der letzten Lektion haben wir erfahren, dass dieses interne Gateway-Protokoll die Routen schneller konvergiert als RIP. Es ist ein klassenloses Protokoll.
Wenn Sie sich erinnern, ist RIP ein klassenbasierter Protokoll, das heißt, es sendet keine Informationen zur Subnetzmaske. Beispielsweise wird es eine IP-Adresse der Klasse A /24 nicht akzeptieren. Wenn Sie ihm beispielsweise die IP-Adresse 10.1.1.0 /24 vorstellen, wird es diese als Netzwerk 10.0.0.0 interpretieren, weil es nicht versteht, wie ein Netzwerk in Subnetze mit mehr als einer Subnetzmaske unterteilt wird.
OSPF ist ein sicheres Protokoll. Wenn zwei Router OSPF-Daten austauschen, können Sie die Authentifizierung so einstellen, dass Informationen nur nach Eingabe eines Passworts mit dem benachbarten Router geteilt werden können. Wie bereits erwähnt, ist dies ein offener Standard, weshalb OSPF von vielen Herstellern von Netzwerkhardware verwendet wird.
OSPF stellt im globalen Sinne einen Mechanismus zum Austausch von Link-State-Anzeigen, oder LSA, dar. LSA-Nachrichten werden vom Router generiert und enthalten viele Informationen: eine einzigartige Router-ID (router-id), Daten zu den bekannten Netzwerken sowie deren Kosten und so weiter. All diese Informationen benötigt der Router zur Entscheidungsfindung über das Routing.
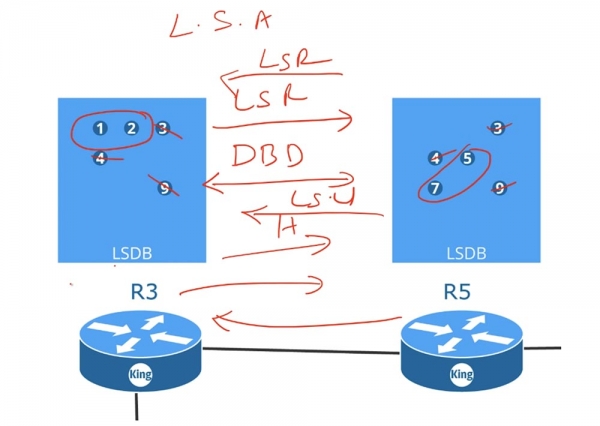
Router R3 sendet seine LSA-Informationen an Router R5, während Router R5 seine LSA-Daten mit R3 teilt. Diese LSAs stellen eine Datenstruktur dar, die die Link State Database (LSDB) bildet. Der Router sammelt alle empfangenen LSA und fügt sie seiner LSDB hinzu. Nachdem beide Router ihre Datenbanken erstellt haben, tauschen sie Hello-Nachrichten aus, die zur Nachbarerkennung dienen, und beginnen mit dem Abgleich ihrer LSDB.
Router R3 sendet Router R5 eine DBD-Nachricht oder „Datenbankbeschreibung“, und R5 sendet sein DBD an Router R3 zurück. Diese Nachrichten enthalten Indizes der LSA, die in den Datenbanken jedes Routers vorhanden sind. Nachdem R3 das DBD erhalten hat, sendet er eine Netzwerkstatusanfrage (LSR) an Router R5 mit dem Hinweis: „Ich habe bereits die Nachrichten 3, 4 und 9, bitte senden Sie mir nur die 5 und 7."
R5 verhält sich ebenso, indem es dem dritten Router mitteilt: „Ich habe Informationen 3, 4 und 9, schickt mir bitte 1 und 2.“ Nachdem die Router die LSR-Anfragen erhalten haben, senden sie die Statusaktualisierungspakete LSU zurück, das heißt, als Antwort auf seine LSR erhält der dritte Router LSU vom Router R5. Nachdem die Router ihre Datenbanken aktualisiert haben, werden alle – selbst wenn Sie 100 Router haben – identische LSDB-Datenbanken haben. Sobald die LSDB-Datenbanken in den Routern eingerichtet sind, wird jeder von ihnen über das gesamte Netzwerk Bescheid wissen. Das OSPF-Protokoll nutzt den Shortest Path First-Algorithmus zur Erstellung der Routingtabelle, daher ist die Synchronisation der LSDBs aller Geräte im Netzwerk eine entscheidende Voraussetzung für seine korrekte Funktion.
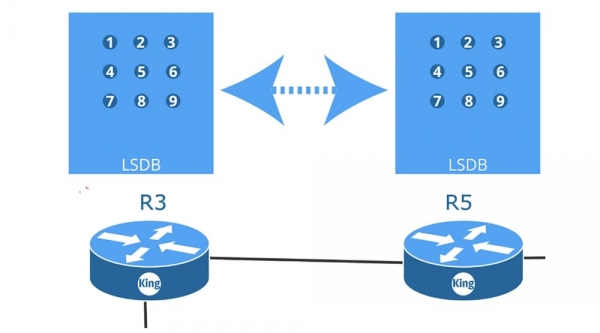
In der dargestellten Diagramm befinden sich 9 Router, die jeweils mit ihren Nachbarn LSR-, LSU-Nachrichten usw. austauschen. Alle sind durch p2p- oder „Point-to-Point“-Schnittstellen verbunden, die den Betrieb gemäß dem OSPF-Protokoll unterstützen, und interagieren miteinander, um identische LSDBs zu erstellen.
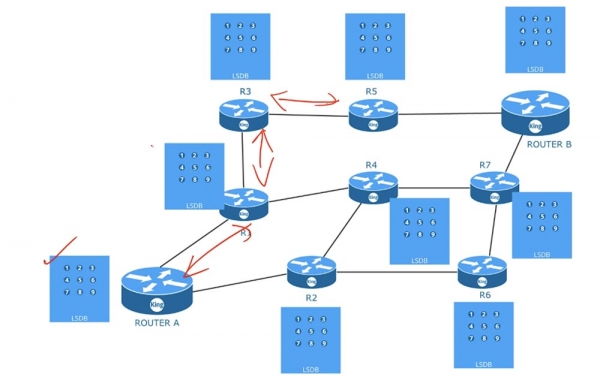
Sobald die Datenbanken synchronisiert sind, erstellt jeder Router unter Verwendung des Algorithmus des kürzesten Pfades seine eigene Routingtabelle. Diese Tabellen sind bei verschiedenen Routern unterschiedlich. Das heißt, alle Router verwenden identische LSDBs, erstellen jedoch Routingtabellen basierend auf ihren eigenen Überlegungen zu den kürzesten Routen. Um diesen Algorithmus zu nutzen, benötigt OSPF eine regelmäßige Aktualisierung der LSDB-Datenbank.
Um also zu funktionieren, muss OSPF zunächst 3 Bedingungen erfüllen: Nachbarn finden, LSDB erstellen und aktualisieren sowie die Routingtabelle bilden. Für die Erfüllung der ersten Bedingung benötigt der Netzwerkadministrator möglicherweise eine manuelle Konfiguration der Router-ID, der Timings oder der Wildcard-Maske. Im nächsten Video werden wir die Einrichtung eines Geräts für OSPF behandeln, aber Sie sollten wissen, dass dieses Protokoll eine Reverse-Maske verwendet, und wenn diese nicht übereinstimmt, wenn Ihre Subnetze nicht übereinstimmen oder die Authentifizierung nicht übereinstimmt, kann die Nachbarschaft der Router nicht entstehen. Daher sollten Sie beim Troubleshooting von OSPF herausfinden, warum diese Nachbarschaft nicht entsteht, d.h. die Übereinstimmung der oben genannten Parameter überprüfen.
Als Netzwerkadministrator sind Sie nicht am Prozess der Erstellung der LSDB beteiligt. Die Aktualisierung der Datenbanken erfolgt automatisch, nachdem die Nachbarschaftsbeziehungen der Router hergestellt wurden, ebenso wie der Aufbau der Routingtabellen. All dies wird vom Gerät selbst durchgeführt, das so konfiguriert ist, dass es mit dem OSPF-Protokoll arbeitet.
Lassen Sie uns ein Beispiel betrachten. Wir haben zwei Router, denen ich zur Vereinfachung die IDs RID 1.1.1.1 und 2.2.2.2 zugewiesen habe. Sobald wir sie verbinden, wird der Link sofort in den Status 'up' wechseln, da ich diese Router zunächst für OSPF konfiguriert habe. Sobald die Verbindung hergestellt ist, wird Router A sofort ein Hello-Paket an Router B senden. Dieses Paket wird Informationen enthalten, dass dieser Router noch niemanden auf diesem Link 'gesehen' hat, da es das erste Mal ist, dass er Hello sendet, sowie seine eigene ID, Daten zu dem mit ihm verbundenen Netzwerk und andere Informationen, die er mit dem Nachbarn teilen kann.
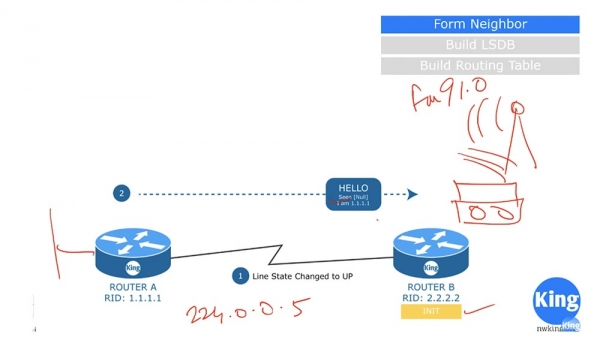
Nachdem Router B dieses Paket erhalten hat, wird er sagen: "Ich sehe, dass es auf diesem Kommunikationskanal einen potenziellen Nachbarn für das OSPF-Protokoll gibt" und in den Initialisierungszustand (Init state) übergehen. Das Hello-Paket ist keine Unicast- oder Broadcast-Nachricht, sondern ein Multicast-Paket, das an die Multicast-IP-Adresse 224.0.0.5 gesendet wird. Einige Leute fragen, wie die Subnetzmaske für Multicast aussieht. Tatsächlich hat Multicast keine Subnetzmaske; es verbreitet sich wie ein Radiosignal, das von allen Geräten empfangen wird, die auf seine Frequenz eingestellt sind. Wenn Sie beispielsweise FM-Radio hören möchten, das auf 91,0 MHz sendet, müssen Sie Ihr Radio auf diese Frequenz einstellen.
Ebenso ist Router B so konfiguriert, dass er Nachrichten für die Multicast-Adresse 224.0.0.5 empfängt. Während er diesen Kanal überwacht, empfängt er das Hello-Paket, das von Router A gesendet wurde, und antwortet ihm mit seiner eigenen Nachricht.
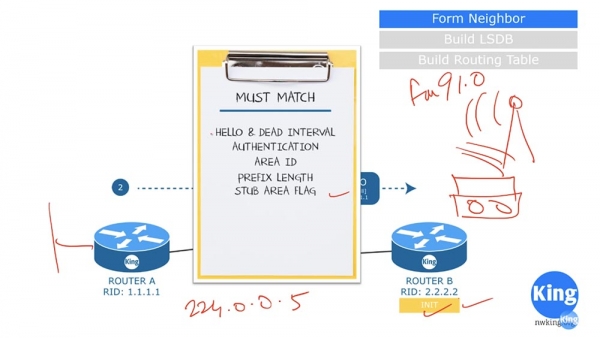
Das Nachbarschaftsverhältnis kann jedoch nur dann etabliert werden, wenn die Antwort von B allen Kriterien entspricht. Das erste Kriterium ist, dass die Frequenz der gesendeten Hello-Nachrichten und das Zeitintervall für die Antwort auf diese Nachricht (Dead Interval) bei beiden Routern übereinstimmen müssen. Normalerweise entspricht das Dead Interval mehreren Werten des Hello-Timers. Wenn der Hello-Timer von Router A also 10 Sekunden beträgt und Router B ihm nach 30 Sekunden eine Nachricht sendet, während das Dead Interval 20 Sekunden beträgt, wird das Nachbarschaftsverhältnis nicht zustande kommen.
Das zweite Kriterium ist, dass beide Router denselben Authentifizierungstyp verwenden müssen. Dementsprechend müssen die Authentifizierungspasswörter ebenfalls übereinstimmen.
Das dritte Kriterium ist die Übereinstimmung der Arial ID-Zonenidentifikatoren, das vierte ist die Übereinstimmung der Netzpräfixlängen. Wenn Router A das Präfix /24 meldet, muss Router B auch das Netzwerkpräfix /24 haben. Im nächsten Video werden wir dies näher betrachten; vorerst sei gesagt, dass dies kein Subnetzmask ist, hier verwenden die Router eine umgekehrte Wildcard-Maske. Und natürlich sollten die Flags des Stub Area auch übereinstimmen, wenn sich die Router in diesem Bereich befinden.
Nach der Überprüfung dieser Kriterien sendet Router B, wenn diese übereinstimmen, sein Hello-Paket an Router A. Im Gegensatz zur Nachricht A gibt Router B an, dass er Router A gesehen hat, und stellt sich selbst vor.
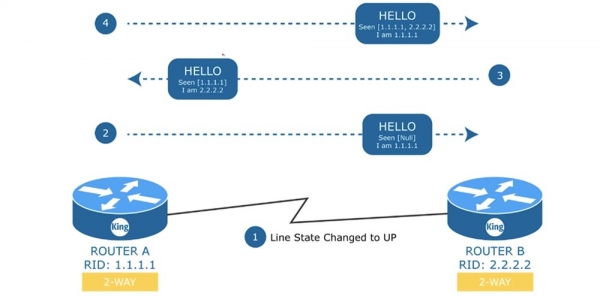
Als Antwort auf diese Nachricht sendet Router A erneut Hello an Router B, in dem er bestätigt, dass er Router B ebenfalls gesehen hat, der Kommunikationskanal zwischen ihnen besteht aus den Geräten 1.1.1.1 und 2.2.2.2, und er selbst ist ein Gerät 1.1.1.1. Dies ist eine sehr wichtige Phase der Nachbarschaftsbildung. In diesem Fall wird eine bidirektionale Verbindung 2-WAY verwendet, aber was passiert, wenn wir einen Switch mit einem verteilten Netzwerk aus 4 Routern haben? In einer solchen "geteilten" Umgebung muss einer der Router die Rolle des Designated Router (D.R) übernehmen, während der andere als Backup Designated Router (B.D.R) fungiert.
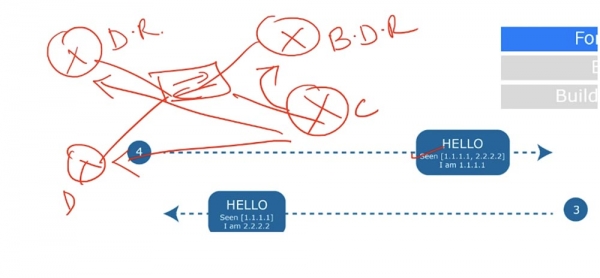
Jedes dieser Geräte wird eine Full Connection oder einen Zustand vollständiger Nachbarschaft bilden. Später werden wir uns näher ansehen, was das bedeutet, jedoch wird dieser Verbindungstyp nur mit dem D.R. und dem B.D.R. etabliert. Die beiden unteren Router D und B werden weiterhin gemäß dem Punkt-zu-Punkt-Bidirektionsschema kommunizieren.
Das bedeutet, dass alle Router mit D.R. und B.D.R ein vollständiges Nachbarschaftsverhältnis herstellen, während sie untereinander eine Punkt-zu-Punkt-Verbindung haben. Das ist sehr wichtig, denn bei einer bidirektionalen Verbindung zwischen Nachbargeräten sollten alle Parameter des Hello-Pakets übereinstimmen. In unserem Fall stimmt alles überein, daher bilden die Geräte problemlos die Nachbarschaft.
Sobald die bidirektionale Verbindung hergestellt ist, sendet Router A das Paket Database Description, oder „Datenbankbeschreibung“, an Router B und wechselt in den Zustand ExStart – den Beginn des Austauschs oder das Warten auf das Laden. Der Database Descriptor enthält Informationen, die einem Inhaltsverzeichnis eines Buches ähneln – eine Auflistung aller in der Routing-Datenbank vorhandenen Daten. Im Gegenzug sendet Router B seine Datenbankbeschreibung an Router A und wechselt in den Zustand des Austauschs von Kanalinformationen Exchange. Wenn Router A im Zustand Exchange feststellt, dass einige Informationen in seiner Datenbank fehlen, wechselt er in den Zustand LOADING und beginnt, mit dem Nachbarn über LSR-, LSU- und LSA-Nachrichten zu kommunizieren.
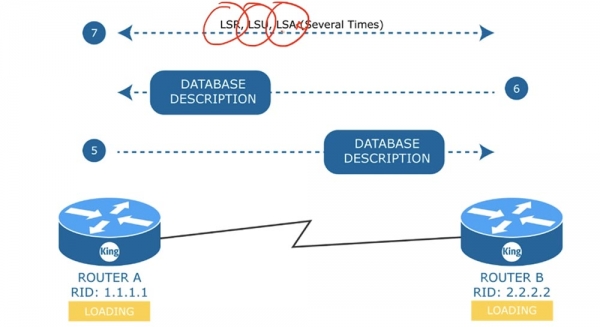
So wird Router A dem Nachbarn LSR senden, der mit einem Paket LSU antwortet, worauf Router A Router B mit einer LSA-Nachricht antwortet. Dieser Austausch findet so oft statt, wie die Geräte Nachrichten vom Typ LSA austauschen möchten. Der Zustand LOADING bedeutet, dass die vollständige Aktualisierung der LSA-Datenbank noch nicht erfolgt ist. Nach dem Laden aller Daten wechseln beide Geräte in den Zustand vollständiger Nachbarschaft FULL.
Ich möchte darauf hinweisen, dass sich die Geräte in einem bidirektionalen Anschluss einfach im Nachbarschaftszustand befinden, während der Zustand vollständiger Nachbarschaft nur zwischen Routern, D.R. und B.D.R., möglich ist. Das bedeutet, dass jeder Router D.R. über Änderungen im Netzwerk informiert, und alle Router erfahren von diesen Änderungen durch D.R.
Die Auswahl von D.R. und B.D.R. ist eine wichtige Frage. Lassen Sie uns betrachten, wie die Wahl von D.R. in einer allgemeinen Umgebung erfolgt. Angenommen, in unserem Schema gibt es drei Router und einen Switch. Zuerst vergleichen die OSPF-Geräte die Priorität in den Hello-Nachrichten und vergleichen dann die Router-ID.
Das Gerät mit der höchsten Priorität wird D.R. Wenn die Prioritäten von zwei Geräten gleich sind, wird das Gerät mit der höchsten Router-ID aus diesen beiden ausgewählt, das dann D.R. wird.
Der Backup-Router B.D.R. wird zum Gerät mit der zweithöchsten Priorität oder der zweithöchsten Router-ID. Wenn D.R. ausfällt, wird es sofort durch B.D.R. ersetzt. Dieser beginnt die Rolle von D.R. zu übernehmen, und das System wählt einen anderen B.D.R.
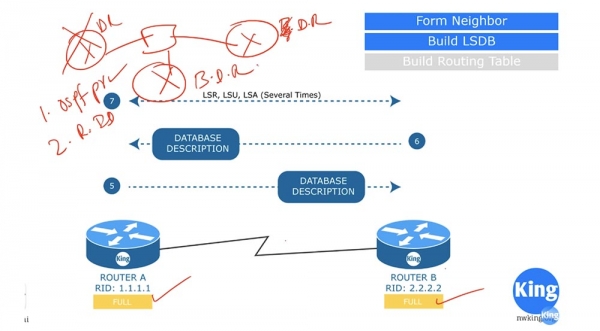
Ich hoffe, Sie haben die Auswahl von D.R. und B.D.R. verstanden. Falls nicht, werde ich in einem der nächsten Videos auf dieses Thema zurückkommen und den Prozess näher erklären.
Also haben wir uns angesehen, was Hello, die Datenbankbeschreibung Database Descriptor und die Nachrichten LSR, LSU und LSA sind. Bevor wir zum nächsten Thema übergehen, lassen Sie uns ein wenig über die Kosten von OSPF sprechen.
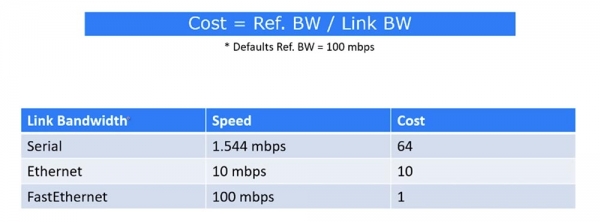
Bei Cisco wird die Kosten eines Routen nach der Formel des Verhältnisses der Referenzbandbreite Reference bandwidth, die standardmäßig auf 100 Mbit/s gesetzt ist, zur Kosten des Links berechnet. Zum Beispiel, bei der Verbindung von Geräten über einen seriellen Port beträgt die Geschwindigkeit 1,544 Mbit/s und die Kosten betragen 64. Bei der Verwendung einer Ethernet-Verbindung mit 10 Mbit/s betragen die Kosten 10, während die Kosten einer FastEthernet-Verbindung mit 100 Mbit/s 1 betragen.
Bei der Verwendung von Gigabit Ethernet haben wir eine Geschwindigkeit von 1000 Mbit/s, jedoch wird in diesem Fall die Geschwindigkeit immer als 1 angenommen. Daher sollten Sie, wenn Sie Gigabit Ethernet in Ihrem Netzwerk haben, den Standardwert Ref. BW auf 1000 ändern. In diesem Fall betragen die Kosten 1, und die gesamte Tabelle wird mit um den Faktor 10 erhöhten Kosten neu berechnet. Nachdem wir Nachbarschaften gebildet und die LSDB-Datenbank erstellt haben, gehen wir zum Aufbau der Routingtabelle über.
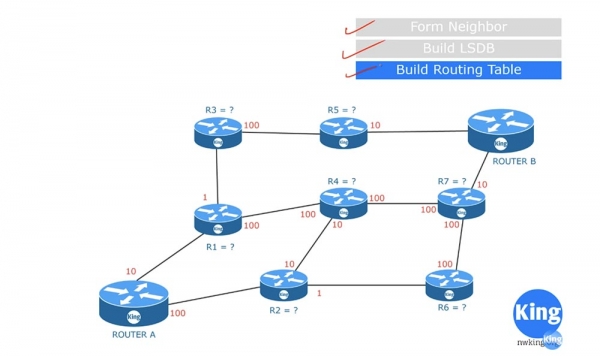
Nach dem Erhalt der LSDB beginnt jeder Router selbstständig mit der Erstellung seiner Routenliste mithilfe des SPF-Algorithmus. In unserem Diagramm wird Router A eine solche Tabelle für sich selbst erstellen. Zum Beispiel berechnet er die Kosten der Route A-R1 und bestimmt sie auf 10. Um das Verständnis des Diagramms zu erleichtern, nehmen wir an, dass Router A die optimale Route zu Router B bestimmt. Die Kosten der Verbindung A-R1 betragen 10, die der Verbindung A-R2 betragen 100, und die Kosten der Route A-R3 betragen 11, also die Summe der Route A-R1 (10) und R1-R3 (1).
Wenn Router A Router R4 erreichen möchte, kann er dies entweder über die Route A-R1-R4 oder über die Route A-R2-R4 tun, wobei in beiden Fällen die Kosten der Routen gleich sind: 10+100=100+10=110. Die Route A-R6 würde 100+1=101 kosten, was bereits besser ist. Anschließend betrachten wir den Weg zu Router R5 über die Route A-R1-R3-R5, deren Kosten sich auf 10+1+100=111 belaufen.
Der Weg zu Router R7 kann über zwei Routen erfolgen: A-R1-R4-R7 oder A-R2-R6-R7. Die Kosten der ersten Route betragen 210, die der zweiten 201, daher ist 201 zu wählen. Um also zu Router B zu gelangen, kann Router A 4 Routen verwenden.
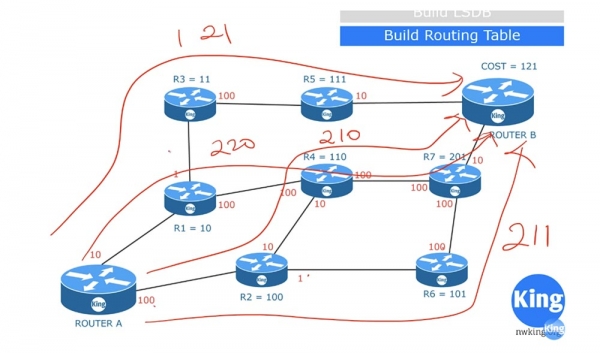
Die Kosten für die Route A-R1-R3-R5-B betragen 121. Die Route A-R1-R4-R7-B kostet 220. Die Route A-R2-R4-R7-B kostet 210 und die Route A-R2-R6-R7-B hat Kosten von 211. Ausgehend davon wird Router A die Route mit den geringsten Kosten, die 121 beträgt, auswählen und genau diese in die Routingtabelle eintragen. Dies ist ein stark vereinfachtes Schema, wie der SPF-Algorithmus funktioniert. Tatsächlich werden nicht nur die Bezeichnungen der Router, über die die optimale Route verläuft, sondern auch die Bezeichnungen der Verbindungsports und alle anderen notwendigen Informationen in die Tabelle aufgenommen.
Lassen Sie uns ein weiteres Thema betrachten, das die Routing-Zonen betrifft. Bei der Einrichtung von OSPF-Geräten in einem Unternehmen befinden sich normalerweise alle in einer gemeinsamen Zone.
Was passiert, wenn ein Gerät, das mit Router R3 verbunden ist, plötzlich ausfällt? Router R3 wird sofort damit beginnen, Router R5 und R1 die Nachricht zu senden, dass der Kanal zu diesem Gerät nicht mehr funktioniert, und alle Router werden beginnen, Aktualisierungen über dieses Ereignis auszutauschen.
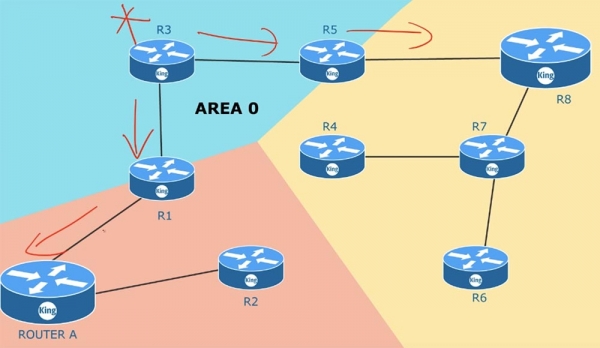
Wenn Sie 100 Router haben, werden alle ihre Informationen über den Zustand der Kanäle aktualisieren, weil sie sich in einer gemeinsamen Zone befinden. Dasselbe passiert, wenn einer der benachbarten Router ausfällt – alle Geräte in der Zone werden LSA-Aktualisierungen austauschen. Nach dem Austausch solcher Nachrichten wird sich die Topologie des Netzwerks ändern. Sobald dies geschieht, wird SPF die Routing-Tabellen entsprechend den geänderten Bedingungen neu berechnen. Dies ist ein sehr umfangreicher Prozess, und wenn Sie in einer Zone tausend Geräte haben, müssen Sie die Speicherkapazität der Router überwachen, damit sie ausreichend zur Speicherung aller LSA und der riesigen LSDB-Datenbank des Kanalzustands ist. Sobald in einem Teil der Zone Änderungen auftreten, wird der SPF-Algorithmus sofort die Routen neu berechnen. Standardmäßig wird LSA alle 30 Minuten aktualisiert. Dieser Prozess erfolgt nicht gleichzeitig auf allen Geräten, jedoch führt jeder Router die Aktualisierungen in einem Zeitraum von 30 Minuten durch. Je mehr Netzwerkgeräte vorhanden sind, desto mehr Speicher und Zeit benötigen die Aktualisierungen der LSDB.
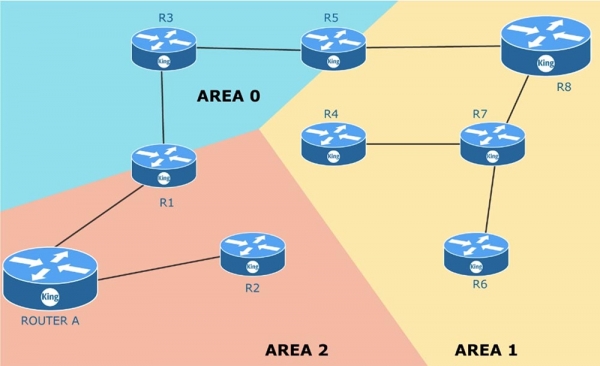
Dieses Problem lässt sich lösen, indem man eine gemeinsame Zone in mehrere separate Zonen aufteilt, also Multi-Zoning verwendet. Dafür sollten Sie einen Plan oder ein Schema des gesamten Netzwerks haben, das Sie verwalten. Die Nullzone AREA 0 ist Ihre Hauptzone Main area. Hier erfolgt die Verbindung zum externen Netzwerk, zum Beispiel der Zugang zum Internet. Bei der Erstellung neuer Zonen sollten Sie das folgende Prinzip beachten: In jeder Zone sollte ein Border Router ABR (Area Border Router) platziert sein. Der Border Router hat eine Schnittstelle in einer Zone und die zweite Schnittstelle in einer anderen Zone. Zum Beispiel hat der Router R5 Schnittstellen in Zone 1 und Zone 0. Wie gesagt, jede der Zonen sollte mit der Nullzone verbunden sein, das heißt, sie sollte einen Border Router haben, dessen eine Schnittstelle mit AREA 0 verbunden ist.
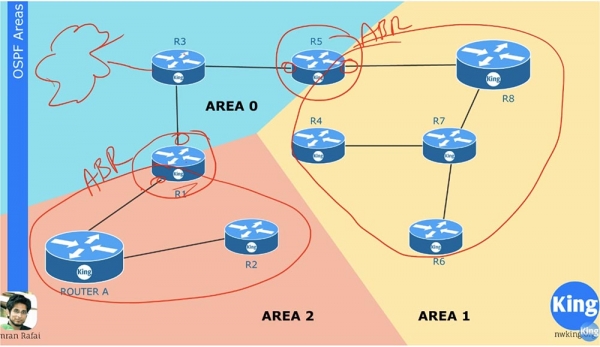
Angenommen, die Verbindung R6-R7 ist ausgefallen. In diesem Fall wird das LSA-Update nur in der Zone AREA 1 verbreitet und bezieht sich nur auf diese Zone. Geräte in Zone 2 und in Zone 0 werden nicht einmal davon erfahren. Der Border Router R5 fasst die Informationen über das, was in seiner Zone passiert, zusammen und sendet kumulierte Informationen über den Zustand des Netzwerks in die Hauptzone AREA 0. Geräte in einer Zone müssen nicht über alle Änderungen von LSA innerhalb anderer Zonen informiert werden, da der ABR-Router die kumulierten Informationen über Routen von einer Zone in die andere weiterleitet.
Wenn Sie die Konzept der Zonen nicht ganz verstanden haben, können Sie mehr darüber in den folgenden Lektionen erfahren, wenn wir uns mit der Konfiguration des OSPF-Routing beschäftigen und einige Beispiele durchgehen.
Danke, dass Sie bei uns sind. Gefallen Ihnen unsere Artikel? Möchten Sie mehr interessante Inhalte sehen? Unterstützen Sie uns, indem Sie einen Auftrag erteilen oder uns Ihren Freunden empfehlen. 30% Rabatt für Habr-Nutzer auf ein einzigartiges Entry-Level Server-Äquivalent, das wir für Sie entwickelt haben: (es sind Optionen mit RAID1 und RAID10 bis zu 24 Kernen und bis zu 40GB DDR4 verfügbar).
Dell R730xd zum halben Preis? Nur bei uns in den Niederlanden! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ab $99! Lesen Sie, wie
Quelle: habr.com
