

Statistik für die 24 Stunden nach der Installation des Honeypots auf dem Digital Ocean-Node in Singapur
Pew Pew! Lassen Sie uns sofort mit der Angriffskarte beginnen
Unsere großartige Karte zeigt die einzigartigen ASN, die sich in den letzten 24 Stunden mit unserem Honeypot Cowrie verbunden haben. Gelb steht für SSH-Verbindungen, während Rot Telnet repräsentiert. Solche Animationen beeindrucken oft den Vorstand, was es ermöglicht, mehr Finanzierung für Sicherheit und Ressourcen zu erhalten. Dennoch hat die Karte einen gewissen Wert, da sie klar die geografische und organisatorische Verbreitung der Angriffsquellen auf unseren Host in nur 24 Stunden demonstriert. In der Animation ist das Verkehrsaufkommen jeder Quelle nicht abgebildet.
Was ist die Pew Pew-Karte?
Pew Pew-Karte sind , normalerweise animiert und sehr schön. Es ist eine trendige Art, sein Produkt zu verkaufen, die dafür bekannt ist, von der Firma Norse Corp. verwendet worden zu sein. Das Unternehmen hatte ein schlimmes Ende: Es stellte sich heraus, dass die schönen Animationen ihr einziges Lob waren, und sie verwendeten fragmentierte Daten zur Analyse.
Hergestellt mit Leafletjs
Für diejenigen, die eine Angriffskarte für große Bildschirme im Operationszentrum entwickeln möchten (Ihrer Chefin wird es gefallen), gibt es die Bibliothek . Wir kombinieren es mit dem Plugin , dem Dienst Maxmind GeoIP – .
WTF: Was ist das für ein Honeypot Cowrie?
Ein Honeypot ist ein System, das im Netzwerk speziell platziert wird, um Angreifer anzulocken. Verbindungen zum System sind in der Regel illegal und ermöglichen es, den Angreifer durch detaillierte Protokolle zu erkennen. Die Protokolle speichern nicht nur die üblichen Verbindungsinformationen, sondern auch Sitzungsinformationen, die aufdecken die Technik, Taktiken und Verfahren (TTP) des Angreifers.
ist entworfen für die Aufzeichnung von SSH- und Telnet-Verbindungen. Solche Honeypots werden oft ins Internet gestellt, um die Werkzeuge, Skripte und Hosts der Angreifer zu verfolgen.
Meine Botschaft an Unternehmen, die denken, dass sie nicht angegriffen werden: „Sie suchen schlecht.“
– James Snook
Was steht in den Protokollen?
Gesamtzahl der Verbindungen
Von vielen Hosts gab es wiederholte Verbindungsversuche. Das ist normal, da in den angreifenden Skripten eine Liste von Anmeldedaten festgelegt ist und sie mehrere Kombinationen ausprobieren. Der Honeypot Cowrie ist so konfiguriert, dass er bestimmte Kombinationen von Benutzername und Passwort akzeptiert. Das kann eingestellt werden in Datei user.db.
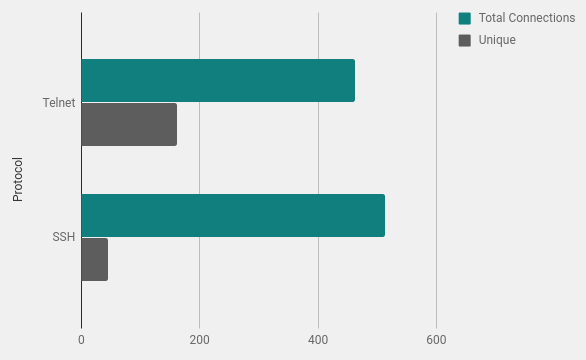
Geografie der Angriffe
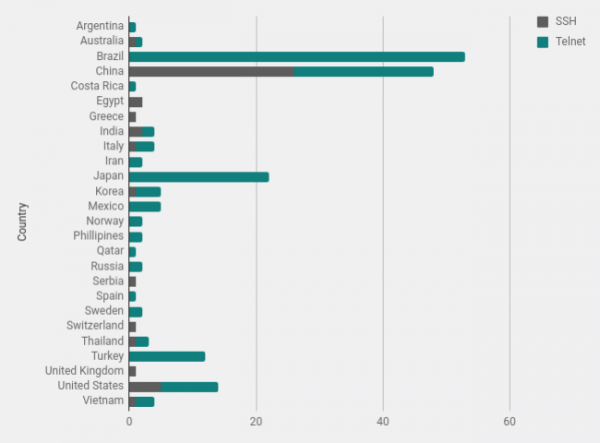
Laut den Geolokalisierungsdaten von Maxmind habe ich die Anzahl der Verbindungen aus jedem Land gezählt. Brasilien und China führen mit großem Abstand, von diesen Ländern kommt oft viel Lärm von Scannern.
Besitzer des Netzwerkblocks
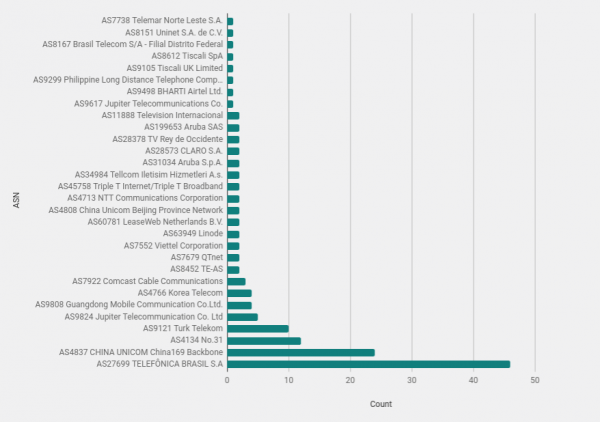
Die Untersuchung der Besitzer von Netzwerkblöcken (ASN) kann Organisationen mit einer Vielzahl von angreifenden Hosts aufdecken. Natürlich sollte man in solchen Fällen immer bedenken, dass viele Angriffe von kompromittierten Hosts ausgehen. Es ist vernünftig anzunehmen, dass die meisten Angreifer nicht so naiv sind, das Netz von einem Heimcomputer aus zu scannen.
Offene Ports auf den angreifenden Systemen (Daten von Shodan.io)
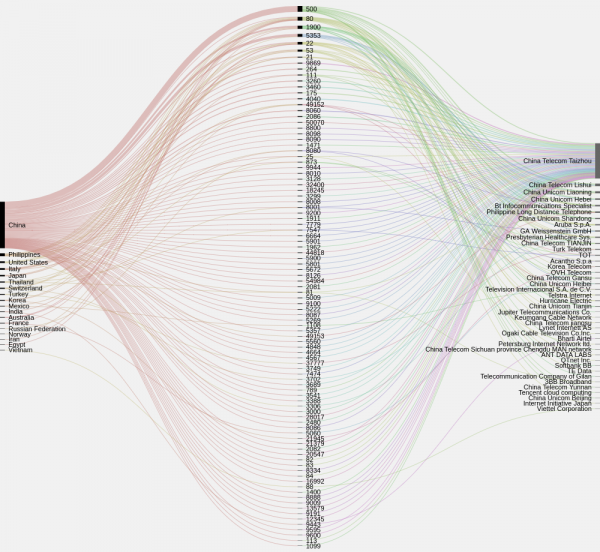
Das Durchlaufen der IP-Liste über die hervorragende bestimmt schnell Systeme mit offenen Ports und was das für Ports sind. Im folgenden Diagramm ist die Konzentration offener Ports nach Ländern und Organisationen dargestellt. Es wäre möglich, Blöcke mit kompromittierten Systemen zu identifizieren, aber innerhalb der kleinen Stichprobe ist nichts Auffälliges zu sehen, außer einer großen Anzahl offener Ports 500 in China..
Eine interessante Entdeckung – eine große Anzahl von Systemen in Brasilien, bei denen Ports 22, 23 oder andere Portslaut Censys und Shodan nicht geöffnet sind. Anscheinend sind dies Verbindungen von Endnutzercomputern.
Bots? Nicht unbedingt.
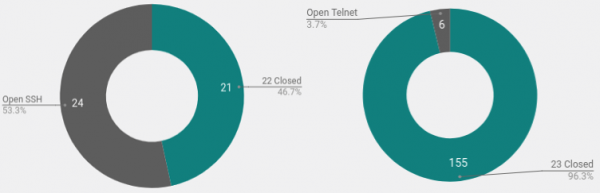
Daten Die Ports 22 und 23 an diesem Tag zeigten seltsame Muster. Ich vermutete, dass die meisten Scans und Passwortangriffe von Bots ausgehen. Das Skript verbreitet sich über offene Ports und versucht Passwörter, während es sich von einem neuen System auf dasselbe Weise selbst kopiert und weiter verbreitet.
Aber hier ist zu sehen, dass nur bei einer kleinen Anzahl von Hosts, die Telnet scannen, der Port 23 nach außen geöffnet ist. Das bedeutet, dass die Systeme entweder auf andere Weise kompromittiert wurden oder die Angreifer die Skripte manuell ausführen.
Heimverbindungen
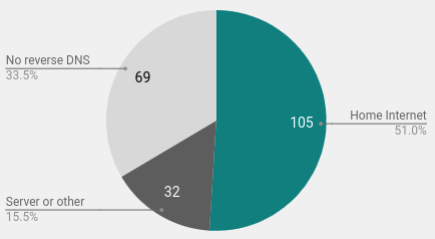
Eine weitere interessante Entdeckung war die große Anzahl von Heimbenutzern in der Stichprobe. Mit Hilfe von Reverse Lookup habe ich 105 Verbindungen von spezifischen Heimcomputern identifiziert. Bei vielen Heimverbindungen zeigt der Reverse DNS Lookup den Hostnamen mit den Wörtern dsl, home, cable, fiber usw. an.
Lernen und Forschen: Richten Sie Ihren eigenen Honeypot ein
Kürzlich habe ich eine kurze Anleitung geschrieben, wie man . Wie bereits erwähnt, wurde in unserem Fall ein Digital Ocean VPS in Singapur verwendet. Die Kosten für 24 Stunden Analyse belaufen sich auf buchstäblich ein paar Cent, und die Systeminstallation dauerte 30 Minuten.
Anstatt Cowrie im Internet auszuführen und den gesamten Lärm zu erfassen, kann man den Nutzen eines Honeypots im lokalen Netzwerk ziehen. Setzen Sie einfach eine Benachrichtigung auf, wenn Anfragen an bestimmte Ports gesendet werden. Das kann entweder ein Angreifer im Netzwerk, ein neugieriger Mitarbeiter oder ein Schwachstellenscan sein.
Das DBMS Tarantool ist ein attraktives, zukunftsträchtiges Produkt zur Erstellung von hochbelasteten Anwendungen.
Nach einem Tag, an dem die Aktivitäten der Angreifer beobachtet wurden, wird klar, dass man keine eindeutige Quelle für die Angriffe in einer bestimmten Organisation, einem bestimmten Land oder sogar einem bestimmten Betriebssystem benennen kann.
Die breite Streuung der Quellen zeigt, dass das Scannen konstant ist und nicht mit einer bestimmten Quelle in Verbindung gebracht werden kann. Jeder, der im Internet tätig ist, sollte sicherstellen, dass sein System mehrere Sicherheitsebenen. Eine gängige und effektive Lösung hierfür SSH besteht darin, den Dienst auf einen zufälligen hohen Port zu verschieben. Das befreit zwar nicht von der Notwendigkeit strikter Passwortsicherheit und Überwachung, garantiert aber zumindest, dass die Protokolle nicht durch ständiges Scannen überflutet werden. Verbindungen zu einem hohen Port sind mit größerer Wahrscheinlichkeit gezielte Angriffe, die von Interesse sein könnten.
Oft befinden sich offene Telnet-Ports an Routern oder anderen Geräten, die sich nicht so leicht auf hohe Ports verschieben lassen. und sind der einzige Weg, um sicherzustellen, dass diese Dienste von einer Firewall geschützt oder deaktiviert sind. Wo möglich, sollte Telnet überhaupt nicht verwendet werden, da dieses Protokoll nicht verschlüsselt ist. Wenn es unbedingt nötig ist, dann überwachen Sie es sorgfältig und verwenden Sie sichere Passwörter.
Quelle: habr.com
