

Die Firma Wiz hat die Ergebnisse der Analyse der Aktivitäten des Wurms Shai-Hulud 2 veröffentlicht, während dessen im NPM-Repository mehr als 800 schadhafte Releases veröffentlicht wurden, die insgesamt über 100 Millionen Downloads verzeichnen. Nach der Installation des betroffenen Pakets sucht der aktivierte Wurm nach vertraulichen Daten, veröffentlicht neue schadhafte Releases (bei Entdeckung eines Verbindungstokens zum NPM-Repository) und macht die im System gefundenen vertraulichen Daten öffentlich, indem er neue Repositories auf GitHub erstellt.
Auf GitHub wurden über 30.000 Repositories mit von dem Wurm abgefangenen Daten entdeckt. In etwa 70 % dieser Repositories befindet sich eine Datei content.json, in 50 % eine Datei truffleSecrets.json und in 80 % eine Datei environment.json, die Zugangsschlüssel, vertrauliche Daten und Umgebungsvariablen enthalten, die auf dem System des Entwicklers gefunden wurden, der das schadhafte Paket mit dem Wurm installiert hat. Außerdem wurden in diesen Repositories etwa 400 Dateien actionsSecrets.json mit Schlüsseln gefunden, die in Umgebungen zur Ausführung von GitHub Actions vorliegen.
In den Dateien contents.json waren mehr als 500 einzigartige Anmeldeinformationen und Tokens für den Zugang zu GitHub vorhanden. In den Dateien truffleSecrets.json fanden sich vertrauliche Daten, die durch die Ausführung des Tools TruffleHog auf dem betroffenen System gesammelt wurden und mehr als 800 Datentypen umfassen, darunter Zugangsschlüssel, Verschlüsselungsschlüssel, Passwörter und Tokens, die in verschiedenen Diensten, Cloud-Umgebungen, Produkten und Datenbanksystemen verwendet werden. Insgesamt wurden in truffleSecrets.json mehr als 400.000 einzigartige Einträge gefunden, von denen etwa 2,5 % (~10.000) verifiziert wurden.
Es wird angenommen, dass die öffentlich zugänglichen vertraulichen Informationen ein Ausgangspunkt für eine neue Welle von Angriffen sein könnten, da viele Daten weiterhin aktuell sind. Eine Überprüfung ergab beispielsweise, dass 60 % der Zugangstokens für NPM, die von den betroffenen Systemen des Wurms erfasst wurden, weiterhin gültig sind.
Der Bericht enthält auch allgemeine Statistiken, die aus der Analyse der Umgebungsvariablen von betroffenen Systemen gewonnen wurden. 23 % der Aktivitäten des Wurms fanden auf den Computern von Entwicklern statt, während 77 % in Umgebungen von Continuous Integration-Systemen stattfanden (60 % GitHub Actions, 5 % Jenkins, 5 % GitLab CI, 3 % AWS CodeBuild). In 87 % der Systeme wurde Linux verwendet, in 12 % macOS und in 1 % Windows. 76 % der Aktivitäten fanden in Containern statt, 13 % in Hauptsystemen.
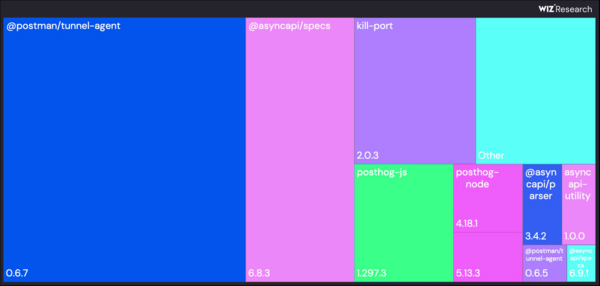
60% aller Infektionen geschahen durch die Installation von schädlichen Paketversionen @postman/tunnel-agent-0.6.7 und @asyncapi/specs-6.8.3. In 99% der Fälle wurde der Wurm aktiviert, als der Befehl „node setup_bun.js“ ausgeführt wurde, der in der package.json im Abschnitt preinstall angegeben ist (die verbleibenden 1% entfallen wahrscheinlich auf Testversuche).
Quelle: opennet.ru
