

Die Firma Epic Games hat eine Vorabversion des neuen Epic Games Launchers vorgestellt, in der die zuvor angekündigte Unterstützung für die Linux-Plattform implementiert wurde. In der neuen Version wurde auch das Design aktualisiert, die Startzeit verkürzt, ein integrierter Sprachchat hinzugefügt, eine zentrale Seite zur Verwaltung des Spielstarts angeboten, die Möglichkeit geschaffen, eigene Anwendungen und Spiele an die Taskleiste anzuhängen, die Suchfunktion erweitert und die Überwachung von Downloadgeschwindigkeit und -aktivität sichergestellt.
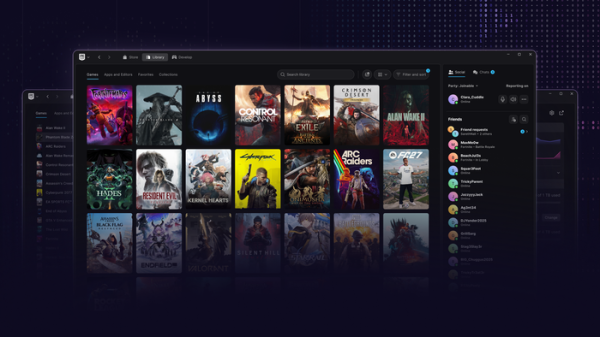
Zudem wurde angekündigt, dass eine Version des Online-Spiels Fortnite für Linux in Vorbereitung ist. Im Rahmen dieses Projekts wird das EAC (Easy Anti-Cheat) Schutzsystem für Linux-Distributionen modernisiert und Kontakte zu Partnern geknüpft, um die erforderlichen Funktionen für die Anti-Cheat-Systeme auf Linux zu implementieren. Es wird darauf hingewiesen, dass die alte Implementierung von EAC für Linux nicht den erforderlichen Schutzlevel gegen Cheating bietet, weshalb viele Spieleentwickler keine Unterstützung für Linux hinzufügen. In der neuen Version von EAC werden anstelle eines eigenen Kernmoduls die Standard-Sicherheitsmechanismen des Linux-Kernels verwendet, und das Anti-Cheat wird als systemd-Dienst ausgeführt.
Zu den Anforderungen, die in den Distributionen für die Nutzung von EAC erfüllt sein müssen, gehören:
- Der Start im Secure-Boot-Modus von Kernel, Treibern und Kernel-Modulen, die mit genehmigten Schlüsseln signiert sind. Ein entsprechender Grad an verifiziertem Boot ist bereits in Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux und AlmaLinux gegeben.
- Aktivierung von TPM 2.0 im BIOS zur Erstellung eines verifizierbaren Bootprotokolls.
- Verwendung von Bootloadern wie systemd-boot und GRUB, die den Modus des messbaren Bootens (measured boot) unterstützen, sodass die Integrität der Konfiguration und der geladenen Komponenten bestätigt werden kann.
- Aktivierung der IOMMU-Technologie im BIOS und im Kernel, um den Zugriff von betrügerischen Hardware-Geräten auf den Arbeitsspeicher des Spiels zu verhindern.
- Aktivierung des Lockdown-Modus im Kernel, der den Zugriff des Root-Nutzers auf den Kernel einschränkt und Umgehungswege des UEFI Secure Boot blockiert (einschließlich Zugang zu /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, dem Debug-Modus kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), einigen ACPI-Schnittstellen und MSR-Registern der CPU, Blockierung der Aufrufe kexec_file und kexec_load, Verbot von Sleep-Modus, Begrenzung der Verwendung von DMA für PCI-Geräte, Verbot des Imports von ACPI-Code aus EFI-Variablen, keine Manipulationen an Ein-/Ausgangsporten).
- Deaktivierung im Kern des Kexec-Mechanismus, der verwendet wird, um einen neuen Kern aus einem alten zu starten, ohne das System vollständig neu zu starten.
- Unterstützung von LSM-Hooks (Linux Security Module) in BPF zur Anbindung von eBPF-Programmen, die den Zugriff kontrollieren und die Arbeit von Prozessen überwachen (zum Blockieren des Lesens und der Modifizierung von Spielspeicher sowie zur Überprüfung der Aktivität von Anticheat-Systemen).
Die Entwickler von Ubuntu haben bereits die veröffentlichten Anforderungen diskutiert, unter Berücksichtigung der negativen Erfahrungen mit der Verletzung der Privatsphäre von Nutzern in Windows (EAC führte heimlich Code im Ring 0 aus und übermittelte Daten an externe Server ohne ausdrückliche Zustimmung des Nutzers und blieb im System nach der Deinstallation des Spiels). Aus Bedenken wird auch auf die erhöhte Angriffsfläche von Malware und die Verbindung zu dem chinesischen Unternehmen Tencent (besitzt 40 % der Anteile an Epic Games) hingewiesen, das an der Überwachung der Nutzer interessiert sein könnte. Es wird vorgeschlagen, Pakete mit EAC nicht über die Haupt-Repositorys zu verbreiten, die Nutzer über mögliche Risiken zu informieren und eine separate Boot-Konfiguration für diejenigen bereitzustellen, die EAC benötigen.
Quelle: opennet.ru
