

Mathy Vanhoef, der Autor des KRACK-Angriffs auf drahtlose Netzwerke, hat Informationen über 12 Schwachstellen veröffentlicht, die verschiedene drahtlose Geräte betreffen. Die identifizierten Probleme sind unter dem Code-Namen FragAttacks zusammengefasst und betreffen nahezu alle gängigen drahtlosen Chips und Zugangspunkte – von den getesteten 75 Geräten war jedes mindestens einer der vorgeschlagenen Angriffsmethoden ausgesetzt.
Die Probleme sind in zwei Kategorien unterteilt: 3 Schwachstellen wurden direkt in den Wi-Fi-Standards identifiziert und betreffen alle Geräte, die die aktuellen Standards IEEE 802.11 unterstützen (die Probleme bestehen seit 1997). 9 Schwachstellen beziehen sich auf Fehler und Mängel in speziellen Implementierungen von drahtlosen Stacks. Die zweite Kategorie stellt die größte Gefahr dar, da der Angriff auf Mängel in den Standards spezifische Einstellungen oder bestimmte Aktionen des Opfers erfordert. Alle Schwachstellen treten unabhängig von den verwendeten Sicherheitsprotokollen für Wi-Fi auf, einschließlich der Verwendung von WPA3.
Die meisten identifizierten Angriffsmethoden ermöglichen es einem Angreifer, L2-Frames in einem geschützten Netzwerk einzuschleusen, was die Möglichkeit bietet, sich in den Datenverkehr des Opfers einzuklinken. Als das realistischste Angriffsszenario wird das Fälschen von DNS-Antworten erwähnt, um den Benutzer auf den Host des Angreifers zu leiten. Es wird auch ein Beispiel für die Nutzung der Schwachstellen zur Umgehung des NAT auf einem drahtlosen Router und zur Einrichtung des direkten Zugriffs auf ein Gerät im lokalen Netzwerk oder zur Ignorierung der Firewalleinschränkungen gegeben. Die zweite Kategorie der Schwachstellen, die mit der Verarbeitung von fragmentierten Frames zusammenhängt, ermöglicht es, Daten über den Datenverkehr im drahtlosen Netzwerk zu extrahieren und Benutzerdaten abzufangen, die ohne Verschlüsselung übermittelt werden.
Der Forscher hat eine Demonstration vorbereitet, die zeigt, wie man Schwachstellen nutzen kann, um ein Passwort abzufangen, das über das unverschlüsselte HTTP-Protokoll beim Zugriff auf eine Website übertragen wird. Es wird auch gezeigt, wie man eine intelligente Steckdose angreifen kann, die über Wi-Fi gesteuert wird, um sie als Sprungbrett für einen weiteren Angriff auf nicht aktualisierte Geräte im lokalen Netzwerk zu verwenden, die noch ungepatchte Schwachstellen aufweisen (zum Beispiel gelang es, über NAT einen nicht aktualisierten Computer mit Windows 7 im internen Netzwerk anzugreifen).
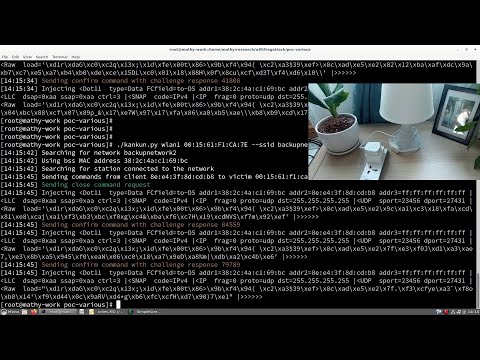
Um Schwachstellen auszunutzen, muss der Angreifer in Reichweite des Ziel-Wireless-Geräts sein, um dem Opfer ein speziell gestaltetes Frame-Set zu senden. Die Probleme betreffen sowohl Client-Geräte und Wireless-Karten als auch Access Points und Wi-Fi-Router. Im Allgemeinen ist es als Sicherheitsmaßnahme ausreichend, HTTPS in Kombination mit der Verschlüsselung des DNS-Verkehrs durch DNS über TLS oder DNS über HTTPS zu verwenden. Auch die Anwendung von VPN.
Die gefährlichsten Schwachstellen werden als vier Schwachstellen in den Implementierungen von Wireless-Geräten bezeichnet, die es einfachen Methoden ermöglichen, unverschlüsselte Frames zu substituieren:
- Die Schwachstellen CVE-2020-26140 und CVE-2020-26143 erlauben die Substitution von Frames auf bestimmten Access Points und Wireless-Karten in Linux, Windows und FreeBSD.
- Die Schwachstelle VE-2020-26145 erlaubt die Verarbeitung von unverschlüsselten Broadcast-Fragmente als vollständige Frames in macOS, iOS sowie FreeBSD und NetBSD.
- Die Schwachstelle CVE-2020-26144 erlauben die Verarbeitung von unverschlüsselten rekonstruierten A-MSDU-Frames mit EtherType EAPOL in Huawei Y6, Nexus 5X, FreeBSD und LANCOM AP.
Andere Schwachstellen in Implementierungen sind hauptsächlich mit Problemen bei der Verarbeitung von fragmentierten Frames verbunden:
- CVE-2020-26139: Ermöglicht die Umleitung von Frames mit dem EAPOL-Flag, die von einem nicht authentifizierten Sender gesendet werden (betrifft 2/4 geprüfte Access Points sowie Lösungen, die auf NetBSD und FreeBSD basieren).
- CVE-2020-26146: Ermöglicht das Rekonstruieren (Reassembling) von verschlüsselten Fragmenten ohne Überprüfung der Reihenfolge der Sequenznummern.
- CVE-2020-26147: Ermöglicht das Rekonstruieren von gemischten verschlüsselten und unverschlüsselten Fragmenten.
- CVE-2020-26142: Erlaubt die Verarbeitung von fragmentierten Frames als vollständige Frames (betrifft OpenBSD und das Wireless-Modul ESP12-F).
- CVE-2020-26141: Überprüfung des TKIP MIC für fragmentierte Frames fehlt.
Probleme in den Spezifikationen:
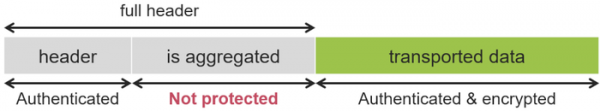
- CVE-2020-24588 – Angriff auf aggregierte Frames (das Flag „is aggregated“ ist ungeschützt und kann von einem Angreifer in A-MSDU-Frames in WPA, WPA2, WPA3 und WEP geändert werden). Als Beispiel für den Angriff wird die Umleitung eines Benutzers zu einem bösartigen DNS-Server oder das Umgehen von NAT erwähnt.

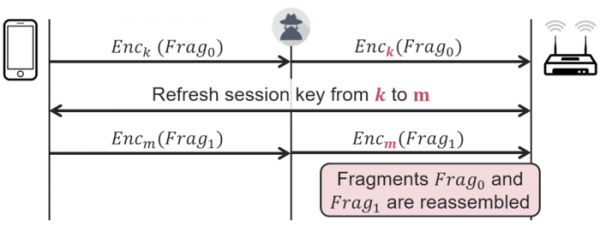
- CVE-2020-245870 – Angriff auf die Schlüsselmischung (das Rekonstruieren von Fragmenten, die mit verschiedenen Schlüsseln in WPA, WPA2, WPA3 und WEP verschlüsselt wurden, ist erlaubt). Der Angriff ermöglicht es, Daten zu identifizieren, die vom Client gesendet wurden, z. B. den Inhalt von Cookies beim Zugriff über HTTP.

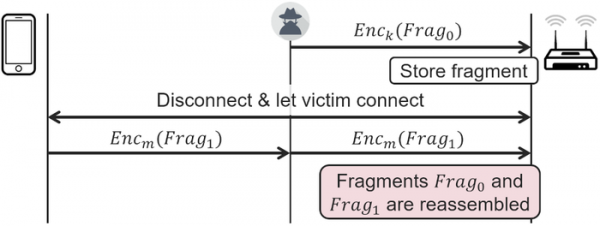
- CVE-2020-24586 – Angriff auf den Fragmentcache (Standards, die WPA, WPA2, WPA3 und WEP abdecken, erfordern nicht die Entfernung bereits im Cache gespeicherter Fragmente nach einer neuen Verbindung zum Netzwerk). Dadurch können Daten identifiziert werden, die vom Client gesendet wurden, und es ist möglich, eigene Daten einzufügen.
Für die Prüfung der Anfälligkeit ihrer Geräte wurde ein spezielles Toolset und ein bereitgestelltes Live-Image zur Erstellung eines bootfähigen USB-Sticks vorbereitet. In Linux treten Probleme im drahtlosen Netzwerk mac80211, in bestimmten drahtlosen Treibern und in der Firmware auf, die auf drahtlose Karten geladen werden. Um die Schwachstellen zu beheben, wird eine Sammlung von Patches vorgeschlagen, die den mac80211-Stack und die Treiber ath10k/ath11k abdeckt. Für einige Geräte, wie z. B. Intel-WLAN-Karten, ist zusätzlich ein Firmware-Update erforderlich.
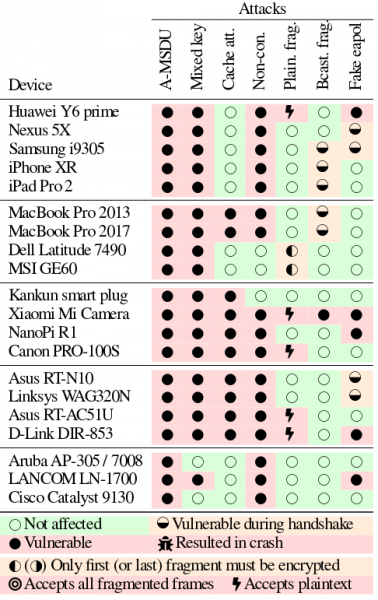
Tests typischer Geräte:
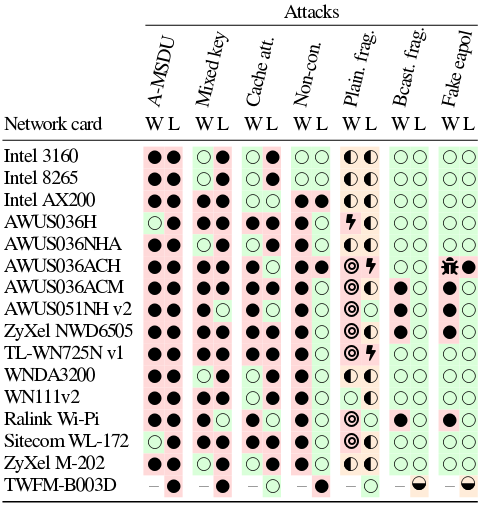
Tests von WLAN-Karten unter Linux und Windows:
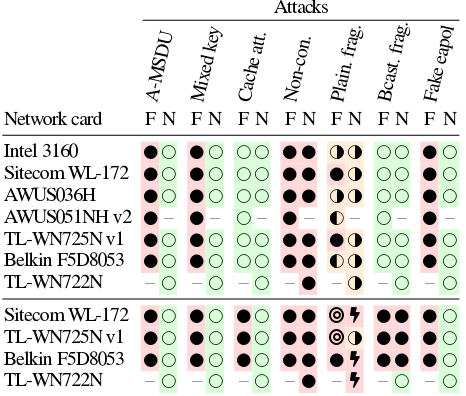
Tests von WLAN-Karten unter FreeBSD und NetBSD:
Die Hersteller wurden bereits vor 9 Monaten über die Probleme informiert. Der lange Zeitraum des Embargos erklärt sich durch die koordinierte Vorbereitung von Updates und Verzögerungen bei der Anpassung der Spezifikationen durch die Organisationen ICASI und Wi-Fi Alliance. Ursprünglich war geplant, die Informationen am 9. März zu veröffentlichen, aber unter Berücksichtigung der Risiken wurde beschlossen, die Veröffentlichung um weitere zwei Monate zu verschieben, um mehr Zeit für die Vorbereitung der Patches zu geben, da die Änderungen nicht trivial sind und aufgrund der COVID-19-Pandemie Schwierigkeiten auftreten.
Bemerkenswert ist, dass die Firma Microsoft trotz des Embargos im März-Update von Windows einige Sicherheitsanfälligkeiten vorzeitig behoben hat. Die Informationsveröffentlichung wurde eine Woche vor dem ursprünglich festgelegten Termin verschoben, und Microsoft hatte nicht die Möglichkeit oder wollte keine Änderungen am bereits zur Veröffentlichung vorbereiteten regulären Update vornehmen, was eine Gefahr für Nutzer anderer Systeme darstellte, da Angreifer Informationen über die Schwachstellen durch Reverse Engineering des Update-Inhalts erhalten konnten.
Quelle: opennet.ru
