

Forscher der Universität Toronto haben den ersten Angriff der Rowhammer-Klasse vorgestellt, der zur Veränderung des Inhalts des Videospeichers verwendet wird. Die Möglichkeit, einen Angriff auszuführen, der bis zu 8 Bit Daten substituiert, wurde auf der diskreten GPU NVIDIA A6000 mit GDDR6-Speicher demonstriert. Anhand eines praktischen Beispiels wurde gezeigt, wie eine derartige Verzerrung verwendet werden kann, um in die Ausführung von Modellen des maschinellen Lernens einzugreifen und die Genauigkeit der ausgegebenen Ergebnisse erheblich (von 80 % auf 0,1 %) zu reduzieren, indem der Wert eines einzigen Bits geändert wird.
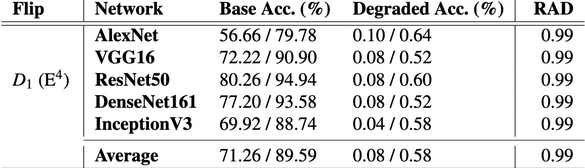
Bislang war die Erstellung von Angriffen der Rowhammer-Klasse auf Videospeicher durch die Schwierigkeiten bei der Bestimmung der physischen Anordnung des Speichers in GDDR-Chips, die großen Zugriffsverzögerungen (4-mal langsamer) und die höhere Aktualisierungsrate des Speichers erschwert. Zudem wurden die Forschungen durch proprietäre Schutzmechanismen in GDDR-Chips behindert, die zur Vermeidung eines vorzeitigen Verlusts von Ladung dienten, und für deren Analyse spezielle Teststände auf FPGA-Basis erstellt werden mussten.
Zur Untersuchung des Videospeichers entwickelten die Forscher eine neue Reverse-Engineering-Technik für GDDR DRAM, und im Rahmen des Angriffs wurden Optimierungen des Speicherzugriffs angewandt, die zur Organisation paralleler Berechnungen verwendet wurden, und die als Verstärker für den Zugriff auf einzelne Zellen dienten. Für den Angriff auf die NVIDIA-GPU kam ein Low-Level-CUDA-Code zum Einsatz.
Im Nutzer-Code von CUDA erfolgt kein Zugriff auf physische Speicheradressen, jedoch wurde im NVIDIA-Treiber der virtuelle Speicher auf denselben physischen Speicher abgebildet, was die Forscher zur Berechnung des Offsets des virtuellen Speichers und zur Bestimmung der Anordnung der Bankspeicher nutzten. Die Erkennung von Zugriffen auf verschiedene Bankspeicher erfolgte durch die Analyse von Verzögerungen, die beim Zugriff auf ein oder mehrere Bankspeicher unterschiedlich waren.
In Systemen, die GPUs gemeinsam nutzen, wie Server Um Modelle des maschinellen Lernens auszuführen, ermöglicht der Angriff einem Benutzer, den Inhalt des Videospeichers mit Daten eines anderen Benutzers zu ändern. Als Schutzmaßnahme empfiehlt NVIDIA, die Fehlerkorrekturcodes (ECC, Error Correction Codes) mit dem Befehl „nvidia-smi -e 1“ zu aktivieren oder Grafikkartenserien mit OD-ECC (On-Die ECC) zu verwenden, wie z. B. GeForce RTX 50, RTX PRO, GB200, B200, B100, H100, H200, H20 und GH200.
Laut Forschern führt die Aktivierung von ECC auf Systemen mit GPU A6000 zu einem Rückgang der Leistung beim Ausführen von Modellen des maschinellen Lernens um etwa 10 % und zu einer Verringerung des Speicherplatzes um 6,25 %. Werkzeuge für den Angriff und die Ausführung der Reverse Engineering von niedrigstufigen Videospeicherkarten auf Systemen mit NVIDIA GPU wurden auf GitHub veröffentlicht.
Der RowHammer-Angriff ermöglicht es, den Inhalt einzelner Bits im DRAM-Speicher durch zyklisches Lesen von Daten aus benachbarten Speicherzellen zu verzerren. Da DRAM-Speicher als zweidimensionales Array von Zellen dargestellt wird, die jeweils aus einem Kondensator und einem Transistor bestehen, führt das kontinuierliche Lesen desselben Speicherbereichs zu Spannungsschwankungen und Anomalien, die zu einem minimalen Verlust der Ladung in benachbarten Zellen führen. Ist die Leseintensität hoch, kann die benachbarte Zelle eine ausreichend große Menge an Ladung verlieren, sodass der nächste Regenerationszyklus nicht in der Lage ist, ihren ursprünglichen Zustand wiederherzustellen, was zu einer Änderung des Wertes der in der Zelle gespeicherten Daten führt.
Die Rowhammer-Angriffsmethode wurde 2014 vorgeschlagen, woraufhin zwischen Sicherheitsforschern und Geräteherstellern ein Katz-und-Maus-Spiel begann – die Speicherchip-Hersteller versuchten, die Schwachstelle zu blockieren, während Forscher neue Wege fanden, sie zu umgehen. Beispielsweise haben Speicherchip-Hersteller zur Abwehr von RowHammer einen TRR-Mechanismus (Target Row Refresh) hinzugefügt, aber es stellte sich heraus, dass dieser nur in bestimmten Fällen die Zellenverzerrung blockiert und nicht vor allen möglichen Angriffsvarianten schützt. Angriffsmethoden wurden für DDR3-, DDR4- und DDR5-Chips in Systemen mit Intel-, AMD- und ARM-Prozessoren entwickelt. Außerdem wurden Wege gefunden, die Fehlerkorrektur ECC zu umgehen, und es wurden Varianten vorgeschlagen, um Angriffe über das Netzwerk und durch Ausführung von JavaScript-Code im Browser durchzuführen.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish