

Intel-Unternehmen über die Erweiterung des Anwendungsbereichs der Distribution , zuvor als spezialisierte Lösung für containerbasierte Isolation positioniert. Die neue Ausgabe ermöglicht es Entwicklern, die Distribution als Benutzerumgebung auf ihren Systemen zu nutzen. Standardmäßig wird der GNOME-Desktop angeboten, aber optional sind auch KDE Plasma, Xfce, LXQt, Awesome und i3 verfügbar.
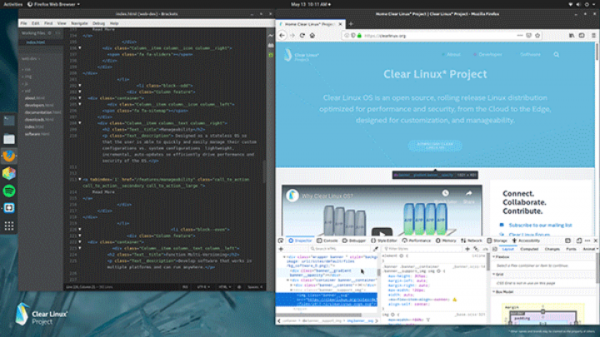
Die Clear Linux-Distribution gewährleistet eine strikte Isolierung von Anwendungen durch Container, die mittels vollständiger Virtualisierung getrennt sind. Der Basisanteil der Distribution enthält nur das minimal notwendige Werkzeugset zum Starten von Containern und wird atomar aktualisiert. Alle Anwendungen sind in Form von Flatpak-Paketen oder Bundles organisiert, die in separaten Containern ausgeführt werden.
Die Entwicklerausgabe zeichnet sich zusätzlich durch die Vorbereitung von Sets mit grafischen und benutzerorientierten Anwendungen sowie durch die Erweiterung der Unterstützung von Hardware, die Integration eines Debugging-Systems auf Basis von FUSE, die Hinzufügung eines neuen Installers und die Einführung des , in dem Sets zum Bereitstellen von Entwicklungsumgebungen mit verschiedenen Programmiersprachen und Technologien angeboten werden.
Ein separates Basisset wird bereitgestellt , das Werkzeugsets mit aktuellen Versionen von LLVM und GCC enthält, die für Intel-Chips optimiert sind (spezifische Komponenten für containerbasierte Infrastrukturen sind im Set ). Zudem wurden vorkonfigurierte Sets für die Bereitstellung von Systemen für maschinelles Lernen (Deep Learning Reference Stack auf Basis von Intel DL Boost mit Optimierungen für Intel Xeon Scalable) und zur Analyse großer Datenmengen (Data Analytics Reference Stack auf Basis von Apache Hadoop und Apache Spark) hinzugefügt.
Besonderheiten von Clear Linux:
- Modell der binären Lieferung der Distribution. Systemaktualisierungen können in zwei Modi durchgeführt werden: Überlagerung von Patches auf ein laufendes System und vollständige Systemaktualisierung durch Installation eines neuen Abbilds in einem separaten Btrfs-Snapshot und Austausch des aktiven Snapshots durch den neuen;
- Aggregation von Paketen in Bundles (), die eine fertige Funktionalität bilden, unabhängig davon, wie viele Softwarekomponenten sie bilden. Das Bundle und die Form der Systemumgebung werden auf der Grundlage des RPM-Paket-Repositorys gebildet, jedoch ohne Trennung in Pakete. In den Containern läuft eine speziell optimierte Version von Clear Linux, die die für den Start der Zielanwendung notwendigen Sets (Bundles) enthält;
- Ein effektives System zur Installation von Updates, das in den Kern des Distributionssystems integriert ist und eine beschleunigte Lieferung von Updates zur Behebung kritischer Probleme und Sicherheitsanfälligkeiten gewährleistet. Ein Update in Clear Linux umfasst nur die direkt geänderten Daten, weshalb typische Patches für Sicherheitsanfälligkeiten und Fehler nur wenige Kilobyte groß sind und nahezu sofort installiert werden;
- Ein einheitliches Versionssystem — die Version der Distribution bildet den Zustand und die Version aller enthaltenen Komponenten, was es einfach macht, reproduzierbare Konfigurationen zu erstellen und Änderungen an den Systemkomponenten auf Dateienebene nachzuvollziehen. Änderungen oder Updates eines Teils des Systems führen immer zu einer Änderung der gesamten Versionsnummer der Distribution (während in herkömmlichen Distributionen nur die Versionsnummer eines bestimmten Pakets erhöht wird, wird in Clear Linux die Version der Distribution selbst erhöht);
- Der Stateless-Ansatz zur Definition der Konfiguration, der besagt, dass verschiedene Klassen von Einstellungen getrennt sind (Einstellungen für das Betriebssystem, den Benutzer und das System werden getrennt gespeichert), das System seinen Zustand nicht speichert (stateless) und nach der Installation keine Einstellungen im Verzeichnis /etc enthält, sondern Einstellungen zur Laufzeit basierend auf den bei der Ausführung angegebenen Vorlagen generiert. Um die Systemeinstellungen auf die Standardwerte zurückzusetzen, kann einfach /etc und /var gelöscht werden;
- vollständige Virtualisierung (KVM) zur Ausführung von Containern, was ein hohes Maß an Sicherheit gewährleistet. Die Startzeit der Container liegt nur geringfügig hinter traditionellen Systemen der Containerisolation (Namespaces, cgroups) zurück und ist akzeptabel für die bedarfsorientierte Ausführung von Anwendungscontainern (die Startzeit der virtuellen Umgebung beträgt etwa 200 ms, und der zusätzliche Speicherverbrauch liegt bei 18-20 MB pro Container). Um den Speicherverbrauch zu reduzieren, wird ein Mechanismus eingesetzt (Direkter Zugriff auf das FS unter Umgehung des Seiten-Caches ohne Verwendung von Blockgeräteebene), und zur Deduplizierung identischer Speicherbereiche wird die Technologie (Kernel Shared Memory), die die gemeinsame Nutzung der Ressourcen des Host-Systems ermöglicht und ein gemeinsames Systemumgebungs-Template an verschiedene Gast-Systeme anschließen kann.
Quelle: opennet.ru
