

Ingenieure von Intel haben ein neues Protokoll namens HTTPA (HTTPS Attestable) vorgeschlagen, das HTTPS um zusätzliche Sicherheitsgarantien für die durchgeführten Berechnungen erweitert. HTTPA ermöglicht es, die Integrität der Verarbeitung von Benutzeranfragen auf dem Server zu gewährleisten und zu überprüfen, dass der Webdienst vertrauenswürdig ist und der auf dem Server laufende Code im TEE-Umfeld (Trusted Execution Environment) nicht infolge eines Hacks oder einer Sabotage durch den Administrator verändert wurde.
HTTPS schützt die übermittelten Daten während der Übertragung über das Netzwerk, kann jedoch eine Beeinträchtigung ihrer Integrität durch Angriffe auf den Server nicht ausschließen. Isolierte Enklaven, die mithilfe von Technologien wie Intel SGX (Software Guard Extension), ARM TrustZone und AMD PSP (Platform Security Processor) geschaffen werden, ermöglichen es, wichtige Berechnungen zu schützen und das Risiko von Lecks oder Änderungen vertraulicher Informationen am Endpunkt zu verringern.
HTTPA ermöglicht die Nutzung der in Intel SGX bereitgestellten Zertifizierungsmittel zur Gewährleistung der Authentizität der Enklave, in der die Berechnungen durchgeführt werden. Im Grunde erweitert HTTPA HTTPS um die Möglichkeit der Remote-Zertifizierung der Enklave und ermöglicht es zu überprüfen, dass sie in einer echten Intel SGX-Umgebung ausgeführt wird und dem Webdienst vertraut werden kann. Das Protokoll wird von Anfang an als universell entwickelt und kann neben Intel SGX auch für andere TEE-Systeme implementiert werden.
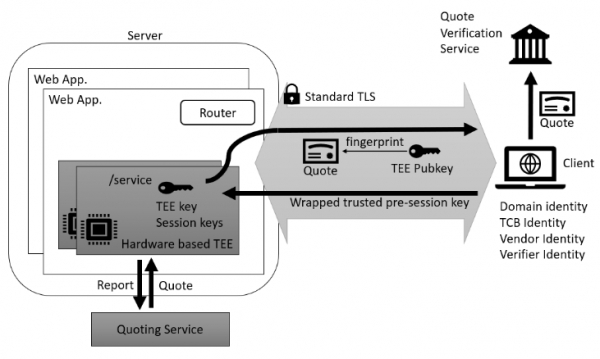
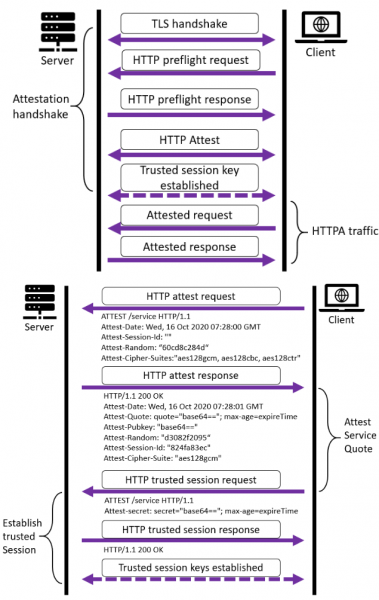
Neben dem für HTTPS typischen Verfahren zur Einrichtung einer sicheren Verbindung erfordert HTTPA zusätzlich die Vereinbarung eines vertrauenswürdigen Sitzungsschlüssels. Das Protokoll führt eine neue HTTP-Methode namens „ATTEST“ ein, die die Verarbeitung von drei Arten von Anfragen und Antworten ermöglicht:
- „preflight“ zur Überprüfung, ob die entfernte Seite die Zertifizierung von Enklaven unterstützt;
- „attest“ zur Vereinbarung der Zertifizierungsparameter (Auswahl des kryptografischen Algorithmus, Austausch von für die Sitzung einzigartigen Zufallsfolgen, Generierung einer Sitzungs-ID und Übertragung des öffentlichen Schlüssels der Enklave an den Client);
- „trusted session“ — Erstellung eines Sitzungsschlüssels für den vertrauenswürdigen Austausch von Informationen. Der Sitzungsschlüssel wird basierend auf einer zuvor vereinbarten vorläufigen geheimen Sequenz (pre-session secret) gebildet, die vom Client unter Verwendung des erhaltenen von Server des offenen Schlüssels TEE und den von jeder Partei generierten Zufallsfolgen.
HTTPA impliziert, dass der Client vertrauenswürdig ist, der Server jedoch nicht, d.h. der Client kann dieses Protokoll zur Verifizierung von Berechnungen in der TEE-Umgebung verwenden. HTTPA garantiert jedoch nicht, dass die während des Betriebs durchgeführten Webserver weiteren Berechnungen, die nicht im TEE durchgeführt werden, nicht kompromittiert wurden, was einen separaten Ansatz für die Entwicklung von Webdiensten erfordert. Somit zielt HTTPA hauptsächlich auf die Nutzung mit spezialisierten Diensten ab, die erhöhte Anforderungen an die Integrität der Informationen stellen, wie z.B. Finanz- und Gesundheitssysteme.
Für Situationen, in denen Berechnungen im TEE sowohl für den Server als auch für den Client verifiziert werden müssen, gibt es die Protokollvariante mHTTPA (Mutual HTTPA), die eine bidirektionale Verifizierung ausführt. Diese Variante ist aufgrund der Notwendigkeit der bidirektionalen Bildung von Sitzungsschlüsseln für Server und Client komplexer.
Quelle: opennet.ru
