

Unternehmen Siemens Veröffentlichung des freien Hypervisors . Der Hypervisor unterstützt die Ausführung auf x86_64-Systemen mit VMX+EPT- oder SVM+NPT-Erweiterungen (AMD-V) sowie auf ARMv7- und ARMv8/ARM64-Prozessoren mit Virtualisierungs-Erweiterungen. Separat ein Image-Generator für den Jailhouse-Hypervisor, der auf Debian-Paketen für unterstützte Geräte basiert. Der Projektcode unter der GPLv2-Lizenz.
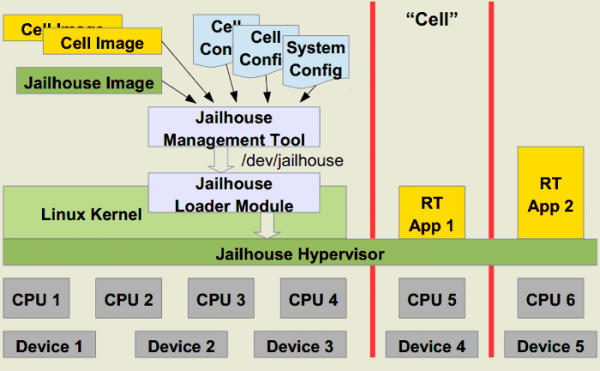
der Hypervisor wird als Modul für den Linux-Kernel implementiert und bietet Virtualisierung auf Kernel-Ebene. Die Komponenten für Gastsysteme sind bereits im Hauptkernel von Linux enthalten. Zur Verwaltung der Isolation werden die von modernen CPUs bereitgestellten Hardwarevirtualisierungsmechanismen verwendet. Zu den herausragenden Merkmalen von Jailhouse zählen die schlanke Implementierung und die Ausrichtung auf die Bindung virtueller Maschinen an einen festen CPU, Bereiche des RAM und Hardwaregeräte. Dieser Ansatz ermöglicht es, auf einem physischen Mehrprozessorserver mehrere unabhängige virtuelle Umgebungen bereitstellen, von denen jede an ihren eigenen Prozessorkern gebunden ist.
Bei einer festen Bindung an die CPU werden die Overheadkosten des Hypervisors auf ein Minimum reduziert, und die Implementierung wird erheblich vereinfacht, da kein komplexer Ressourcenverteilungsplaner erforderlich ist – die Zuweisung eines separaten CPU-Kerns garantiert, dass auf diesem CPU keine anderen Aufgaben ausgeführt werden. Ein Vorteil dieses Ansatzes ist die Gewährleistung eines garantierten Zugriffs auf Ressourcen und eine vorhersehbare Leistung, was Jailhouse zu einer geeigneten Lösung für Echtzeitanwendungen macht. Ein Nachteil ist die begrenzte Skalierbarkeit, die am Limit der verfügbaren CPU-Kerne endet.
In der Terminologie von Jailhouse werden virtuelle Umgebungen als „Zellen“ (cell, im Kontext von Jailhouse) bezeichnet. Innerhalb einer Zelle sieht das System aus wie ein Ein-Prozessor-Server, der eine Leistung anzeigt der Leistung eines dedizierten CPU-Kerns kommt. In der Zelle kann eine Umgebung eines beliebigen Betriebssystems ausgeführt werden, sowie reduzierte Umgebungen für die Ausführung einer einzelnen Anwendung oder speziell vorbereitete Anwendungen, die für Echtzeitanwendungen bestimmt sind. Die Konfiguration wird in , die die für die Umgebung zugewiesenen CPU, Speicherbereiche und Ein-/Ausgabe-Ports definieren.
In der neuen Version
- Unterstützung für die Marvell MACCHIATObin, Xilinx Ultra96 Plattformen hinzugefügt,
Microsys miriac SBC-LS1046A und Texas Instruments AM654 IDK; - Statistiken für jedes CPU-Kern hinzugefügt;
- PCI-Geräte werden beim Herunterfahren der Kamera zurückgesetzt;
- Die Device Tree-Struktur wurde an die neuesten Kernel-Versionen angepasst;
- Für ARM- und ARM64-Plattformen wurde ein Schutz gegen Spectre v2-Angriffe hinzugefügt. Die Änderungen der neuesten QEMU-Versionen wurden in den qemu-arm64-Einstellungen berücksichtigt. Probleme mit dem Überschreiben der PSCI-Firmware auf Orange Pi Zero-Platinen wurden behoben;
- Für die x86-Plattform wird beim Start von Demo-Umgebungen (inmates) die Verwendung von SSE- und AVX-Instruktionen aktiviert und ein Ausnahmebericht hinzugefügt.
Zukünftige Pläne umfassen die lange erwartete Unterstützung von IOMMUv3, die Verbesserung der Effizienz der Nutzung des CPU-Caches (), Behebung von APIC-Problemen auf AMD Ryzen-Prozessoren, Überarbeitung des ivshmem-Geräts und die Integration von Treibern in den Hauptkernel.
Quelle: opennet.ru
