

Sicherheitsexperten von Cybereason Mailserveradministratoren über die Entdeckung eines massiven automatisierten Angriffs, der (CVE-2019-10149) in Exim, die in der letzten Woche entdeckt wurde. Bei dem Angriff gelingt es den Angreifern, ihren Code mit Root-Rechten auszuführen und Schadsoftware zur Kryptowährungs-Mining auf dem Server zu installieren.
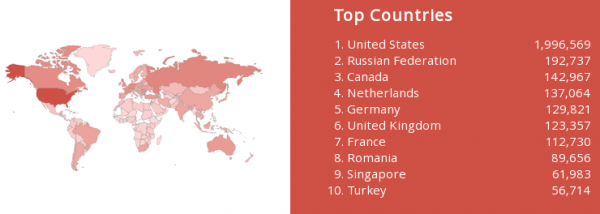
Laut dem Juni-Bericht beträgt der Anteil von Exim 57,05 % (vor einem Jahr 56,56 %), Postfix wird auf 34,52 % (33,79 %) der Mailserver verwendet, Sendmail — 4,05 % (4,59 %), Microsoft Exchange — 0,57 % (0,85 %). Nach Shodan-Diensten sind über 3,6 Millionen Mailserver im globalen Netz potenziell anfällig, die nicht auf die neueste Version 4.92 von Exim aktualisiert wurden. Von diesen befinden sich etwa 2 Millionen potenziell gefährdete Server in den USA und 192.000 in Russland. Nach RiskIQ hat bereits 70 % der Server mit Exim auf Version 4.92 aktualisiert.
Administratoren wird dringend empfohlen, die Updates umgehend zu installieren, die bereits in der letzten Woche von den Distributoren vorbereitet wurden (, , , , , ). Wenn in dem System eine verwundbare Version von Exim (zwischen 4.87 und 4.91 einschließlich) vorhanden ist, sollte überprüft werden, dass das System nicht kompromittiert wurde, indem crontab auf verdächtige Aufrufe überprüft und sichergestellt wird, dass keine zusätzlichen Schlüssel im Verzeichnis /root/.ssh vorhanden sind. Ein Hinweis auf den Angriff kann auch sein, wenn im Firewall-Log Aktivitäten von den Hosts an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io und an7kmd2wp4xo7hpr.onion.sh festgestellt werden, die während des Downloads von Schadsoftware verwendet werden.
Die ersten Angriffsversuche auf Exim-Server fanden am 9. Juni statt. Bis zum 13. Juni nahm der Angriff wird es installiert erlaubt einen RSA-Schlüssel , der privilegierten Zugriff auf das System über SSH gewährt.
Nach der Installation des Backdoors im System wird ein Portscanner eingerichtet, um andere anfällige Server zu identifizieren. Außerdem wird im System nach bereits bestehenden Mining-Systemen gesucht, die im Falle einer Entdeckung entfernt werden. In der letzten Phase wird ein eigener Miner heruntergeladen und im crontab eingetragen. Der Miner wird als ico-Datei getarnt (in Wirklichkeit handelt es sich um ein Zip-Archiv mit dem Passwort „no-password“), das eine ausführbare Datei im ELF-Format für Linux mit Glibc 2.7+ enthält.
Quelle: opennet.ru
