

Am Freitag, dem 12. April, veröffentlichte der IT-Sicherheitsspezialist John Paige Informationen über eine unbehobene Schwachstelle in der aktuellen Version des Internet Explorers und demonstrierte deren Ausnutzung. Diese Schwachstelle könnte es einem Angreifer theoretisch ermöglichen, auf den Inhalt lokaler Dateien von Windows-Nutzern zuzugreifen und dabei die Sicherheitsmechanismen des Browsers zu umgehen.
Die Schwachstelle liegt darin, wie der Internet Explorer Dateien im MHTML-Format verarbeitet, die in der Regel die Endung .mht oder .mhtml haben. Dieses Format wird im Internet Explorer standardmäßig zum Speichern von Webseiten verwendet und erlaubt es, den gesamten Seiteninhalt zusammen mit sämtlichem Medieninhalt in einer einzigen Datei zu speichern. Bisher speichern die meisten modernen Browser Webseiten nicht mehr im MHT-Format, sondern verwenden dafür das webstandardmäßige Format – HTML. Sie unterstützen jedoch weiterhin die Verarbeitung von Dateien in diesem Format und können es unter den entsprechenden Einstellungen oder mit Hilfe von Erweiterungen zum Speichern verwenden.
Die von John entdeckte Schwachstelle gehört zur Klasse der XXE (XML eXternal Entity) Schwachstellen und beruht auf einer fehlerhaften Konfiguration des XML-Handlers im Internet Explorer. „Diese Schwachstelle ermöglicht es einem entfernten Angreifer, auf lokale Dateien des Benutzers zuzugreifen und beispielsweise Informationen zur Version der installierten Software auf dem System zu extrahieren“, erläutert Paige. „So würde eine Anfrage für ‘c:Python27NEWS.txt’ die Version dieses Programms (in diesem Fall des Python-Interpreters) zurückgeben.“
Da in Windows alle MHT-Dateien standardmäßig im Internet Explorer geöffnet werden, ist die Ausnutzung dieser Schwachstelle trivial, da der Benutzer lediglich zwei Mal auf eine gefährliche Datei klicken muss, die er per E-Mail, in sozialen Netzwerken oder Messengern erhalten hat.
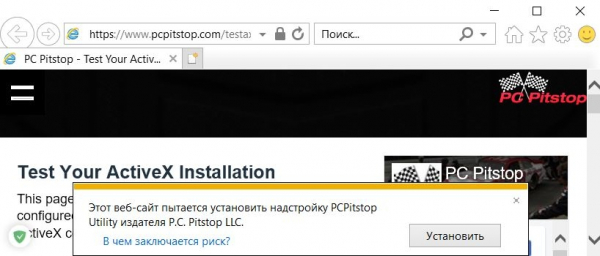
„In der Regel erhält der Benutzer beim Erstellen eines ActiveX-Objekts, wie Microsoft.XMLHTTP, eine Sicherheitswarnung im Internet Explorer, die um die Bestätigung zur Aktivierung blockierter Inhalte bittet“, erklärt der Forscher. „Wenn jedoch eine zuvor vorbereitete .mht-Datei mit speziell gestalteten -Tags geöffnet wird, erhält der Benutzer keine Warnung vor potenziell gefährlichen Inhalten.“
Laut Paige hat er die Schwachstelle erfolgreich in der aktuellen Version des Internet Explorer 11 getestet, die mit allen neuesten Sicherheitsupdates auf Windows 7, Windows 10 und Windows Server 2012 R2 ausgestattet ist.
Wahrscheinlich ist die einzige gute Nachricht bei der Offenlegung dieser Schwachstelle für die Öffentlichkeit die Tatsache, dass der einst dominierende Marktanteil des Internet Explorer derzeit auf etwa 7,34 % gesunken ist, gemäß NetMarketShare. Da Windows jedoch den Internet Explorer als Standardanwendung zum Öffnen von MHT-Dateien verwendet, sind die Benutzer nicht gezwungen, IE als Standardbrowser zu installieren, und bleiben dennoch anfällig, solange IE weiterhin auf ihren Systemen vorhanden ist und sie den heruntergeladenen Dateiformaten keine Aufmerksamkeit schenken.
Am 27. März informierte John Microsoft über diese Schwachstelle in ihrem Browser, doch am 10. April erhielt der Forscher von dem Unternehmen die Rückmeldung, dass es diese Problematik nicht als kritisch erachtet.
„Ein Fix wird nur mit der nächsten Produktversion veröffentlicht“, heißt es in dem Schreiben von Microsoft. „Derzeit planen wir keine Lösung für dieses Problem.“
Nach der klaren Reaktion von Microsoft veröffentlichte der Forscher Details zur Zero-Day-Schwachstelle auf seiner Website sowie Democode und ein Video auf YouTube.
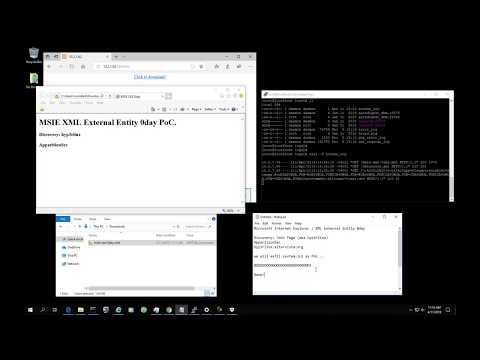
Obwohl die Ausnutzung dieser Schwachstelle nicht so einfach ist und der Benutzer in irgendeiner Weise gezwungen werden muss, eine unbekannte MHT-Datei zu öffnen, sollte diese Schwachstelle trotz der mangelnden Reaktion von Microsoft nicht leichtfertig betrachtet werden. Hackergruppen haben in der Vergangenheit bereits MHT-Dateien für Phishing und die Verbreitung von Malware genutzt; es gibt nichts, was sie daran hindert, dies auch jetzt zu tun.
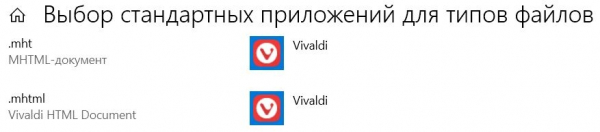
Um solche und viele ähnliche Sicherheitsanfälligkeiten zu vermeiden, reicht es aus, auf die Dateiendungen der Dateien zu achten, die Sie aus dem Internet herunterladen, und diese entweder mit einem Antivirus-Programm oder auf der Website VirusTotal zu überprüfen. Zur zusätzlichen Sicherheit können Sie für Dateien mit der Endung .mht oder .mhtml einen Standardanwendung auf Ihren Lieblingsbrowser, der von Internet Explorer abweicht, festlegen. In Windows 10 geschieht dies recht einfach über das Menü "Standardanwendungen für Dateitypen auswählen".
Quelle: 3dnews.ru
