

Das Unternehmen Microsoft hat die erste Version des Projekts Litebox entwickelt, einer sicherheitsorientierten Betriebssystemarchitektur, die in Form einer Bibliothek (Library OS) realisiert ist. Bei diesem Ansatz werden die Dienste des Betriebssystems direkt in die Anwendung integriert, anstatt über Systemaufrufe auf einen externen Kern des Betriebssystems zuzugreifen. Litebox kann als zusätzliche Isolationsebene in Programmen oder Kernen verwendet werden, die den Zugriff auf überflüssige Funktionen von Kernen oder APIs blockiert. Der Code des Projekts ist in Rust geschrieben und unter der MIT-Lizenz veröffentlicht.
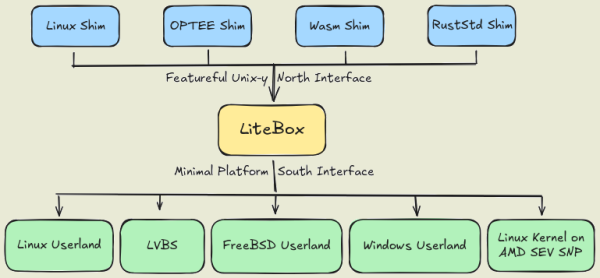
Litebox bietet eine anwendbare Bibliothek mit einer isolierenden Schicht, die die Anfragen an externe Programmierschnittstellen übersetzt. Als solche externe Schnittstellen können der Linux-Kernel, geschützte isolierte Umgebungen wie OP-TEE (Open Portable Trusted Execution Environment), Webassembly-Umgebungen oder die Standardbibliothek RustStd dienen.
Die durch Litebox gebildete minimale Plattform ist für das Ausführen von Anwendungen unter Linux und Windows, verschachtelten Linux-Kernen und LVBS (Linux Virtualization Based Security) geeignet. Zu den möglichen Anwendungsbereichen von Litebox gehört die Ausführung unveränderter Linux-Programme unter Windows, die Isolation der Ausführung von Linux-Anwendungen auf Systemen mit Linux-Kernen, das Ausführen von Programmen über AMD SEV SNP zur Speicherverschlüsselung, die Ausführung von OP-TEE-Programmen in Linux und die Isolation unter Verwendung des Konzepts LVBS (Einsatz von Hardwarevirtualisierung zum Schutz einzelner Komponenten des Linux-Kernels, z. B. zur Authentifizierung von Modulen und Zugriffsverwaltung).
Quelle: opennet.ru
