

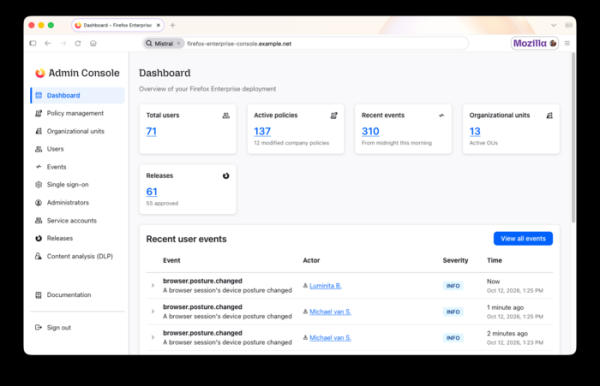
Mozilla hat ein neues Produkt vorgestellt – Firefox Enterprise, eine spezielle Version von Firefox, die für den Einsatz in Unternehmen entwickelt wurde und erweiterte Funktionen für die zentrale Verwaltung und Überwachung der Aktivitäten von Mitarbeitern bietet. Die Version Firefox Enterprise 158 basiert auf dem Release Firefox 158, dessen Veröffentlichung für diesen Abend geplant ist. Die Verwaltung der Browser auf Arbeitsplätzen erfolgt über die Web-Administratorkonsole, die auf eigener Hardware ohne Bindung an externe Cloud-Dienste gestartet werden kann.
Die Übertragung von Informationen über Ereignisse an die im Unternehmen implementierten Sicherheitsereignisanalyse-Plattformen (SIEM – Security Information and Event Management) wird unterstützt, ebenso wie die Definition von Zugriffsrichtlinien in Verbindung mit Benutzern und Geräten, die Authentifizierung über Systeme mit Single Sign-On (SSO), die Einschränkung des Zugriffs auf Domain- und Aktionen auf Browserebene (z. B. das Deaktivieren von Funktionen im Zusammenhang mit KI), die Verwaltung der Installation von Erweiterungen und die Bereitstellung von Updates, die Fernänderung von Einstellungen und das Sammeln von Telemetrie.
Die Hauptmerkmale von Firefox Enterprise:
- Die Verwaltung von Benutzern und Sitzungen über die Administratorkonsole. Zusammenfassung von Benutzern in Gruppen mit unterschiedlichen Zugriffslevels. Erstellung von Regeln zur Inhaltsanalyse und Überprüfung von Audit-Protokollen.
- Die Möglichkeit, nur nach Authentifizierung mit einem Unternehmensaccount im Browser zu arbeiten. Die Integration mit SSO und Authentifizierungsanbietern, die das Protokoll unterstützen, wird unterstützt.
OpenID Connect (OIDC). Die Anwendung von Two-Factor-Authentication ist möglich. Nach einem Neustart oder Schließen des Browsers wird die Sitzung beendet und ein erneutes Einloggen ist erforderlich. Der Administrator kann eine Sitzung aus der Ferne beenden, etwa im Falle des Diebstahls eines Laptops.
- Ein separates Design-Theme und Branding-Elemente. Styling unter Berücksichtigung des Corporate Designs und Anzeige des Unternehmenslogos im Browser.
- Deaktivierung von Anfragen an Mozilla-Dienste zugunsten der hausinternen Dienste des Unternehmens, die die Browserverwaltung und Updates bereitstellen.
- Übertragung von Daten über den Zustand des Geräts an die Administrator-Konsole, einschließlich Informationen über das Betriebssystem, Festplattenverschlüsselung, laufende Programme zur Aufrechterhaltung der Sicherheit, Verbindung zu einer Active Directory-Domain, installierte Betriebserweiterungen und Informationen zur Netzwerkverbindung. Der Administrator kann die Browserfunktionalität an die Parameter der Systemumgebung binden.
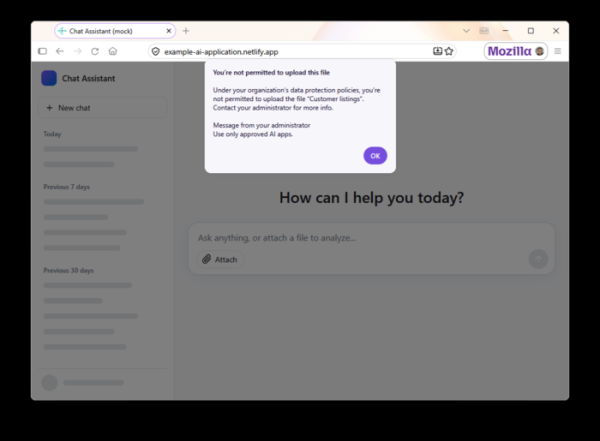
- Vorkehrungen zur Verhinderung von Datenverlust (DLP - Data Loss Prevention) - der Administrator kann das Blockieren oder die Ausgabe von Warnungen bei Versuchen, aus der Zwischenablage einzufügen, Dateien hoch- und herunterzuladen sowie Seiten von bestimmten Websites zu drucken, konfigurieren. Beispielsweise kann das Einfügen aus der Zwischenablage in unzulässige AI-Tools verboten werden. Eingebaute DLP-Prüfungen werden im Browser auf dem Benutzergerät durchgeführt, das heißt, der Inhalt wird nicht zur Inspektion über das Netzwerk gesendet, aber es kann auch eine Datenübertragung an externe DPL-Systeme angeschlossen werden. Festgestellte Regelverstöße werden in der Administratorkonsole angezeigt.

- Das Hinzufügen von Wasserzeichen, die die E-Mail-Adresse des Mitarbeiters und die Zeit der Operation enthalten, auf wichtigen Seiten wird unterstützt. Solche Markierungen können bei der Untersuchung der Quelle eines Datenlecks verwendet werden. Die Wasserzeichenparameter und die Seiten, auf denen sie hinzugefügt werden, werden vom Administrator konfiguriert.
- Der Modus der erhöhten Sicherheit (Lockdown), bei dem der Zugriff auf nicht vertrauenswürdige Websites die JIT-Kompilierung von JavaScript deaktiviert, die Ausführung von Workern blockiert, unverschlüsselte Anfragen über HTTP untersagt und die Arbeit mit der Website in einem separaten Container isoliert.
- Verschlüsselung von Profildaten wie Browserverlauf, Webformular-Daten, Anmeldedaten und TLS-Sitzungstoken. Der Zugriff auf das kopierte, verschlüsselte Profil ist nur mit dem vom Administrator bereitgestellten Schlüssel möglich.
- Zugriff auf interne Unternehmens-Webseiten und Webanwendungen von den persönlichen Geräten des Benutzers ohne separate Installation. VPN, unter Verwendung eines im Unternehmen implementierten Proxys.
- Über 130 zentral verwaltete Richtlinien, von denen viele keine Neuinstallation des Browsers erfordern. Beispielsweise können über die Richtlinien Einstellungen in Bezug auf Proxys, Seitenfilterung, Cookies, ausschließliche HTTPS-Nutzung, Lockdown-Modus und Erweiterungseinstellungen geändert werden.
- Die Möglichkeit, die minimal zulässige Version des Browsers festzulegen und die Installation von Updates auf den Systemen der Mitarbeiter zu verfolgen.
- Unterstützung der Übermittlung von Informationen über Ereignisse wie Dateidownloads, Druckausgaben, Installation von Erweiterungen, Öffnen unsicherer Webseiten und Versuche, blockierte Webseiten aufzurufen, die in der Safe Browsing-Datenbank markiert sind. Ein Bericht über solche Ereignisse wird in der Administrationsoberfläche angezeigt.
- Der Administrator kann die Verwendung von Browsererweiterungen in Abhängigkeit von deren Typ, Websites und Benutzerrechten blockieren oder erlauben. Es ist auch möglich, die Deaktivierung von automatischen Updates für Erweiterungen zu verbieten und einen separaten Server für die Bereitstellung neuer Versionen von Erweiterungen zu verwenden, das Ändern von Erweiterungseinstellungen für bestimmte Webseiten zu untersagen und auszuwählen, mit welchen Webseiten bestimmte Erweiterungen angewendet werden sollen.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish