

Die Arbeiten an der Distribution openSUSE Leap 16.0 haben begonnen, die auf den Technologien der nächsten bedeutenden Version der kommerziellen Distribution SLES 16 basiert und auf die neue Plattform SLFO (SUSE Linux Framework One) übergeht, die zuvor unter dem Namen ALP (Adaptable Linux Platform) bekannt war. In der openSUSE Leap 16.0 wird versucht, die traditionellen Merkmale der Distribution mit den neuen SLFO-Technologien zu verbinden. Die neue Version positioniert sich als traditionelle Distribution, die in einer grundlegend neuen Form geliefert wird und Pakete aus SLES 16 sowie aus dem von der Community unterstützten Repository Factory verwendet.
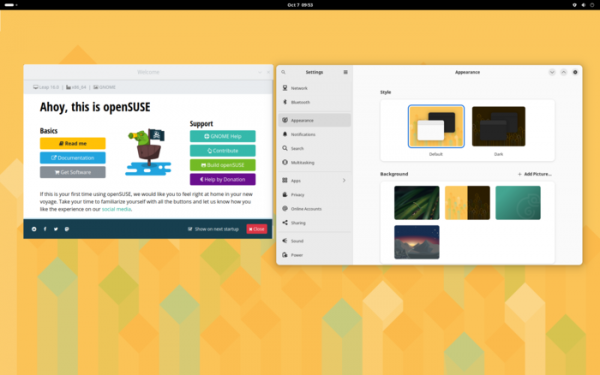
Die Veröffentlichung von openSUSE Leap 16.0 ist für Oktober 2025 geplant. Die im Juni veröffentlichte Version von openSUSE Leap 15.6 wird die letzte der 15.x Reihe sein, und der Zugriff auf die Paketupdates aus SLES 15 SP7 wird über Package HUB bereitgestellt. Für Tests wurden Vorab-Alphaversionen von openSUSE Leap 16.0 erstellt. Es werden drei Installationsmodi angeboten: Basis, GNOME und KDE. Ein neuer Installer namens Agama wird für die Installation verwendet.
Die Plattform SLFO wird als Fortsetzung der Entwicklung der SUSE Linux Enterprise Distribution positioniert und unterscheidet sich durch die Aufteilung der grundlegenden Basis der Distribution in Teile. Die Hauptdistribution von SUSE 16 wird eine reduzierte „Host OS“-Umgebung sein, die nur die minimal erforderlichen Komponenten zur Ausführung auf Hardware und zur Verwaltung enthält. Alle Anwendungen und Benutzerraumkomponenten werden nicht in einer gemischten Umgebung, sondern in separaten Containern oder in virtuellen Maschinen, die über "host OS" ausgeführt werden und voneinander isoliert sind.
Zu den Merkmalen der SLFO-Systemumgebung gehört die standardmäßige Nutzung von Festplattenverschlüsselung (FDE, Full Disk Encryption) mit der Möglichkeit zur Speicherung der Schlüssel im TPM. Die Root-Partition wird im Nur-Lese-Modus gemountet und ändert sich während des Betriebs nicht. In der Umgebung wird ein Mechanismus für atomare Updates verwendet, der auf dem Standard-Paketmanager und dem Snapshot-Mechanismus im Btrfs-Dateisystem basiert. Ein konfigurierbarer Modus für die automatische Installation von Updates ist vorgesehen. Um die Lebensfähigkeit des Systems (Self-Healing) sicherzustellen, wird der letzte stabile Zustand mithilfe von Btrfs-Snapshots festgehalten (im Falle von Anomalien nach Updates oder Änderungen der Einstellungen wird das System automatisch in den vorherigen Zustand zurückversetzt).
In der Plattform wird ein mehrversionierter Software-Stack eingesetzt – durch die Verwendung von Containern können verschiedene Versionen von Tools und Anwendungen gleichzeitig genutzt werden. Beispielsweise können Anwendungen gestartet werden, die unterschiedliche Versionen von Python, Java und Node.js verwenden, wobei inkompatible Abhängigkeiten voneinander getrennt werden. Die grundlegenden Abhängigkeiten werden in Form von BCI-Sets (Base Container Images) geliefert. Der Benutzer kann Software-Stacks erstellen, aktualisieren und löschen, ohne andere Umgebungen zu beeinträchtigen.
Quelle: opennet.ru
