

Die erste Ausgabe der Linux-Version der beliebten Anwendung Firewall Little Snitch wurde vorgestellt, die bei Nutzern der macOS-Plattform sehr geschätzt wird. Little Snitch bietet eine grafische Benutzeroberfläche, die es ermöglicht, die Netzwerkaktivitäten von Anwendungen in Echtzeit zu überwachen und unerwünschten Netzwerkverkehr zu blockieren. Zur Inspektion und Blockierung des Datenverkehrs in Linux wird die eBPF-Subsystem verwendet. Die in den Kernel geladenen eBPF-Programme, die Funktionsbibliothek und die Web-Oberfläche werden unter der Lizenz GPLv2 verteilt. Der Hintergrundprozess ist in Rust geschrieben und wird unter einer proprietären Lizenz verbreitet, die die Verbreitung und die kostenlose Nutzung erlaubt.
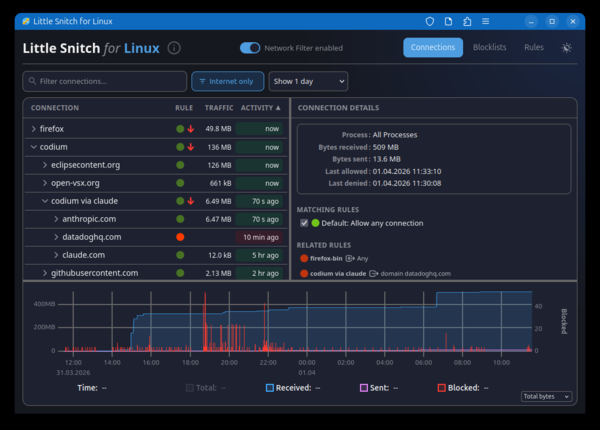
Das Programm ermöglicht eine anschauliche Bewertung, auf welche Hosts die Anwendungen derzeit im System zugreifen, das Durchsehen der Historie der Netzwerkaktivitäten und die Verfolgung des Verkehrsvolumens. Es ist möglich, unerwünschte Verbindungen zu blockieren und sowohl eigene als auch externe Blocklisten, wie oisd.nl, die zur Blockierung von Werbung, Tracking-Diensten, Telemetriesystemen, Phishing und anderer unerwünschter Aktivitäten gedacht sind, hinzuzufügen. Externe Listen können automatisch aktualisiert werden. Die Blockierung erfolgt auf der Ebene von IP-Adressen, Subnetzen und Domainnamen. Es ist möglich, eine Whitelist für Anwendungen zu erstellen, denen Netzwerkaktivitäten erlaubt sind.
Das Programm umfasst einen in den Linux-Kernel geladenen BPF-Handler und den Hintergrundprozess littlesnitch. Die Verwaltung erfolgt über eine Web-Oberfläche, die durch das Öffnen der Seite „http://localhost:3031/“ im Browser zugänglich ist. Die Interaktion mit der Web-Oberfläche ist auch als eigenständige Webanwendung (PWA - Progressive Web App) möglich. Es wird auf Systemen mit Linux-Kernel 6.12 und neuer unterstützt. 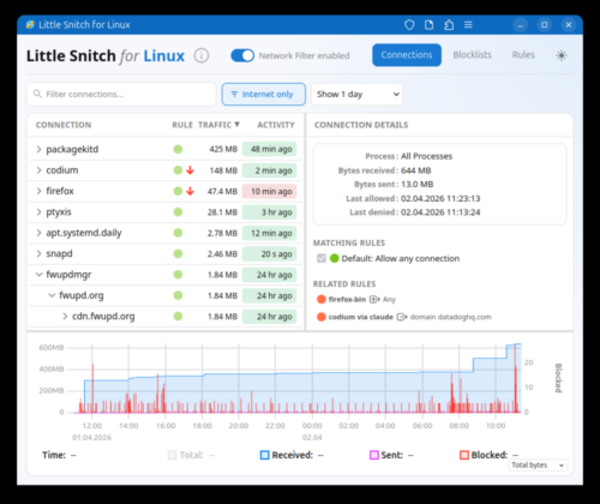
Zusätzlich ist zu erwähnen, dass es eine Open-Source-Alternative zu Little Snitch für Linux gibt – OpenSnitch, die es ermöglicht, die Netzwerkaktivitäten von Anwendungen in einem interaktiven Modus zu überwachen. Wenn Anwendungen versuchen, Netzwerkverbindungen herzustellen, die nicht unter die zuvor festgelegten Berechtigungen fallen, zeigt OpenSnitch dem Benutzer einen Dialog an, in dem entschieden werden kann, ob die Netzwerkoperation fortgesetzt oder die Netzwerkaktivität blockiert werden soll. Christian Starkjohann, der Entwickler der Linux-Version von Little Snitch, berichtete, dass OpenSnitch für ihn nicht geeignet sei, um Netzwerkverbindungen, die von Prozessen hergestellt werden, zu überwachen und Verbindungen mit einem Klick zu blockieren.
Quelle: opennet.ru
