

Forscher der ETH Zürich haben zusammen mit Ingenieuren von Google eine neue Angriffstechnik der Klasse Rowhammer - Phoenix (CVE-2025-6202) entwickelt, die es ermöglicht, die in DDR5-Chips implementierten Schutzmechanismen TRR (Target Row Refresh) zu umgehen, die das Verfälschen von Speicherzellen aufgrund von Ladungsverlust verhindern sollen. Ein Prototyp eines Exploits wurde veröffentlicht, der es ermöglicht, den Inhalt eines bestimmten Bits im Arbeitsspeicher zu ändern und dadurch die eigenen Berechtigungen im System zu erhöhen. Der Angriff wurde auf einem PC mit einem AMD-Prozessor der Mikroarchitektur Zen 4 und DDR5-Speicher von SK Hynix demonstriert, auf dem typische Desktop-Aufgaben ausgeführt wurden.
Der RowHammer-Angriff ermöglicht es, den Inhalt einzelner Bits im DRAM-Speicher durch zyklisches Lesen von Daten aus benachbarten Speicherzellen zu verzerren. Da DRAM-Speicher als zweidimensionales Array von Zellen dargestellt wird, die jeweils aus einem Kondensator und einem Transistor bestehen, führt das kontinuierliche Lesen desselben Speicherbereichs zu Spannungsschwankungen und Anomalien, die zu einem minimalen Verlust der Ladung in benachbarten Zellen führen. Ist die Leseintensität hoch, kann die benachbarte Zelle eine ausreichend große Menge an Ladung verlieren, sodass der nächste Regenerationszyklus nicht in der Lage ist, ihren ursprünglichen Zustand wiederherzustellen, was zu einer Änderung des Wertes der in der Zelle gespeicherten Daten führt.
Die Rowhammer-Angriffs-Methode wurde 2014 vorgeschlagen, woraufhin zwischen Sicherheitsexperten und Hardwareherstellern ein Katz-und-Maus-Spiel begann – die Speicherchip-Hersteller versuchten, die Schwachstelle zu schließen, während die Forscher neue Wege fanden, sie zu umgehen. So führten die Speicherchip-Hersteller zum Schutz vor Rowhammer den Mechanismus TRR (Target Row Refresh) ein, jedoch stellte sich heraus, dass dieser nur in bestimmten Fällen das Verfälschen von Zellen blockiert und nicht vor allen möglichen Angriffen schützt. Angriffsverfahren wurden für DDR3-, DDR4- und DDR5-Chips auf Systemen mit Intel-, AMD- und ARM-Prozessoren sowie für Videospeicher entwickelt, der in NVIDIA-Grafikkarten verwendet wird. Darüber hinaus wurden Wege gefunden, um die ECC-Fehlerkorrektur zu umgehen, und es wurden Optionen für Angriffe über Netzwerke und durch Ausführen von JavaScript-Code im Browser vorgeschlagen.
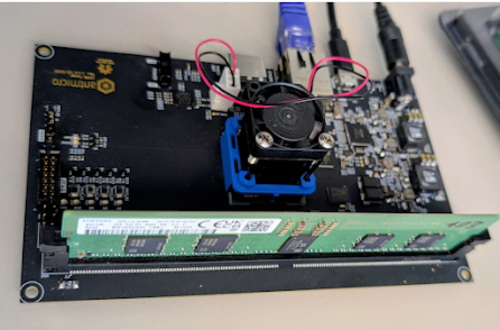
Ein Schlüsselfaktor zum Umgehen des Schutzes gegen das Verfälschen von Speicherzellen in DRAM ist das Verständnis der Funktionsweise des TRR-Mechanismus, der hauptsächlich auf der Verschleierung der Implementierungsdetails und dem Prinzip "Sicherheit durch Unklarheit (security by obscurity)" beruht. Um die Funktionsweise zu bestimmen und Reverse Engineering durchzuführen, haben die Forscher spezielle Karten auf Basis von FGPA Arty-A7 und ZCU104 entwickelt, die es ermöglichen, DDR5-SO-DIMM- und RDIMM-Speichermodule zu testen, Zugriffsmuster auf Speicherzellen zu erkennen, zu bestimmen, welche niedrigstufigen DDR-Befehle nach Softwareoperationen mit dem Speicher gesendet werden, und deren Reaktionen zu analysieren.
Es stellte sich heraus, dass der Schutz in den analysierten DDR5-Chips ohne zusätzliche Steuerbefehle zur Aktualisierungsfrequenz des Speichers implementiert ist und sich auf Schaltungen mit variabler Wiederaufladefrequenz der Zellen stützt. Für einen erfolgreichen Rowhammer-Angriff unter diesen Bedingungen ist eine präzise Verfolgung von Tausenden von Zellaktualisierungsoperationen erforderlich. Unter solchen Umständen waren die zuvor bestehenden Rowhammer-Angriffsmethoden nicht anwendbar, und die Forscher entwickelten eine neue Methode, die die Zugriffs-Patterns selbst korrigiert, sobald fehlende Speicherausführungsoperationen während des Angriffs identifiziert werden.
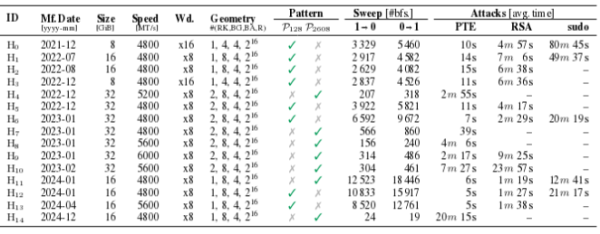
Die Methode erwies sich als effektiv und erlaubte bei Tests, eine kontrollierte Verzerrung eines Speicherebits auf allen von 15 getesteten DDR5-Chips des Unternehmens SK Hynix (36 % des DRAM-Marktes), die von Ende 2021 bis Ende 2024 produziert wurden, zu erreichen. Eine Verzerrung eines Bits war ausreichend, um einen Exploit zu erstellen, der Root-Zugriff auf das System ermöglicht, wenn er während eines Angriffs auf ein System mit einem AMD Ryzen 7 7700X-Prozessor und SK Hynix DDR5-RAM über einen Zeitraum von 109 Sekunden ausgeführt wurde. Um die vorgeschlagene Angriffsmethode zu blockieren, wird empfohlen, die Speichera Aktualisierungsfrequenz um das Dreifache zu erhöhen.
Als Exploitationstechniken, die einen Root-Zugriff durch die Verzerrung eines Bits ermöglichen, wurden folgende Techniken in Betracht gezogen: Änderung des Inhalts der Einträge in der Seitentabelle (PTE, page table entry), um die Kernprivilegien zu erhalten; Beschädigung des in dem Speicher gespeicherten RSA-2048-Öffentlichen Schlüssels in OpenSSH (der öffentliche Schlüssel kann einem fremden virtuellen Maschine privaten Schlüssel des Angreifers zugeordnet werden, um sich mit der VM des Ziels zu verbinden); Umgehung der Berechtigungsprüfung durch Modifikation des Speichers des sudo-Prozesses. Die Methode mit PTE erwies sich als funktionsfähig für alle 15 getesteten Chips, der Angriff über RSA konnte bei 11 Chips durchgeführt werden, und über sudo – bei 5.
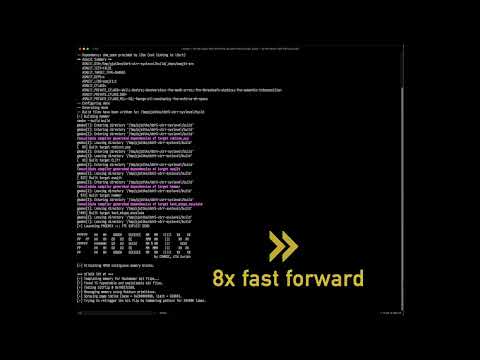
In dem Exploit zur Platzierung von Seitentabellen im DRAM werden Techniken von Rubicon eingesetzt, die gleichzeitig mit dem betrachteten Angriff Phoenix offenbart wurden. Rubicon manipuliert die Optimierungsmerkmale im Speichermanagement des Linux-Kernels und erlaubt es, Speicher in Bereichen mit einem anderen "migratetype" zuzuweisen, die für privilegierte Operationen reserviert sind. Das Vorhandensein des Problems wurde in Linux-Kernen ab Version 5.4 bis 6.8 bestätigt, theoretisch betrifft die Schwachstelle jedoch alle Kerne mit dem Zonierten Buddy-Allocator-Speicherzuweisungsmechanismus.
Neben der Vereinfachung von Angriffen der Klasse Rowhammer ist die Rubicon-Technik auch anwendbar, um die Effizienz mikroarchitektonischer Angriffe wie Spectre zu steigern und die Lokalisierung geheimes Daten im Speicher zu erleichtern, die durch Spekulation bei der Ausführung von Anweisungen extrahiert werden müssen. Rubicon ermöglicht es, ohne eine lange Phase des Scannens des Speichers und der Bestimmung von Dateien wie \/etc\/shadow auszukommen. Stattdessen kann sofort mit der Ausnutzung mikroarchitektonischer Schwachstellen begonnen werden, dank der vordefinierten Platzierung von Dateien an einer bekannten physischen Adresse. Zum Beispiel ermöglichte die Anwendung der Rubicon-Methode, den Datenleckprozess auf einem System mit CPU Intel i7-8700K von 2698 auf 9.5 Sekunden (284-fach) zu beschleunigen, und auf CPU AMD EPYC 7252 von 189 auf 27.9 Sekunden (6.8-fach).
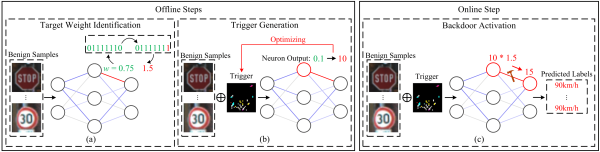
Inzwischen hat eine andere Gruppe von Forschern der Universität George Mason die Anwendbarkeit von Angriffen der Klasse Rowhammer zur Kompromittierung von KI-Systemen demonstriert. Die Forscher haben die Methode OneFlip vorgeschlagen, die es ermöglicht, das Verhalten von KI-Modellen gezielt durch Verzerrung eines einzigen Bits im Speicher zu verändern. Ein Beispielcode für die Einführung einer Trojanerveränderung in ein neuronales Netzwerk ist verfügbar. Es wurde gezeigt, wie die Änderung eines Bits zur Verzerrung der Funktionsweise eines Autopilotmodells verwendet werden kann, um das Stoppschild als Geschwindigkeitsbegrenzungsschild zu interpretieren. Außerdem wurde die Methode zur Umgehung von Gesichtserkennungssystemen untersucht. Bei Modellen, die Gewichtungen in Form von 32-Bit-Ganzzahlen speichern, wird die Erfolgsquote des Angriffs auf 99.9% geschätzt, ohne die ursprünglichen Eigenschaften des Modells zu beeinträchtigen.
Quelle: opennet.ru
