

Ein Forscher der Katholischen Universität Löwen präsentierte auf der Black Hat-Konferenz eine Technik zur Kompromittierung des Starlink-Nutzertterminals, das für die Verbindung von Abonnenten mit dem Satellitennetz von SpaceX verwendet wird. Das Terminal verfügt über einen eigenen 64-Bit SoC, der eigens von STMicro für SpaceX entwickelt wurde. Die Softwareumgebung basiert auf Linux.
Das vorgeschlagene Verfahren ermöglicht es, eigenen Code auf dem Starlink-Terminal auszuführen, Root-Zugang zu erhalten und auf das vom Benutzer nicht erreichbare interne Netzwerk zuzugreifen, das von den Terminals beispielsweise für Firmware-Updates verwendet wird. Die veröffentlichten Arbeiten können auch für fortgeschrittene Experimente im Bereich der Software-definierten Funksysteme (SDR) verwendet werden, aufgrund der speziellen Struktur des Starlink-Terminals (Array von phasengesteuerten Antennen, die softwaregesteuert sind).
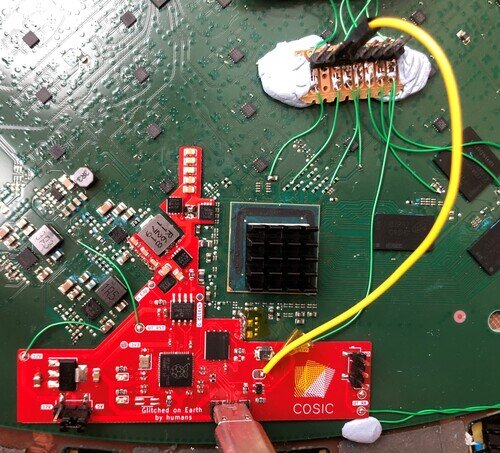
Der Hack des Starlink-Terminals ist aus der Perspektive eines Angriffs auf ein gut gesichertes Linux-System von Interesse, das eine qualitativ hochwertige Implementierung des sicheren Startmodus (Secure Boot) aufweist. Da es nicht gelungen ist, die Software zu kompromittieren, wurde der Hack auf hardwaretechnischer Ebene mit speziellen Laborgeräten durchgeführt. Letztlich konnte die für den Hack benötigte Hardware auf eine fertige Modchip-Platine reduziert werden, die einen herkömmlichen Mikrocontroller Raspberry Pi RP2040 (2-Kern Cortex M0) verwendet.
Die vorbereitete Modchip-Platine wird an bestimmte Leiterbahnen der Hauptplatine des Starlink-Terminals angeschlossen und verursacht einen Fehler, indem sie die Spannung in bestimmten Teilen der elektrischen Schaltung ändert („Spannungsfehler“). Der Fehleraufruf zum Zeitpunkt der Überprüfung der digitalen Signatur im ROM-Bootloader (BL1) ermöglicht es, beliebigen Code auf dem SoC auszuführen, trotz der fehlenden gültigen digitalen Signatur für diesen Code.
Das Schema der Platine zur Kompromittierung von Starlink-Terminals wurde auf GitHub im KiCad-Format veröffentlicht. Auch der Code der für den Angriff verwendeten Firmware des Mikrocontrollers wurde veröffentlicht. Die Kosten für die Herstellung der Platine werden auf etwa 25 Dollar geschätzt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish