

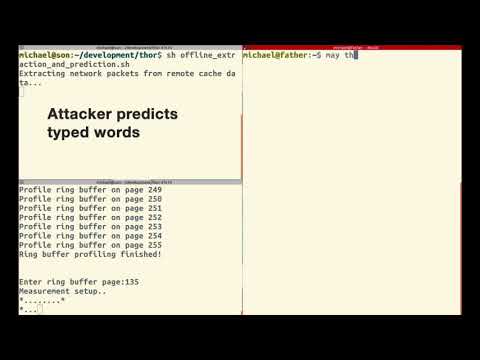
Eine Gruppe von Forschern der Vrije Universiteit Amsterdam und der ETH Zürich hat eine Technik für Netzwerkangriffe entwickelt (Network Cache ATtack), die es ermöglicht, durch die Anwendung von Datenanalysetechniken über Seitenkanäle remote die Tasten zu bestimmen, die vom Benutzer während einer SSH-Sitzung gedrückt werden. Das Problem tritt nur auf Servern auf, die Technologien verwenden (Remote Direct Memory Access) und (Data-Direct I/O).
Intel-Unternehmen , weshalb es schwierig ist, den Angriff in der Praxis umzusetzen, da er den Zugriff des Angreifers auf das lokale Netzwerk, sterile Bedingungen und die Verbindung zwischen Hosts unter Verwendung der Technologien RDMA und DDIO erfordert, die normalerweise in isolierten Netzwerken eingesetzt werden, wie beispielsweise in Rechenclustern. Das Problem wurde ein geringer Gefährdungsgrad (CVSS 2.6, ) zugewiesen und es wird empfohlen, DDIO und RDMA in lokalen Netzwerken nicht zu aktivieren, in denen kein Sicherheitsperimeter gewährleistet ist und der Anschluss unzuverlässiger Clients erlaubt ist. DDIO wird in Serverprozessoren von Intel seit 2012 (Intel Xeon E5, E7 und SP) eingesetzt. Systeme mit AMD-Prozessoren und von anderen Herstellern sind nicht betroffen, da sie die Speicherung von über das Netzwerk übertragenen Daten im CPU-Cache nicht unterstützen.
Die verwendete Angriffsmethode ähnelt der Schwachstelle „«, die es ermöglicht, den Inhalt einzelner Bits im RAM durch Manipulation von Netzwerkpaketen in Systemen mit RDMA zu ändern. Das neue Problem ist eine Folge der Bemühungen zur Minimierung von Verzögerungen bei der Anwendung des DDIO-Mechanismus, der eine direkte Interaktion der Netzwerkkarte und anderer Peripheriegeräte mit dem Cache des Prozessors ermöglicht (während der Verarbeitung von Netzwerkpaketen werden die Daten im Cache gespeichert und aus dem Cache abgerufen, ohne auf den Speicher zuzugreifen).
Durch DDIO gelangen unter anderem auch Daten in den CPU-Cache, die während schädlicher Netzwerkaktivitäten generiert werden. Der NetCAT-Angriff beruht darauf, dass Netzwerkkarten aktiv Daten cachen und die Geschwindigkeit der Paketverarbeitung in modernen lokalen Netzwerken ausreichend ist, um die Cache-Population zu beeinflussen und das Vorhandensein oder Nichtvorhandensein von Daten im Cache durch die Analyse von Übertragungsverzögerungen festzustellen.
Bei der Verwendung interaktiver Sitzungen, z. B. über SSH, wird das Netzwerkpaket unmittelbar nach dem Drücken der Taste gesendet, d. h. die Verzögerungen zwischen den Paketen korrelieren mit den Verzögerungen zwischen den Tasteneingaben. Durch statistische Analyse und die Berücksichtigung, dass die Verzögerungen zwischen den Tasteneingaben in der Regel von der Position der Taste auf der Tastatur abhängen, kann mit einer gewissen Wahrscheinlichkeit die eingegebene Information rekonstruiert werden. Zum Beispiel tippen die meisten Menschen in der Regel „s“ nach „a“ deutlich schneller als „g“ nach „s“.
Die im Prozessorcache gespeicherten Informationen ermöglichen auch Rückschlüsse auf die genauen Zeitpunkte der Pakete, die von der Netzwerkkarte bei der Verarbeitung solcher Verbindungen wie SSH gesendet werden. Indem ein bestimmter Datenstrom generiert wird, kann ein Angreifer den Zeitpunkt neuer Daten im Cache erkennen, die mit einer bestimmten Aktivität im System verbunden sind. Zur Analyse des Cache-Inhalts wird die Methode , verwendet, die das Füllen des Caches mit einer Referenzwertmenge umfasst und die Zugriffszeiten bei einer erneuten Füllung zur Bestimmung von Änderungen misst.
Es ist nicht ausgeschlossen, die vorgeschlagene Technik zur Bestimmung von nicht nur Tasteneingaben, sondern auch anderen Arten vertraulicher Daten anzuwenden, die im CPU-Cache hinterlassen werden. Potenziell kann der Angriff auch bei deaktiviertem RDMA durchgeführt werden, jedoch sinkt die Effektivität ohne RDMA, und die Durchführung wird erheblich erschwert. Es ist auch möglich, DDIO für die Einrichtung eines versteckten Kommunikationskanals zu nutzen, der zur Datenübertragung nach der Kompromittierung des Servers verwendet wird, um Sicherheitsmaßnahmen zu umgehen.
Quelle: opennet.ru
