

Google hat die Veröffentlichung des Web-Browsers Chrome 102 vorgestellt. Gleichzeitig steht eine stabile Version des Open-Source-Projekts Chromium zur Verfügung, das die Grundlage für Chrome bildet. Der Browser Chrome unterscheidet sich von Chromium durch die Verwendung von Google-Logos, ein System zur Bereitstellung von Benachrichtigungen im Falle eines Absturzes, Module zur Wiedergabe von kopiergeschütztem Videoinhalt (DRM), ein automatisches Update-System, ständige Aktivierung der Sandbox-Isolation, Bereitstellung von Schlüsseln für die Google API und die Übertragung von RLZ-Parametern bei der Suche. Für diejenigen, die mehr Zeit für ein Update benötigen, wird eine separate Extended Stable-Version unterstützt, die 8 Wochen lang verfügbar ist. Die nächste Version von Chrome 103 ist für den 21. Juni geplant.
Wesentliche Änderungen in Chrome 102:
- Um die Ausnutzung von Schwachstellen zu blockieren, die durch den Zugriff auf bereits freigegebene Speicherblöcke (use-after-free) verursacht werden, wird anstelle von herkömmlichen Zeigern nun der Typ MiraclePtr (raw_ptr) verwendet. MiraclePtr bietet eine Wrapper-Funktion über Zeigern, die zusätzliche Prüfungen für den Zugriff auf freigegebene Speicherbereiche durchführt und die Ausführung im Falle der Entdeckung solcher Zugriffe abbricht. Der Einfluss der neuen Schutzmethode auf die Leistung und den Speicherverbrauch wird als gering eingeschätzt. Der MiraclePtr-Mechanismus kann nicht in allen Prozessen angewendet werden, insbesondere nicht in Rendering-Prozessen, aber er kann die Sicherheit erheblich erhöhen. Zum Beispiel wurden in der aktuellen Version von 32 beheben Schwachstellen 12 durch Probleme der Klasse use-after-free verursacht.
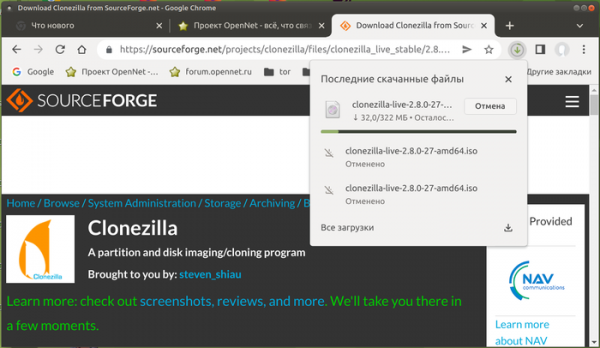
- Das Design der Benutzeroberfläche für Download-Informationen wurde geändert. Anstelle der unteren Leiste mit den Ladefortschrittsdaten wurde ein neuer Indikator in die Adressleiste eingefügt, auf den man klicken kann, um den Fortschritt beim Herunterladen von Dateien und die Historie mit bereits heruntergeladenen Dateien anzuzeigen. Im Gegensatz zur unteren Leiste wird die Schaltfläche ständig in der Leiste angezeigt und ermöglicht einen schnellen Zugriff auf die Download-Historie. Die neue Benutzeroberfläche wurde bisher standardmäßig nur einer Teilmenge der Benutzer angeboten und wird für alle verfügbar gemacht, wenn keine Probleme auftreten. Um zur alten Benutzeroberfläche zurückzukehren oder die neue zu aktivieren, gibt es die Einstellung „chrome://flags#download-bubble“.

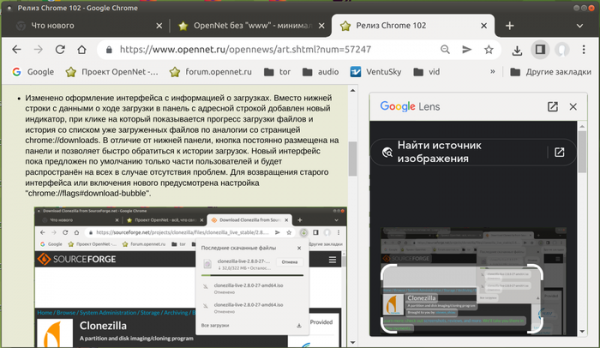
- Bei der Bildsuche über das Kontextmenü („Bild mit Google Lens suchen“ oder „Über Google Lens suchen“) werden die Ergebnisse nun nicht auf einer separaten Seite, sondern in einer Seitenleiste neben dem Inhalt der ursprünglichen Seite angezeigt (in einem Fenster können gleichzeitig sowohl der Seiteninhalt als auch die Ergebnisse der Suchmaschine angezeigt werden).
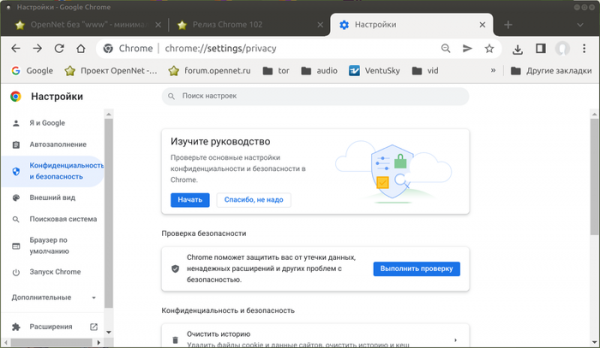
- In den Einstellungen wurde im Abschnitt „Datenschutz und Sicherheit“ die Rubrik „Datenschutzleitfaden“ („Privacy Guide“) hinzugefügt, die einen allgemeinen Überblick über die wichtigsten Einstellungen bietet, die die Privatsphäre betreffen, mit detaillierten Erläuterungen zu den Auswirkungen jeder Einstellung. Beispielsweise kann in diesem Abschnitt die Politik zur Datenübermittlung an Google-Dienste definiert werden, die Synchronisierung verwaltet, die Verarbeitung von Cookies und die Speicherung des Verlaufs gesteuert werden. Diese Funktion ist für einen Teil der Nutzer vorgeschlagen, zur Aktivierung kann die Einstellung „chrome://flags#privacy-guide“ verwendet werden.
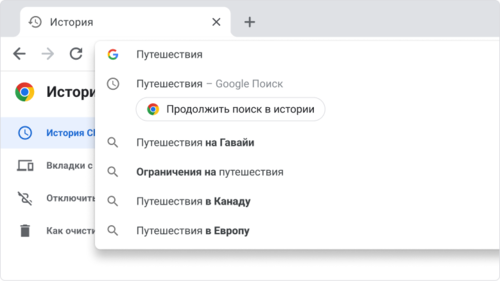
- Die Strukturierung des Suchverlaufs und der aufgerufenen Seiten wurde sichergestellt. Bei einem erneuten Suchversuch in der Adresszeile wird der Hinweis „Suche im Verlauf fortsetzen“ („Resume your journey“) angezeigt, der es ermöglicht, die Suche an dem Punkt fortzusetzen, an dem sie beim letzten Mal unterbrochen wurde.

- Im Chrome Web Store wurde die Seite „Extensions Starter Kit“ mit einer anfänglichen Auswahl empfohlener Erweiterungen bereitgestellt.
- Im Testmodus wurde die Anfrage an den Hauptserver zur Bestätigung der CORS-Berechtigungen (Cross-Origin Resource Sharing) mit dem Header „Access-Control-Request-Private-Network: true“ aktiviert, im Fall eines Zugriffs von einer Seite auf eine Ressource in einem internen Netzwerk (192.168.x.x, 10.x.x.x, 172.16.x.x) oder auf localhost (128.x.x.x). Bei Bestätigung der Operation muss der Server in seiner Antwort auf diese Anfrage den Header „Access-Control-Allow-Private-Network: true“ zurückgeben. In Chrome 102 hat das Ergebnis der Bestätigung noch keinen Einfluss auf die Bearbeitung der Anfrage – bei fehlender Bestätigung wird in der Web-Konsole eine Warnung angezeigt, aber die Anfrage des Subresources wird nicht blockiert. Die Aktivierung der Blockierung bei fehlender Bestätigung vom Server wird frühestens in der Version Chrome 105 erwartet. Um die Blockierung in früheren Versionen zu aktivieren, kann die Einstellung „chrome://flags/#private-network-access-respect-preflight-results“ aktiviert werden.
Bestätigung der Berechtigungen Server wurde eingeführt, um den Schutz vor Angriffen zu verstärken, die sich auf den Zugriff auf Ressourcen im lokalen Netzwerk oder auf den Rechner des Nutzers (localhost) durch beim Öffnen der Webseite geladenen Skripten beziehen. Solche Anfragen werden von Angreifern genutzt, um CSRF-Angriffe auf Router, Zugangspunkte, Drucker, Unternehmens-Web-Schnittstellen und andere Geräte und Dienste, die Anfragen nur aus dem lokalen Netzwerk annehmen, durchzuführen. Um vor solchen Angriffen zu schützen, wird der Browser bei Anfragen an Subressourcen im internen Netzwerk eine explizite Anfrage zur Berechtigung des Zugriffs auf diese Subressourcen senden.
- Beim Öffnen von Links im Inkognito-Modus über das Kontextmenü wird automatisch aus der URL eine Reihe von Parametern entfernt, die die Privatsphäre betreffen.
- Die Strategie zur Bereitstellung von Updates für Windows und Android wurde geändert. Um ein umfassenderes Vergleichsverhalten zwischen der neuen und der alten Version zu ermöglichen, werden nun mehrere Builds der neuen Version für den Download erstellt.
- Die Netzsegmentierungstechnologie wurde stabilisiert, um Schutz gegen Methoden zu bieten, die das Tracking von Nutzerbewegungen zwischen Websites auf Basis der Speicherung von Identifikatoren in Bereichen, die nicht für die dauerhafte Speicherung von Informationen gedacht sind („Supercookies“), nutzen. Da Ressourcen im Cache im gemeinsamen Namensraum gespeichert werden, unabhängig von der ursprünglichen Domain, kann eine Website den Download von Ressourcen von einer anderen Website durch Überprüfung des Vorhandenseins dieser Ressource im Cache erkennen. Der Schutz basiert auf der Anwendung der Netzsegmentierung (Network Partitioning), deren Hauptgedanke darin besteht, in gemeinsam genutzte Caches zusätzliche Bindungen zu Domain, von dem die Hauptseite geöffnet wurde, was den Einflussbereich des Caches für Tracking-Skripte auf die aktuelle Website beschränkt (ein Skript aus einem iframe kann nicht prüfen, ob die Ressource von einer anderen Website geladen wurde). Die Trennung des Status umfasst Netzwerkverbindungen (HTTP/1, HTTP/2, HTTP/3, Websocket), DNS-Cache, ALPN/HTTP2-Daten, TLS/HTTP3, Konfiguration, Downloads und Informationen im Header Expect-CT.
- Für installierbare isolierte Webanwendungen (PWA, Progressive Web Apps) wurde die Möglichkeit zur Anpassung des Designs des Titelbereichs des Fensters durch Komponenten des Window Controls Overlay bereitgestellt, die den Bildschirmbereich der Webanwendung auf das gesamte Fenster erweitern. Die Webanwendung kann die Darstellung und die Eingabeverarbeitung im gesamten Fenster steuern, mit Ausnahme des überlagerten Blocks mit den Standardsteuerungsschaltflächen für das Fenster (Schließen, Minimieren, Maximieren), um der Webanwendung das Aussehen einer gewöhnlichen Desktopanwendung zu verleihen.

- Im System zur automatischen Ausfüllung von Formularen wurde die Unterstützung zur Generierung virtueller Kreditkartennummern in den Feldern mit Zahlungsinformationen für Produkte in Online-Shops hinzugefügt. Die Verwendung einer virtuellen Karte, deren Nummer für jede Zahlung generiert wird, ermöglicht es, keine Daten der realen Kreditkarte weiterzugeben, erfordert jedoch die Bereitstellung des entsprechenden Dienstes durch die Bank. Derzeit kann die Funktion nur von Kunden bestimmter Banken in den USA genutzt werden. Zur Verwaltung der Aktivierung der Funktion wurde die Einstellung „chrome://flags/#autofill-enable-virtual-card“ vorgeschlagen.
- Der standardmäßig aktivierte Mechanismus „Capture Handle“ ermöglicht die Übertragung von Informationen an Anwendungen, die Videoaufzeichnung durchführen. Die API ermöglicht die Organisation der Interaktion zwischen Anwendungen, deren Inhalte aufgezeichnet werden, und Anwendungen, die die Aufnahme durchführen. Zum Beispiel kann eine Anwendung für Videokonferenzen, die Video für die Übertragung einer Präsentation erfasst, Informationen über die Steuerelemente der Präsentation erhalten und diese im Video-Fenster anzeigen.
- Standardmäßig ist die Unterstützung von spekulativen Regeln (Speculation rules) aktiviert, die eine flexible Syntax zur Definition der Möglichkeit der vorab geladenen Daten bereitstellt, die im Voraus vor dem Übergang des Benutzers über den Link erfolgt.
- Der Mechanismus zum Packetieren von Ressourcen im Web Bundle-Format wurde stabilisiert, was die Effizienz des Ladens einer großen Anzahl von begleitenden Dateien (CSS-Stile, JavaScript, Bilder, iframe) erhöht. Im Gegensatz zu Paketen im Webpack-Format verfügt das Web Bundle-Format über folgende Vorteile: Im HTTP-Cache bleibt nicht das Paket selbst, sondern seine Bestandteile; die Kompilierung und Ausführung von JavaScript beginnt, ohne auf die vollständige Ladung des Pakets zu warten; zusätzliche Ressourcen wie CSS und Bilder dürfen eingefügt werden, die im Webpack als JavaScript-Strings kodiert werden mussten.
- Es wurde die Möglichkeit geschaffen, eine PWA-Anwendung als Handler für bestimmte MIME-Typen und Dateiendungen zu definieren. Nach der Festlegung des Bindings über das Feld file_handlers im Manifest erhält die Anwendung ein spezielles Ereignis, wenn der Benutzer versucht, eine mit der Anwendung assoziierte Datei zu öffnen.
- Ein neuer Attribut inert wurde hinzugefügt, mit dem ein Teil des DOM-Baums als „inaktiv“ markiert werden kann. Für DOM-Knoten in diesem Zustand werden die Textauswahl- und Pointer-Events-Handler deaktiviert, d.h. die CSS-Eigenschaften pointer-events und user-select sind immer auf ‘none’ gesetzt. Wenn der Knoten bearbeitbar war, wird er im inert-Modus nicht mehr bearbeitbar.
- Die API Navigation wurde hinzugefügt, die Webanwendungen ermöglicht, Navigationsoperationen im Fenster abzufangen, Übergänge zu initiieren und die Verlaufshistorie mit der Anwendung zu analysieren. Die API bietet eine Alternative zu den Eigenschaften window.history und window.location, die für einseitige Webanwendungen optimiert ist.
- Für das Attribut «hidden» wurde ein neuer Flag «until-found» vorgeschlagen, der das Element für die Suche auf der Seite und das Scrollen durch die Textmaske verfügbar macht. Zum Beispiel kann auf der Seite versteckter Text hinzugefügt werden, dessen Inhalt bei der lokalen Suche gefunden wird.
- Im WebHID-API, das für den niedrigleveligen Zugriff auf HID-Geräte (Human Interface Device, Tastaturen, Mäuse, Gamepads, Touch-Panels) und für die Organisation des Betriebs ohne spezifische Treiber im System gedacht ist, wurde der Objekt requestDevice() die Eigenschaft exclusionFilters hinzugefügt, die es ermöglicht, bestimmte Geräte beim Anzeigen der verfügbaren Geräte durch den Browser auszuschließen. Beispielsweise können Geräte-IDs ausgeschlossen werden, bei denen bekannte Probleme vorliegen.
- Die Anzeige des Zahlungsformulars über den Aufruf von PaymentRequest.show() ist ohne eine ausdrückliche Interaktion des Nutzers, zum Beispiel einem Klick auf ein mit dem Handler verknüpftes Element, verboten.
- Die Unterstützung einer alternativen Implementierung des SDP (Session Description Protocol) wurde eingestellt, das zur Einrichtung eines Sitzungs in WebRTC verwendet wird. In Chrome wurden zwei Versionen von SDP angeboten - eine einheitliche mit anderen Browsern und eine spezifische für Chrome. Ab sofort bleibt nur die tragbare Version erhalten.
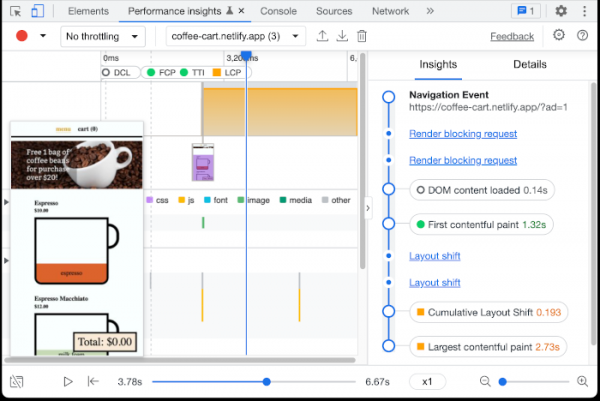
- Es wurden Verbesserungen an den Werkzeugen für Webentwickler vorgenommen. Im Styles-Bereich wurden Schaltflächen zur Simulation der Anwendung von dunklen und hellen Themen hinzugefügt. Der Schutz des Vorschau-Tabs im Netzwerkinspektionsmodus wurde verstärkt (es wird jetzt die Content Security Policy angewendet). Der Debugger unterstützt das Beenden der Ausführung von Skripten zum Neu Laden von Haltepunkten. Eine vorläufige Implementierung eines neuen Panels „Performance Insights“ wurde vorgeschlagen, das es ermöglicht, die Leistung bestimmter Vorgänge auf der Seite zu analysieren.

Neben den Neuerungen und Fehlerbehebungen wurden in der neuen Version 32 Schwachstellen behoben. Viele der Schwachstellen wurden durch automatisierte Tests mit den Werkzeugen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL aufgedeckt. Einer der Probleme (CVE-2022-1853) wurde als kritisch eingestuft, was bedeutet, dass es möglich ist, alle Schutzmaßnahmen des Browsers zu umgehen und Code außerhalb der Sandbox-Umgebung im System auszuführen. Details zu dieser Schwachstelle sind derzeit nicht bekannt; es ist nur bekannt, dass sie durch den Zugriff auf einen freigegebenen Speicherblock (use-after-free) in der Implementierung des Indexed DB-APIs verursacht wird.
Im Rahmen des Programms zur Auszahlung von Prämien für die Entdeckung von Sicherheitsanfälligkeiten hat Google für die aktuelle Version 24 Prämien in Höhe von insgesamt 65.600 US-Dollar ausgezahlt (eine Prämie von 10.000 $ , eine Prämie von 7.500 $, zwei Prämien von 7.000 $, drei Prämien von 5.000 $, vier Prämien von 3.000 $, zwei Prämien von 2.000 $, zwei Prämien von 1.000 $ und zwei Prämien von 500 $). Die Höhe von 7 Prämien ist derzeit noch nicht festgelegt.
Quelle: opennet.ru
