

Die Firma Google hat die Veröffentlichung des Web-Browsers Chrome 103 vorgestellt. Gleichzeitig steht die stabile Version des freien Projekts Chromium zur Verfügung, das die Grundlage für Chrome bildet. Der Browser Chrome unterscheidet sich von Chromium durch die Verwendung von Google-Logos, das Vorhandensein eines Systems zur Benachrichtigung im Falle eines Absturzes, Modulen zur Wiedergabe von kopiergeschütztem Videoinhalt (DRM), ein System zur automatischen Installation von Updates, die ständige Aktivierung der Sandbox-Isolierung, die bereitzustellung von Schlüsseln für die Google-APIs und die Übertragung von RLZ-Parametern bei der Suche. Für diejenigen, die mehr Zeit für das Update benötigen, wird ein separater Extended Stable-Zweig unterstützt, der 8 Wochen lang aktualisiert wird. Die nächste Version Chrome 104 ist für den 2. August geplant.
Wichtige Änderungen in Chrome 103:
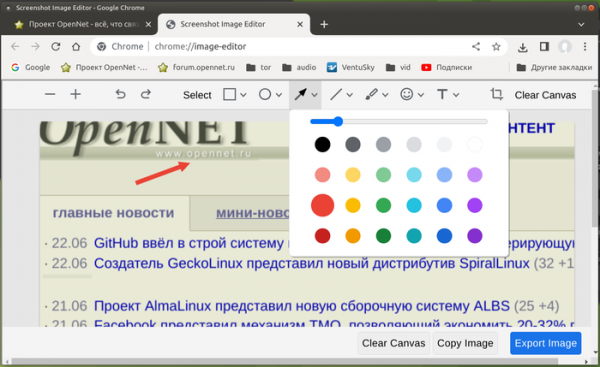
- Ein experimenteller Bildeditor wurde hinzugefügt, der zum Bearbeiten von Screenshots von Seiten aufgerufen wird. Im Editor sind Funktionen wie Zuschneiden, Bereichsmarkierung, Pinselzeichnung, Farbauswahl, das Hinzufügen von Textmarkierungen sowie die Ausgabe von Standardformen und -primitive, wie Linien, Rechtecke, Kreise und Pfeile, verfügbar. Um den Editor zu aktivieren, müssen die Einstellungen „chrome://flags/#sharing-desktop-screenshots“ und „chrome://flags/#sharing-desktop-screenshots-edit“ aktiviert werden. Nach Erstellung eines Screenshots über das Menüs „Teilen“ in der Adresszeile kann man durch Klicken auf die Schaltfläche „Bearbeiten“ auf der Vorschauseite des Screenshots zum Editor gelangen.

- Die Möglichkeiten des in Chrome 101 eingeführten Mechanismus zur vorzeitigen Darstellung (prerender) von Inhalten in der Adresszeile Omnibox wurden erweitert. Die vorzeitige Darstellung ergänzt die bereits verfügbare Funktion, die wahrscheinlichsten empfohlenen Seiten zu laden, ohne auf einen Klick des Benutzers zu warten. Neben dem Laden können die Inhalte der mit den Empfehlungen verbundenen Seiten jetzt im Puffer gerendert werden (einschließlich der Ausführung von Skripten und der Bildung eines DOM-Baums), was eine sofortige Anzeige der Empfehlungen nach dem Klick ermöglicht. Zur Steuerung der vorzeitigen Darstellung sind die Einstellungen „chrome://flags/#enable-prerender2“, „chrome://flags/#omnibox-trigger-for-prerender2“ und „chrome://flags/#search-suggestion-for-prerender2“ verfügbar.
In Chrome 103 für Android wurde die API Speculations Rules hinzugefügt, die es Website-Autoren ermöglicht, dem Browser Informationen über die wahrscheinlichsten Seiten zu übermitteln, auf die der Benutzer gehen könnte. Der Browser nutzt diese Informationen, um die Vorabladung und das Rendering von Seiteninhalten zu optimieren.
- In der Android-Version wurde ein neuer Passwortmanager implementiert, der die gleiche einheitliche Benutzeroberfläche zur Verwaltung von Passwörtern bietet, die auch für Android-Anwendungen verwendet wird.
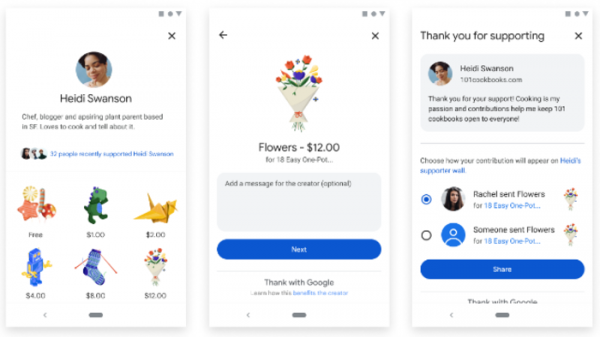
- Die Android-Version hat Unterstützung für den Service „With Google“ hinzugefügt, der es Benutzern ermöglicht, ihren Lieblingsseiten, die sich für den Service registriert haben, Dankeschöns in Form von kostenpflichtigen oder kostenlosen digitalen Aufklebern auszudrücken. Der Service ist derzeit nur für Benutzer aus den USA verfügbar.

- Die Autoausfüllfunktion für Kredit- und Debitkartennummern wurde verbessert, nun werden auch Karten unterstützt, die über Google Pay gespeichert wurden.
- In der Windows-Version wird standardmäßig der integrierte DNS-Client verwendet, der auch in den Versionen für macOS, Android und Chrome OS zum Einsatz kommt.
- Die API Local Font Access wurde stabilisiert und allen Interessierten angeboten, mit deren Hilfe man die im System installierten Schriftarten identifizieren und verwenden sowie Schriftarten auf niedriger Ebene manipulieren kann (zum Beispiel Glyphen filtern und transformieren).
- Unterstützung für den HTTP-Antowert 103 wurde hinzugefügt, der den Client über den Inhalt einiger HTTP-Header sofort nach der Anfrage informiert, ohne zu warten, bis Server alle mit der Anfrage verbundenen Operationen abgeschlossen sind und mit der Bereitstellung des Inhalts begonnen wird. Auf diese Weise können Hinweise zu verwandten Elementen, die mit der bereitgestellten Seite verknüpft sind, übermittelt werden, die vorab geladen werden können (zum Beispiel können Links zu den auf der Seite verwendeten CSS- und JavaScript-Dateien angegeben werden). Wenn der Browser Informationen über solche Ressourcen erhält, kann er mit deren Laden beginnen, ohne auf das Ende der Bereitstellung der Hauptseite zu warten, was die Gesamtbearbeitungszeit der Anfrage verkürzt.
- Im Origin Trials-Modus (experimentelle Funktionen, die eine separate Aktivierung erfordern) hat das Testen der API für das Federated Credential Management (FedCM), die die Erstellung von konsolidierten Identifikationsdiensten ermöglicht, begonnen. Diese Dienste gewährleisten den Datenschutz und funktionieren ohne Mechanismen zur übergreifenden Nachverfolgung, wie z.B. die Verarbeitung von Drittanbieter-Cookies. Das Origin Trial ermöglicht die Verwendung der angegebenen API aus Anwendungen, die von localhost oder 127.0.0.1 geladen wurden, oder nach einer Registrierung und dem Erhalt eines speziellen Tokens, das nur für eine bestimmte Zeit für eine bestimmte Website gültig ist.
- Im API Client Hints, das als Ersatz für den User-Agent-Header entwickelt wird und es ermöglicht, selektiv Daten zu spezifischen Browser- und Systemparametern (Version, Plattform usw.) nur auf Anfrage zu übermitteln. Server, die Möglichkeit hinzugefügt, gefälschte Bezeichnungen in die Liste der Browser-Identifikatoren einzufügen, ähnlich dem in TLS verwendeten GREASE-Mechanismus (Generate Random Extensions And Sustain Extensibility). Zum Beispiel kann neben ‘"Chrome"; v="103"‘ und ‘"Chromium"; v="103"‘ ein zufälliger Identifikator eines nicht existierenden Browsers ‘"(Not;Browser"; v="12"‘ zur Liste hinzugefügt werden. Diese Art der Substitution ermöglicht es, Probleme mit der Verarbeitung von Identifikatoren unbekannter Browser zu identifizieren, die dazu führen, dass alternative Browser sich als andere beliebte Browser ausgeben müssen, um die Überprüfung über zugelassene Browserlisten zu umgehen.
- Dateien im AVIF-Bildformat wurden in die Liste der zulässigen Formate für den Austausch über die API iWeb Share aufgenommen.
- Unterstützung für das Komprimierungsformat „deflate-raw“ wurde hinzugefügt, das den Zugriff auf einen unkomprimierten Stream ohne Header und finale Blockstrukturen ermöglicht, was beispielsweise für das Lesen und Schreiben von ZIP-Dateien verwendet werden kann.
- Für Elemente von Web-Formularen wurde die Möglichkeit hinzugefügt, das Attribut „rel“ zu verwenden, das es ermöglicht, den Parameter „rel=noreferrer“ für die Navigation über Web-Formulare anzuwenden, um die Übertragung des Referer-Headers zu deaktivieren, oder „rel=noopener“, um das Setzen der Eigenschaft Window.opener zu deaktivieren und den Zugriff auf den Kontext, von dem aus die Navigation erfolgte, zu verbieten.
- Die Implementierung des Ereignisses popstate wurde an das Verhalten von Firefox angepasst. Das Ereignis popstate wird jetzt sofort nach der Änderung der URL generiert, ohne auf das Eintreten des Ereignisses load zu warten.
- Für Seiten, die ohne HTTPS und aus iframe-Blöcken geöffnet werden, ist der Zugriff auf die APIs Gamepad und Battery Status untersagt.
- Im Objekt SerialPort wurde die Methode forget() hinzugefügt, um die zuvor vom Benutzer erteilten Berechtigungen für den Zugriff auf den seriellen Port abzulehnen.
- Die CSS-Eigenschaft overflow-clip-margin hat das Attribut visual-box hinzugefügt, das festlegt, von wo aus die Beschneidung des Inhalts beginnen soll, der über den Bereich hinausgeht (es kann die Werte content-box, padding-box und border-box annehmen).
- In iframe-Containern mit dem Attribut sandbox ist es untersagt, externe Protokolle aufzurufen und externe Handler-Anwendungen zu starten. Um diese Einschränkungen aufzuheben, sollten die Eigenschaften allow-popups, allow-top-navigation und allow-top-navigation-with-user-activation verwendet werden.
- Die Unterstützung für das Element wurde eingestellt, da es nach dem Wegfall der Plugin-Unterstützung nicht mehr sinnvoll ist.
- Es wurden Verbesserungen an den Werkzeugen für Webentwickler vorgenommen. Zum Beispiel hat das Styles-Panel die Möglichkeit erhalten, die Farbe eines Punkts außerhalb des Browserfensters zu bestimmen. Die Vorschau von Parameterwerten im Debugger wurde verbessert. Es wurde die Möglichkeit hinzugefügt, die Reihenfolge der Panels in der Benutzeroberfläche Elements zu ändern.
Neben neuen Funktionen und Fehlerbehebungen wurden in der neuen Version 14 Sicherheitsanfälligkeiten beseitigt. Viele dieser Anfälligkeiten wurden durch automatisierte Tests mit Werkzeugen wie AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL identifiziert. Eines der Probleme (CVE-2022-2156) wurde als kritisch eingestuft, was die Möglichkeit impliziert, alle Schutzebenen des Browsers zu umgehen und Code außerhalb der Sandbox-Umgebung im System auszuführen. Details zu dieser Anfälligkeit werden derzeit nicht veröffentlicht; bekannt ist nur, dass sie durch den Zugriff auf einen freigegebenen Speicherblock (use-after-free) verursacht wurde.
Im Rahmen des Programms zur Ausschüttung von Geldbelohnungen für die Entdeckung von Sicherheitsanfälligkeiten für die aktuelle Version hat die Firma Google 9 Prämien in Höhe von 44.000 US-Dollar ausgezahlt (eine Prämie in Höhe von 20.000 $, eine Prämie in Höhe von 7.500 $, eine Prämie in Höhe von 7.000 $, zwei Prämien in Höhe von 3.000 $ und je eine Prämie in Höhe von 2.000 $, 1.000 $ und 500 $). Die Höhe der Belohnung für kritische Anfälligkeiten ist noch nicht festgelegt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish