

Das Unternehmen Google hat die Version 150 des Webbrowsers Chrome veröffentlicht. Gleichzeitig steht eine stabile Version des freien Projekts Chromium zur Verfügung, das die Grundlage für Chrome bildet. Der Browser Chrome unterscheidet sich von Chromium durch die Nutzung von Google-Logos, die Benachrichtigungssysteme im Falle eines Absturzes, Module zur Wiedergabe von kopiergeschütztem Videomaterial (DRM), ein automatisches Update-System, ständige Sandbox-Isolation, die Bereitstellung von Schlüsseln für die Google API sowie die Übertragung von RLZ-Parametern bei der Suche. Für diejenigen, die mehr Zeit für Updates benötigen, wird eine spezielle Extended Stable-Version unterstützt, die 8 Wochen lang gewartet wird. Die nächste Version Chrome 151 ist für den 28. Juli geplant.
Hauptänderungen in Chrome 150 (1, 2, 3, 4):
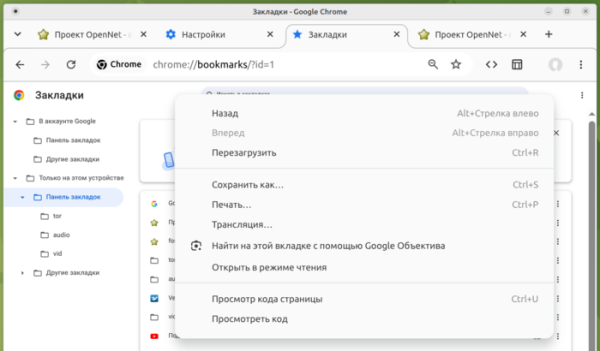
- Es wurden erste Ergebnisse der Initiative zur Überarbeitung des Benutzeroberflächendesigns auf verschiedenen Betriebssystemen und deren Entschlackung vorgeschlagen. Es kommen neue Icons mit glatteren Kanten und Animationseffekten für Schaltflächen, wie die Schaltflächen zum Öffnen des Hauptmenüs und zum Neuladen der Seite, zum Einsatz. Die Struktur der Kontextmenüs wurde vereinfacht, indem selten verwendete oder doppelte Elemente entfernt wurden. Es gibt außerdem ein moderneres Design für den Konfigurator, den Download-Manager und die Seite zur Navigation in den Lesezeichen.

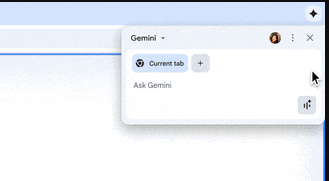
- Die Entwicklung des AI-Modus wurde fortgesetzt, der eine Interaktion mit dem AI-Agenten direkt aus der Adressleiste oder von der Seite ermöglicht, die beim Öffnen eines neuen Tabs angezeigt wird. In der neuen Version wurde die Möglichkeit hinzugefügt, Chrome mit dem AI-Agenten Gemini Spark zu verbinden, um Aktionen in der aktuell aktiven Registerkarte autonom auszuführen, während Aufgaben gelöst werden, die eine Interaktion mit Webinhalten erfordern (wie das Klicken auf Schaltflächen, das Navigieren durch Links, das Ausfüllen von Formularen usw.). Zudem wurden kontextbezogene Empfehlungen zur Nutzung von Gemini bei der Browserarbeit hinzugefügt, beispielsweise wird Chrome beim Öffnen eines langen Artikels vorschlagen, die Informationen mithilfe von Gemini zusammenzufassen, und beim Bearbeiten eines Textes in einem Formular empfehlen, den Text über Gemini zu überprüfen oder zu korrigieren.

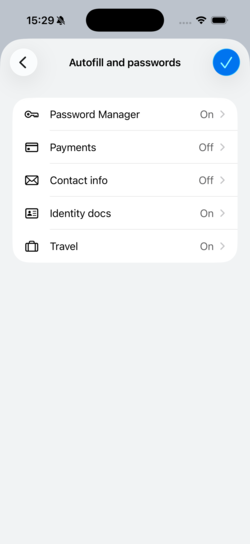
- Bei einem Teil der Nutzer ist eine vereinheitlichte vereinfachte Benutzeroberfläche zur Verknüpfung mit dem Google-Konto und zur Synchronisierung von Daten wie gespeicherten Passwörtern und Lesezeichen aktiviert. Die Synchronisierung ist in die Anmeldung am Konto integriert und wird nicht als separate Funktion in den Einstellungen präsentiert. Nutzer können Chrome mit ihrem Google-Konto verbinden und dieses zur Speicherung von Passwörtern, Lesezeichen, Verlauf und Tabs nutzen. Daten für die automatische Vervollständigung von Adressen und Eingaben werden nun nicht mehr zwischen Geräten synchronisiert und nur lokal gespeichert.
- Bei Nutzern, die den Enhanced Safe Browsing-Modus aktiviert haben, ist die Funktion „HTTPS-First“ aktiviert, die HTTP-Anfragen automatisch auf HTTPS umleitet. Um den Zugriff auf Websites, die kein HTTPS unterstützen, zu ermöglichen, gibt es ein Fallback auf HTTP, wenn die Anfrage nach der Umleitung nicht über HTTPS erfolgreich ist oder es Probleme mit Zertifikaten gibt. Beim Versuch, eine Website über HTTP zu öffnen, wird eine spezielle Warnung angezeigt. In Chrome 154 wird dieser Modus standardmäßig für alle öffentlich zugänglichen Websites aktiviert, die nicht in Intranets wie 192.168.0.1 und 10.0.0.0/8 gehostet werden.
- Die Unterstützung für das Flag kExtensionManifestV2Disabled wurde entfernt, das die Installation von Erweiterungen aus dem Chrome Web Store ermöglichte, die die zweite Version des Chrome-Manifests verwenden. Im nächsten Release von Chrome 151 wird die Option AllowLegacyMV2Extensions entfernt, die ermöglichte, im Entwicklermodus manuell Erweiterungen basierend auf der zweiten Manifestversion zu laden. Die gekennzeichneten Flags ermöglichten es, die Erweiterung uBlock Origin auf Umwegen zu installieren.
- Web Worker, die mit der URI „data:” erstellt wurden (z. B. über „new Worker(‘data:text/javascript….’)“), sind nun von der Seite isoliert, auf der sie erstellt wurden, und haben keinen Zugriff auf lokale Speicher und Cookies im aktuellen Kontext. der Domain unterscheiden, gesetzt werden.Die Änderung ermöglicht es, die Verwendung von Web Workern, die nicht geladen wurden von Server, sondern zur Laufzeit über „data:” erstellt wurden, zu blockieren, um den Zugriff auf vertrauliche Daten während XSS-Angriffen zu verhindern.
- Der Schutz vor Angriffen, die die Einschränkung der maximalen Verbindungen zum Proxy als verb канал zur Kommunikation zwischen in verschiedenen Tabs ausgeführten JavaScript-Code verwenden, wurde implementiert oder um festzustellen, ob eine bestimmte Website zuvor besucht wurde. Beispielsweise kann ein Angreifer alle verfügbaren Verbindungen zum Proxy belegen und nur einen Socket ungenutzt lassen, um dessen Verfügbarkeit bei der Anfrage an eine statische Ressource zu analysieren — wenn der Socket nicht belegt ist, wird die Ressource von der überprüften Website aus dem Cache bereitgestellt, d.h. der Benutzer hat sie bereits zuvor geladen. Das Limit für die maximale Anzahl von Verbindungen zu den TCP-Sockets des Proxys variiert nun zufällig.
- Es ist verboten, SVG-Filter auf fremde (Cross-Origin) oder isolierte (sandboxed) iframe-Elemente sowie auf Plugins (z.B. den integrierten PDF-Viewer) anzuwenden. Diese Einschränkung schützt vor Angriffen über externe Kanäle, wie GPU.zip und SVG Clickjacking-Angriffe, bei denen SVG-Filter verwendet werden, um transparenten Inhalt über einen anderen Inhalt zu legen und beispielsweise einen unsichtbaren Button über dem Schließen-Button eines Werbefensters einzufügen.
- Für isolierte Webanwendungen (PWA, Progressive Web App) wurde die Möglichkeit geschaffen, innerhalb einer Basisdomain auf eine neue Subdomain zu wechseln (z.B. Ersetzung von drive.example.com durch fileman.example.com), ohne dass der Benutzer eingreifen muss (früher musste die PWA-Anwendung an die ursprüngliche Domain gebunden sein, und im Falle eines Wechsels der Subdomain, z.B. bei einem Rebranding oder einer Umstrukturierung, war eine manuelle Neuinstallation erforderlich).
- TLS unterstützt standardmäßig den Algorithmus zur Erzeugung digitaler Signaturen ML-DSA (CRYSTALS-Dilithium), der gegen das Knacken mit einem Quantencomputer resistent ist.
- In der Android-Version wurde die Unterstützung des Standards FIDO Alliance Credential Exchange implementiert, die das Importieren und Exportieren gespeicherter Passwörter und biometrischer Identifikationsparameter unter Verwendung von End-to-End-Verschlüsselung auf der Client-Seite ermöglicht, z.B. für einen sicheren Transfer zwischen dem Google Password Manager und externen Passwortmanagern.
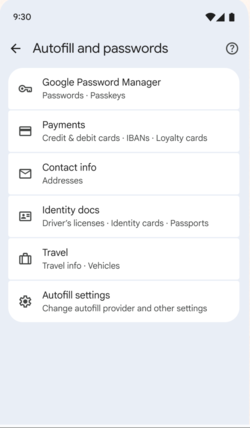
- In der Android-Version des Konfigurators wird eine neue einheitliche Benutzeroberfläche für die Verwaltung von gespeicherten Passwörtern und AutoFill-Daten angeboten. Die Idee ist, dass der Benutzer auf einmal Informationen über verschiedene Klassen von vertraulichen Daten, die vom Browser gespeichert werden, wie Passwörter, biometrische Authentifizierungsdaten, Adressen und Passdaten, erhalten kann.


- Die CSS-Eigenschaft „text-fit“ wurde hinzugefügt, um die Schriftgröße automatisch zu skalieren, damit der Text in die Breite des übergeordneten Containers passt (zum Beispiel, wenn eine Überschrift in einem bestimmten Bereich platziert werden muss, ohne dass der Text auf die nächste Zeile umbrechen oder die Schriftart für unterschiedliche Bildschirmauflösungen angepasst werden muss).
- In der CSS-Eigenschaft „background-clip“ wurde die Unterstützung für die Option „border-area“ hinzugefügt, die die Erstellung von Grenzen mit einem Verlauf erleichtert, da der Hintergrund des Elements genau in dem Bereich gerendert wird, den der Rahmen einnimmt.
- Die CSS-Funktion image() wurde hinzugefügt, die es ermöglicht, ein Bild mit einer bestimmten Farbe zu generieren.
- Im Origin-Trial-Modus hat das Testen des Protokolls EVP (Email Verification Protocol) begonnen, das eine automatische kryptografische Bestätigung des Eigentums an einer E-Mail ermöglicht, ohne dass einmalige Bestätigungscodes per E-Mail gesendet werden müssen.
- Das HTML-Attribut focusgroup wurde hinzugefügt, um die deklarative Steuerung des eingehenden Fokus mit der Tastatur innerhalb zusammengesetzter Komponenten, wie Menüs, ohne Einsatz von JavaScript zu ermöglichen. Zum Beispiel wird der Browser, nachdem man die Gruppe von Elementen mit der Tabulatortaste verlassen und zurückgekehrt ist, den Fokus auf das zuletzt aktive Element zurücksetzen und nicht auf das erste Element in der Liste.
- Es wurden Verbesserungen an den Tools für Webentwickler vorgenommen. Funktionen zum Inspizieren und Debuggen des WebMCP-Toolkits, das zur Integration von Websites mit KI-Agenten über das MCP-Protokoll verwendet wird, wurden hinzugefügt. In der Style-Palette wurde die Bearbeitung der Regeln „@container“, „@counter-style“ und „@function“ erlaubt.
Neben Neuerungen und Fehlerbehebungen wurden in der neuen Version 433 Sicherheitsanfälligkeiten behoben. Viele dieser Anfälligkeiten wurden durch automatisierte Tests mit den Werkzeugen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL aufgedeckt. Zwanzig Probleme wurden als kritisch eingestuft, was bedeutet, dass diese Anfälligkeiten alle Sicherheitsebenen des Browsers umgehen und Code außerhalb der Sandbox-Umgebung auf dem System ausführen können. 14 kritische Probleme wurden durch den Zugriff auf bereits freigegebene Speicherbereiche (use-after-free) verursacht, 3 durch unzureichende Validierung von unsicheren Eingaben, 2 durch Pufferüberlauf und 1 durch falsche Typenbehandlung (Type Confusion). Im Rahmen des Programms zur Belohnung für die Entdeckung von Sicherheitsanfälligkeiten hat Google für die aktuelle Version insgesamt 319.000 USD ausgezahlt (eine Prämie von 250.000 USD (CVE-2026-14382 in der ANGLE-Bibliothek), drei Prämien von 10.000 USD, 2.500 USD, 2.000 USD und 1.000 USD, zwei Prämien von 3.000 USD und je eine Prämie von 8.000 USD, 5.000 USD und 4.000 USD.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish