

Die Firma Google hat die Veröffentlichung des Web-Browsers Chrome 96 vorgestellt. Gleichzeitig ist die stabile Version des Open-Source-Projekts Chromium verfügbar, das die Basis für Chrome bildet. Der Chrome-Browser unterscheidet sich durch die Verwendung von Google-Logos, ein Benachrichtigungssystem bei Abstürzen, Module zur Wiedergabe von geschütztem Videoinhalt (DRM), ein System zur automatischen Aktualisierung und die Übertragung von RLZ-Parametern bei der Suche. Der Chrome 96-Zweig wird 8 Wochen im Rahmen des Extended Stable-Zyklus betreut. Die nächste Version Chrome 97 ist für den 4. Januar geplant.
Hauptänderungen in Chrome 96:
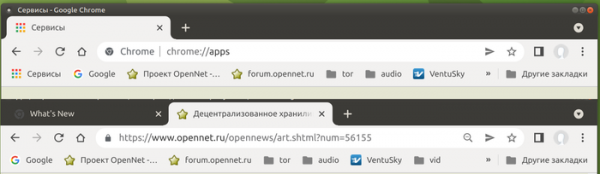
- In der Lesezeichenleiste, die unter der Adressleiste angezeigt wird, ist standardmäßig die Schaltfläche Apps („Dienste“) verborgen, die es ermöglichte, die Seite „chrome://apps“ mit der Liste der installierten Dienste und Webanwendungen zu öffnen.

- Die Unterstützung für die Plattform Android 5.0 und frühere Versionen wurde eingestellt.
- Die Unterstützung für HTTP zu HTTPS-Weiterleitung mit DNS wurde hinzugefügt (bei der Bestimmung IP-Adressen neben den DNS-Einträgen „A“ und „AAAA“ wird auch der DNS-Eintrag „HTTPS“ angefragt, bei Vorhandensein wird der Browser sofort über HTTPS mit der Website verbunden).
- In der Desktop-Version wurde der Back-Forward-Cache, der einen sofortigen Wechsel bei Verwendung der Schaltflächen „Zurück“ und „Weiter“ ermöglicht, um die Navigation zu zuvor besuchten Seiten nach dem Öffnen einer anderen Website erweitert.
- Eine Einstellung „chrome://flags#force-major-version-to-100“ wurde hinzugefügt, um mögliche Störungen von Websites zu testen, nachdem der Browser eine Version mit drei Ziffern anstelle von zwei erreicht hat (früher traten viele Probleme in den User-Agent-Parsing-Bibliotheken nach der Veröffentlichung von Chrome 10 auf). Wenn die Option aktiviert ist, wird im User-Agent-Header die Version 100 ausgegeben (Chrome/100.0.4664.45).
- In den Builds für die Windows-Plattform wurden die mit Netzwerkdiensten verbundenen Daten (Cookies usw.) in ein separates Unterverzeichnis „Network“ verschoben, um einen Mechanismus für die Netzwerkinisolierung (Network Sandbox) vorzubereiten.
- Im Modus der Origin Trials (experimentelle Funktionen, die eine separate Aktivierung erfordern) wurden mehrere neue APIs hinzugefügt. Origin Trial bedeutet die Möglichkeit, mit der angegebenen API aus Anwendungen zu arbeiten, die von localhost oder 127.0.0.1 geladen werden, oder nach erfolgreicher Registrierung und Erhalt eines speziellen Tokens, der für eine begrenzte Zeit für eine bestimmte Website gültig ist.
- Ein Objekt FocusableMediaStreamTrack (wird in BrowserCaptureMediaStreamTrack umbenannt) wurde vorgeschlagen, das die Methode focus() unterstützt, mit der Anwendungen, die Inhalte von Fenstern oder Tabs erfassen (z. B. Programme zur Übertragung von Fenstern während Videokonferenzen), Informationen zum Eingabefokus abrufen und dessen Änderungen verfolgen können.
- Der Mechanismus der Priority Hints wurde implementiert, der es ermöglicht, die Wichtigkeit von geladenen Ressourcen über den zusätzlichen Parameter „importance“ in Tags wie iframe, img und link festzulegen. Der Parameter kann die Werte „auto“, „low“ und „high“ annehmen, die die Reihenfolge des Ladens externer Ressourcen durch den Browser beeinflussen.
- Im Header der Cross-Origin-Embedder-Policy, die den Cross-Origin-Isolationsmodus steuert und Regeln für die sichere Nutzung privilegierter Operationen auf der Seite definiert, wurde die Unterstützung des Parameters „credentialless“ hinzugefügt, der die Übertragung von mit Anmeldeinformationen verbundenen Informationen, wie Cookies und Client-Zertifikate, deaktiviert.
- In CSS wurde eine neue Pseudo-Klasse „:autofill“ vorgeschlagen, die es ermöglicht, das automatische Ausfüllen von Eingabefeldern im Tag input durch den Browser zu verfolgen (bei manuellem Ausfüllen reagiert der Selektor nicht).
- Um Endlosschleifen bei Anfragen auszuschließen, gelten die CSS-Eigenschaften writing-mode, direction und backgrounds jetzt nicht mehr für den Viewport, wenn die CSS-Eigenschaft contain (CSS Containment) auf HTML- oder BODY-Tags angewendet wird.
- Die CSS-Eigenschaft font-synthesis wurde hinzugefügt, die es ermöglicht, das Synthetisieren von Schriftzügen (oblique, bold und small-cap), die im gewählten Schriftsatz fehlen, zu steuern.
- In der API PerformanceEventTiming, die zusätzliche Informationen zur Messung und Optimierung der Reaktionsfähigkeit der Benutzeroberfläche bereitstellt, wurde das Attribut InteractionID mit der Identifikation der Benutzerinteraktion hinzugefügt. Die ID ermöglicht es, verschiedene Metriken mit einer einzigen Benutzeraktion zu verknüpfen. Beispielsweise wird bei Berührung des Touchscreens eine Vielzahl von Ereignissen generiert, wie pointerdown, mousedown, pointerup, mouseup und click, und InteractionID ermöglicht es, all diese Ereignisse mit einer einzelnen Berührung zu verknüpfen.
- Ein neuer Typ von Medienabfragen (Media Query) wurde hinzugefügt — „prefers-contrast“ zur Anpassung des Seiteninhalts an die in Betriebssystemeinstellungen festgelegten Kontrastoptionen (z.B. Aktivierung des Hochkontrastmodus).
- Für isolierte PWA-Anwendungen wurde im Manifest die Unterstützung des optionalen Feldes „id“ mit einer globalen Anwendungs-ID hinzugefügt (wenn das Feld nicht angegeben ist, wird zur Identifikation die Start-URL verwendet).
- Für isolierte PWA-Anwendungen wurde die Möglichkeit implementiert, sich als URL-Handler zu registrieren. Beispielsweise kann die Anwendung music.example.com sich als Handler für die URL https://*.music.example.com registrieren, sodass alle Links von externen Anwendungen, wie aus Messengern und E-Mail-Clients, zu diesem PWA-Programm führen und nicht zu einem neuen Tab im Browser.
- Eine CSP-Direktive (Content Security Policy) wasm-unsafe-eval wurde hinzugefügt, um die Möglichkeit zur Ausführung von Code auf WebAssembly zu steuern. Die Anwendung der CSP-Direktive script-src umfasst jetzt auch WebAssembly.
- In WebAssembly wurde die Unterstützung von Referenztypen (typ externref) hinzugefügt. WebAssembly-Module können jetzt Referenzen auf JavaScript- und DOM-Objekte in Variablen speichern und als Argumente übergeben.
- In PaymentMethodData wird die Unterstützung der Zahlungsmethode „basic-card“ als veraltet erklärt, die die Verarbeitung aller Kartentypen über eine einzige ID ermöglichte, ohne an bestimmte Datentypen gebunden zu sein. Anstelle von „basic-card“ werden alternative Methoden wie Google Pay, Apple Pay und Samsung Pay empfohlen.
- Bei der Nutzung der API U2F (Cryptotoken) wird dem Benutzer eine Warnung angezeigt, die auf das Erlöschen dieser Schnittstelle hinweist. Die API U2F wird standardmäßig in der Version 98 von Chrome deaktiviert und wird in Chrome 104 vollständig entfernt. Anstelle der API U2F sollte die API Web Authentication verwendet werden.
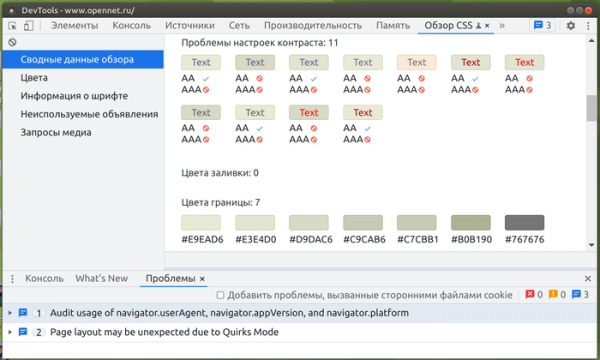
- Es wurden Verbesserungen an den Tools für Webentwickler eingeführt. Ein neues Panel „CSS-Übersicht“ (CSS Overview) wurde hinzugefügt, in dem eine Zusammenfassung von Informationen über Farben, Schriftarten, ungenutzte Deklarationen und Media Queries angeboten wird, sowie mögliche Probleme hervorgehoben werden. Die Bearbeitungs- und Kopieroperationen für CSS wurden verbessert. Im Styles-Panel wurde eine Option zum Kopieren von CSS-Deklarationen in Form von JavaScript-Ausdrücken zum Kontextmenü hinzugefügt. Im Panel für die Inspektion von Netzwerkanfragen wurde ein Tab Payload mit einer Analyse der Anfrageparameter hinzugefügt. In der Webkonsole wurde die Option eingeführt, alle CORS-Fehler (Cross-Origin Resource Sharing) auszublenden, und der Stack-Trace für asynchrone Funktionen wird ausgegeben.

Neben den Neuerungen und Fehlerbehebungen wurden in der neuen Version 25 Sicherheitsanfälligkeiten behoben. Viele dieser Sicherheitsanfälligkeiten wurden durch automatisierte Tests mit den Werkzeugen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL identifiziert. Kritische Probleme, die es ermöglichen würden, alle Sicherheitsebenen des Browsers zu umgehen und Code außerhalb der Sandbox-Umgebung auszuführen, wurden nicht festgestellt. Im Rahmen des Programms für finanzielle Belohnungen zur Entdeckung von Sicherheitsanfälligkeiten hat das Unternehmen Google für die aktuelle Version 13 Belohnungen in Höhe von 60.000 US-Dollar ausgezahlt (eine Belohnung von 15.000 US-Dollar, eine Belohnung von 10.000 US-Dollar, zwei Belohnungen von 7.500 US-Dollar, eine Belohnung von 5.000 US-Dollar, zwei Belohnungen von 3.000 US-Dollar, eine Belohnung von 2.500 US-Dollar, zwei Belohnungen von 2.000 US-Dollar, zwei Belohnungen von 1.000 US-Dollar und eine Belohnung von 500 US-Dollar). Die Höhe von 5 Belohnungen wurde noch nicht festgelegt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish