

Die Veröffentlichung des Web-Browsers , sowie Firefox 68.8 für die Android-Plattform. Außerdem wurde ein Update erstellt mit langfristiger Unterstützung . In naher Zukunft wird die Version der Branch Firefox 77, dessen Veröffentlichung für den 2. Juni geplant ist.
:
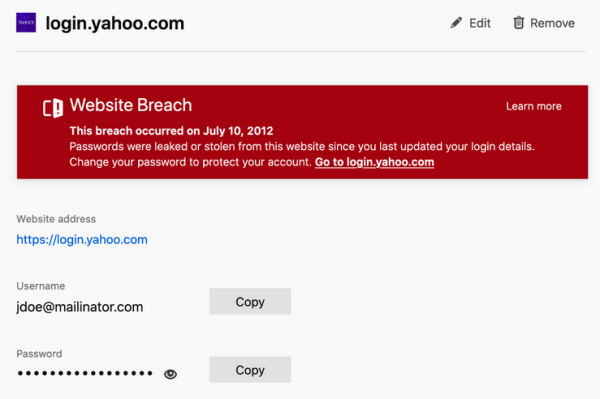
- Funktionen des im Browser enthaltenen System-Add-ons Lockwise, das die Schnittstelle „about:logins“ zur Verwaltung der gespeicherten Passwörter bietet. Es wird eine Warnung für gespeicherte Konten angezeigt, die mit Webseiten verknüpft sind, auf denen zuvor Datenleck-Vorfälle festgestellt wurden. Die Warnung wird angezeigt, wenn der Passworteintrag in Firefox seit der Kompromittierung der Webseite nicht aktualisiert wurde.

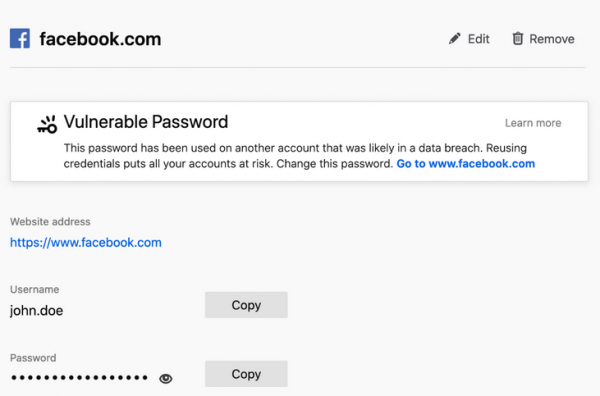
Es wurde auch eine Warnung über die Kompromittierung von Passwörtern hinzugefügt, die auf mehreren Webseiten verwendet werden. Wenn eines der gespeicherten Konten in einem Datenleck vorkommt und der Benutzer dasselbe Passwort auf anderen Seiten erneut verwendet, wird empfohlen, das Passwort zu ändern. Die Überprüfung erfolgt durch Integration mit der Datenbank des Projekts , die Informationen über 9,5 Milliarden Konten enthält, die bei Hacks von 443 Webseiten gestohlen wurden. Die Methode ist anonym und basiert auf der Übertragung des SHA-1-Hash-Präfixes von der E-Mail (einige erste Zeichen), woraufhin der Server die entsprechenden Hash-Schwänze aus seiner Datenbank zurückgibt, und der Browser überprüft diese mit dem vorhandenen vollständigen Hash und gibt bei Übereinstimmung eine Warnung aus (der vollständige Hash wird nicht übertragen).

Die Anzahl der Webseiten, für die die Funktion von sicheren Passwörtern beim Ausfüllen von Registrierungsformularen angewendet wird, wurde erweitert. Zuvor wurde der Vorschlag für ein sicheres Passwort nur angezeigt, wenn Eingabefelder <input type="password"> mit dem Attribut „autocomplete = new-password“ vorhanden waren. Unabhängig von der verwendeten Seite kann ein Passwort über das Kontextmenü generiert werden.
In Windows und macOS, wenn in Firefox kein Master-Passwort eingerichtet ist, wird die Unterstützung für die Anzeige des Authentifizierungsdialogs des Betriebssystems und die Eingabe von Systemanmeldeinformationen vor dem Zugriff auf die gespeicherten Passwörter hinzugefügt. Nach Eingabe des Systempassworts wird der Zugriff auf die gespeicherten Passwörter für 5 Minuten gewährt, danach muss das Passwort erneut eingegeben werden. Diese Maßnahme soll die Anmeldeinformationen vor unerwünschten Blicken schützen, falls der Computer unbeaufsichtigt bleibt und im Browser kein Master-Passwort eingerichtet ist.
- Arbeiten „«, das standardmäßig deaktiviert ist. Wenn der Modus mithilfe des Parameters „dom.security.https_only_mode“ in about:config aktiviert wird, werden alle unverschlüsselten Anfragen automatisch auf die sicheren Varianten der Seiten umgeleitet („http://“ auf „https://“). Der Austausch erfolgt sowohl auf der Ebene der auf den Seiten geladenen Ressourcen als auch bei der Eingabe in die Adresszeile. Sollte ein Versuch, sich über https mit der in die Adresszeile eingegebenen Adresse zu verbinden, mit einer Zeitüberschreitung enden, wird dem Benutzer eine Fehlerseite angezeigt, auf der sich eine Schaltfläche zum Ausführen der Anfrage über http:// befindet. Im Falle von Fehlern beim Laden von „https://“-Subressourcen, die beim Verarbeiten der Seite geladen werden, werden solche Fehler ignoriert, aber Warnungen werden in der Web-Konsole ausgegeben, die über die Entwicklerwerkzeuge eingesehen werden können.
- Die Möglichkeit, schnell zwischen der Videoanzeige im „„ (Picture-in-Picture) und der Vollbildanzeige zu wechseln, wurde hinzugefügt. Der Benutzer kann das Video in ein kleines Fenster minimieren und gleichzeitig andere Arbeiten durchführen, auch in anderen Anwendungen und auf virtuellen Arbeitsplätzen. Um die gesamte Aufmerksamkeit auf das Video zu richten, reicht ein Doppelklick mit der Maus, um in den Vollbildmodus zu wechseln. Ein weiterer Doppelklick mit der Maus bringt die Anzeige zurück in den „Bild-in-Bild“-Modus.
- Es wurden Verbesserungen an der Sichtbarkeit und Benutzerfreundlichkeit der Adresszeile vorgenommen. Beim Öffnen eines neuen Tabs wurde der Schatten um das Feld mit der Adresszeile reduziert. Die Lesezeichenleiste wurde etwas verbreitert, um die Klickfläche auf Touchscreens zu vergrößern.
- In Umgebungen basierend auf Wayland wird durch den
die Hardwarebeschleunigung beim Decodieren von VP9 und anderen in Firefox unterstützten Videoformaten ermöglicht. Die Beschleunigung erfolgt über VA-API (Video Acceleration API) und FFmpegDataDecoder (in der vorherigen Version wurde lediglich die Unterstützung für H.264 implementiert). Um die Beschleunigung in about:config zu aktivieren, sollten die Parameter „widget.wayland-dmabuf-webgl.enabled“ und „widget.wayland-dmabuf-vaapi.enabled“ eingestellt werden. - Unter Windows ist für Benutzer von Laptops mit Intel-GPU und einer Bildschirmauflösung von maximal 1920×1200 standardmäßig das Kompositionssystem aktiviert , das in der Programmiersprache Rust geschrieben ist und die Zeichenvorgänge des Seiteninhalts an die GPU auslagert.
- Unterstützung des Objekts hinzugefügt , der
ermöglicht die Verwendung von Schnittstellen und , die außerhalb des Hauptausführungsstroms in Firefox laufen. Die neue API ermöglicht die Verarbeitung von Audio in Echtzeit und die programmgesteuerte Kontrolle über Audio-Parameter, ohne zusätzliche Verzögerungen und ohne die Stabilität der Audio-Wiedergabe zu beeinträchtigen. Die Einführung von AudioWorklet hat es ermöglicht, sich in Firefox ohne die Installation zusätzlicher Add-ons mit Anrufen in Zoom zu verbinden und komplexe Audiobearbeitungsszenarien im Browser zu realisieren, wie z.B. räumlichen Klang für virtuelle Realitätssysteme oder Spiele. - In CSS , die systemdefinierte Farbwerte festlegen (CSS Color Module Level 4).
- In den Konstruktoren Intl.NumberFormat, Intl.DateTimeFormat und Intl.RelativeTimeFormat ist die Verarbeitung der Optionen „numberingSystem“ und „calendar“ standardmäßig aktiviert. Zum Beispiel: „Intl.NumberFormat(‘en-US’, { numberingSystem: ‘latn’ })“ oder „Intl.DateTimeFormat(‘th’, { calendar: ‘gregory’ })“.
- Die Blockierung unbekannter Protokolle in Methoden wie „location.href“ oder wurde aktiviert.
- Beim Testen der Darstellung von Websites auf mobilen Geräten mit dem Responsive Design Mode in den Werkzeugen für Webentwickler wurde das Verhalten von mobilen Geräten beim Verarbeiten von Zoomgesten simuliert. Die korrekte Darstellung von meta-viewport-Tags wurde umgesetzt, was es ermöglicht hat, die Websites für Firefox auf Android ohne ein mobiles Gerät zu optimieren.
- Im Interface zur Inspektion von Netzwerkanfragen wird durch einen Doppelklick auf den Spaltenseparator in der Kopfzeile die automatische Anpassung der Spaltengröße in der Tabelle an die angezeigten Daten gewährleistet.
- Im Inspektor für WebSocket wurde ein neuer Steuerfilter hinzugefügt, um Steuerframes anzuzeigen. Es wurde die Möglichkeit implementiert, Nachrichten im Format , der in die Liste der automatisch formatierten Protokolle ähnlich wie socket.io, SignalR und WAMP aufgenommen wurde.
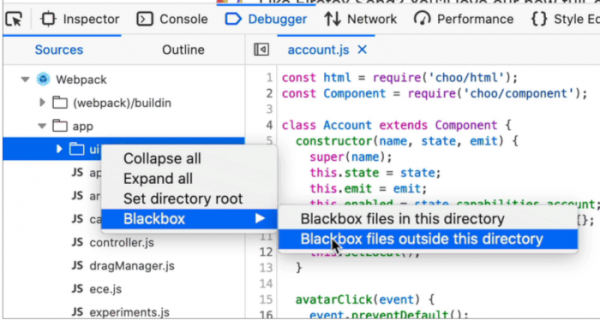
- Im JavaScript-Debugger wurde die Möglichkeit hinzugefügt, Dateien zu ignorieren, die beim Debuggen nicht verwendet werden. Über das Kontextmenü „blackbox“ wurden Optionen angeboten, um Inhalte im Sidebar, die im ausgewählten Verzeichnis oder außerhalb davon abgelegt sind, auszublenden. Beim Kopieren von Stack-Traces wird der gesamte Pfad und nicht nur der Dateiname in die Zwischenablage kopiert.

- In der Web-Konsole im mehrzeiligen Modus wird das Ausblenden von Codefragmenten, die mehr als fünf Zeilen überschreiten, ermöglicht (zum Öffnen klicken Sie an einer beliebigen Stelle im Bereich mit dem angezeigten Code).
Neben Neuerungen und Fehlerbehebungen wurden in Firefox 76 , von denen 10 (CVE-2020-12387, CVE-2020-12388 und 8 unter CVE-2020-12395) als kritisch eingestuft sind und potenziell zur Ausführung von Schadcode führen können, wenn speziell gestaltete Seiten geöffnet werden. Die Sicherheitsanfälligkeit CVE-2020-12388 ermöglicht es, aus der Sandbox-Umgebung in Windows durch Manipulation von Zugriffstokens auszubrechen. Die Sicherheitsanfälligkeit CVE-2020-12387 betrifft den Zugriff auf einen bereits freigegebenen Speicherblock (Use-after-free) beim Beenden von Web Worker. CVE-2020-12395 fasst Probleme mit dem Speicher zusammen, wie zum Beispiel Pufferüberläufe.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish