

Die Veröffentlichung des Web-Browsers Firefox 87 fand statt. Darüber hinaus wurde ein Update für den LTS-Zweig 78.9.0 erstellt. Der Firefox 88-Zweig ist in die Beta-Testphase übergegangen, dessen Veröffentlichung für den 20. April geplant ist.
Hauptneuheiten:
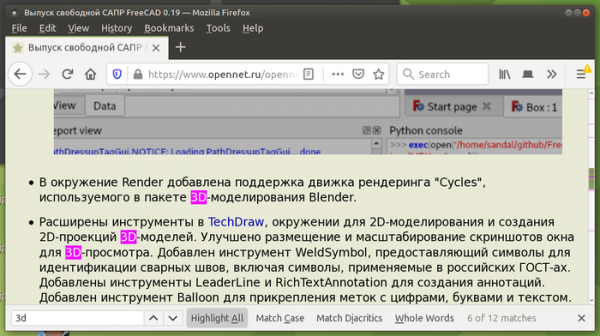
- Bei der Nutzung der Suchfunktion und der Aktivierung des Modus „Alle gefundenen Übereinstimmungen markieren“ (Highlight All) werden jetzt auf der Scrollleiste Markierungen angezeigt, um die Position der gefundenen Schlüssel anzuzeigen.

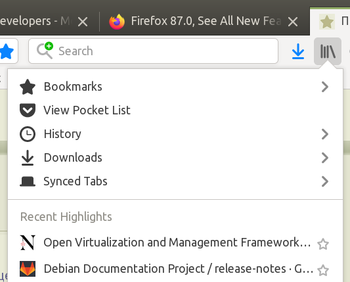
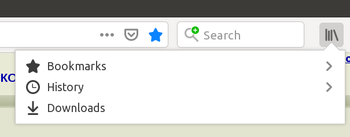
- Weniger genutzte Elemente wurden aus dem Menü „Bibliothek“ entfernt. Im Menü „Bibliothek“ bleiben nur Links zu Lesezeichen, Verlauf und Downloads (synchronisierte Tabs, kürzliche Lesezeichen und die Pocket-Liste wurden entfernt). Im Screenshot unten sehen Sie links den ursprünglichen Zustand und rechts, wie es in Firefox 87 geworden ist:


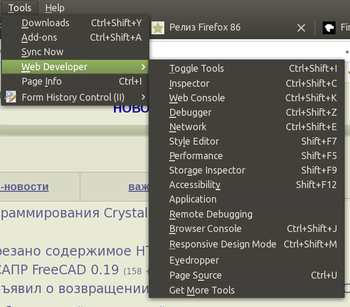
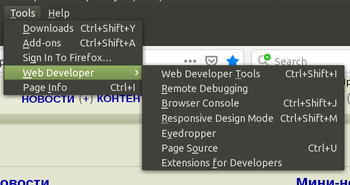
- Das Menü „Web-Entwickler“ wurde erheblich vereinfacht – separate Links zu den Tools (Inspektor, Web-Konsole, Debugger, Netzwerk-Stilfehler, Performance, Speicherinspektor, Barrierefreiheit und Anwendung) wurden durch einen gemeinsamen Punkt „Web Developer Tools“ ersetzt.


- Das Hilfemenü wurde vereinfacht, indem Links zu Support-Seiten, Tastenkombinationen und Rundgängen entfernt wurden, die jetzt auf der allgemeinen Seite „Hilfe erhalten“ verfügbar sind. Die Schaltfläche zum Importieren aus einem anderen Browser wurde entfernt.
- Ein SmartBlock-Mechanismus wurde hinzugefügt, um Probleme auf Webseiten zu lösen, die durch die Blockierung externer Skripte im privaten Modus oder bei Aktivierung einer strengen Blockierung unerwünschter Inhalte (strict) entstehen. SmartBlock ermöglicht es unter anderem, die Leistung bestimmter Webseiten deutlich zu steigern, die durch die Unmöglichkeit, den Code von Tracking-Skripten zu laden, verlangsamt werden. SmartBlock ersetzt automatisch die verwendeten Tracking-Skripte durch Platzhalter, die ein korrektes Laden der Webseite gewährleisten. Platzhalter wurden für einige beliebte User-Tracking-Skripte vorbereitet, die auf der Disconnect-Liste stehen, einschließlich Skripten mit Widgets von Facebook, Twitter, Yandex, Vkontakte und Google.
- Der Backspace-Tasteneingabeverarbeiter wurde standardmäßig außerhalb des Kontexts von Eingabeformularen deaktiviert. Die Entfernung des Verarbeiters erklärt sich dadurch, dass die Backspace-Taste aktiv beim Tippen in Formulare verwendet wird, aber außerhalb des Fokus auf einem Eingabeformular als Rückkehr zur vorherigen Seite behandelt wird, was zu einem Verlust von eingegebenem Text führen kann, wenn versehentlich auf eine andere Seite navigiert wird. Um das alte Verhalten wiederherzustellen, wurde in about:config die Option browser.backspace_action hinzugefügt.
- Die Bildung des HTTP-Referer-Headers wurde geändert. Standardmäßig ist die Richtlinie „strict-origin-when-cross-origin“ festgelegt, die das Entfernen von Pfaden und Parametern beim Senden von Anfragen an andere Hosts bei der Verwendung von HTTPS bedeutet, das Entfernen des Referers beim Wechsel von HTTPS zu HTTP und die Übertragung des vollständigen Referers für interne Übergänge innerhalb derselben Website. Diese Änderung gilt für herkömmliche Navigationsanfragen (Link-Klicks), automatische Weiterleitungen und beim Laden externer Ressourcen (Bilder, CSS, Skripte). Beispielsweise wird beim Klicken auf einen Link zu einer anderen Website über HTTPS anstelle von „Referer: https://www.example.com/pfad/?argumente“ jetzt „Referer: https://www.example.com/“ übermittelt.
- Für einen kleinen Prozentsatz der Benutzer wurde der Fission-Modus aktiviert, der eine modernisierte Mehrprozessarchitektur zur strengeren Isolation von Seiten implementiert. Bei Aktivierung von Fission werden Seiten unterschiedlicher Websites immer im Speicher verschiedener Prozesse platziert, von denen jeder seine eigene isolierte Sandbox verwendet. Dabei erfolgt die Prozess-Trennung nicht nach Tabs, sondern nach Domains, was eine zusätzliche Isolation des Inhalts externer Skripte und iframe-Blocks ermöglicht. Den Fission-Modus kann man manuell auf der Seite about:preferences#experimental oder über die Variable „fission.autostart=true“ in about:config aktivieren. Die Aktivierung kann auf der Seite about:support überprüft werden.
- Die experimentelle Implementierung des Mechanismus für das schnelle Öffnen von TCP-Verbindungen (TFO — TCP Fast Open, RFC 7413) wurde entfernt, was die Anzahl der Schritte für den Verbindungsaufbau durch die Kombination der ersten beiden Schritte des klassischen 3-stufigen Verbindungsprotokolls reduziert und die Möglichkeit bietet, Daten in der Anfangsphase des Verbindungsaufbaus zu senden. Standardmäßig war der TCP Fast Open-Modus deaktiviert und erforderte eine Änderung in about:config für die Aktivierung (network.tcp.tcp_fastopen_enable).
- In Übereinstimmung mit den Änderungen in den Spezifikationen wird das Element nicht mehr in Prüfungen mit den Pseudoklassen „:link“, „:visited“ und „:any-link“ berücksichtigt.
- Nicht-standardisierte Werte des CSS-Parameters caption-side — left, right, top-outside und bottom-outside wurden entfernt (eine Rückkehr ist mit der Einstellung layout.css.caption-side-non-standard.enabled möglich).
- Standardmäßig sind das Ereignis „beforeinput“ und die Methode getTargetRanges() aktiviert, mit denen Webanwendungen das Verhalten beim Bearbeiten von Text vor der Änderung des DOM-Baums durch den Browser überschreiben und mehr Kontrolle über Eingabeveranstaltungen erhalten können. Das Ereignis „beforeinput“ wird an den -Handler oder ein anderes Element mit dem Attribut „contenteditable“ gesendet, bevor der Wert des Elements geändert wird. Die von inputEvent bereitgestellte Methode getTargetRanges() gibt ein Array mit Werten zurück, das es ermöglicht zu beurteilen, welcher Teil des DOMs geändert wird, wenn die Eingabeereignis nicht abgebrochen wird.
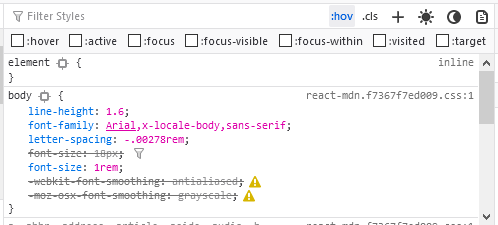
- Für Webentwickler ist im Seiteninspektionsmodus die Möglichkeit implementiert, Medienabfragen „prefers-color-scheme“ zu simulieren, um dunkle und helle Designs zu testen, ohne die Designs in der Betriebssystemumgebung zu wechseln. Um die Simulation des dunklen und hellen Themas zu aktivieren, wurden in der oberen rechten Ecke der Entwicklerwerkzeugleiste Schaltflächen mit den Bildern von Sonne und Mond hinzugefügt.
- Im Inspektionsmodus wurde die Möglichkeit hinzugefügt, den Pseudo-Klasse „:target“ für ausgewählte Elemente zu aktivieren, ähnlich den zuvor unterstützten Pseudo-Klassen „:hover“, „:active“, „:focus“, „:focus-within“, „:focus-visible“ und „:visited“.

- Im Inspektionsmodus von CSS wurde die Verarbeitung inaktiver CSS-Regeln verbessert. Insbesondere wird die Eigenschaft „table-layout“ jetzt inaktiv für Elemente, die keine Tabellen sind, und die Eigenschaften „scroll-padding-*“ werden für Elemente, die kein Scrollen unterstützen, als inaktiv gekennzeichnet. Die fehlerhafte Kennzeichnung der Eigenschaft „text-overflow“ für einige Werte wurde entfernt.
Neben Neuerungen und Fehlerbehebungen wurden in Firefox 87 insgesamt 12 Sicherheitsanfälligkeiten behoben, von denen 7 als kritisch eingestuft sind. 6 Anfälligkeiten (unter CVE-2021-23988 und CVE-2021-23987 zusammengefasst) wurden durch Probleme im Umgang mit dem Speicher verursacht, wie z.B. Pufferüberläufe und Zugriffe auf bereits freigegebene Speicherbereiche. Diese Probleme können potenziell zur Ausführung von Angreifercode beim Öffnen speziell gestalteter Seiten führen.
Die in die Beta-Testphase übergegangene Version Firefox 88 ist bemerkenswert für die Unterstützung von Pinch-to-Zoom auf Touchpads unter Linux mit grafischen Umgebungen auf Basis des Wayland-Protokolls und der standardmäßigen Unterstützung des Bildformats AVIF (AV1 Image Format), das Technologien der intra-Frame-Kompression aus dem Video-Codecs AV1 nutzt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish