

Die Veröffentlichung des Web-Browsers Firefox 93 fand statt. Darüber hinaus wurde ein Update für die Versionen mit längerer Unterstützung – 78.15.0 und 91.2.0 – erstellt. Der Zweig Firefox 94 wurde in die Beta-Testphase überführt, dessen Veröffentlichung für den 2. November geplant ist.
Hauptneuheiten:
- Der AVIF-Bilderformat (AV1 Image Format) wird standardmäßig unterstützt, wobei Technologien für intra-frames Compression aus dem AV1-Videocodec verwendet werden. Voll- und eingeschränkte Farbräume sowie Transformationsoperationen (Drehung und Spiegelung) werden unterstützt. Animationen sind derzeit nicht verfügbar. Um die Übereinstimmung mit der Spezifikation festzulegen, wurde in about:config die Option „image.avif.compliance_strictness“ angeboten. Der Standardwert des HTTP-Headers ACCEPT wurde in „image\/avif,image\/webp,*\/*“ geändert.
- Der WebRender-Engine, der in Rust geschrieben ist, wird nun als obligatorisch betrachtet und ermöglicht eine signifikante Steigerung der Rendering-Geschwindigkeit und verringerte CPU-Belastung, indem die Rendering-Operationen der Seiteninhalte an die GPU ausgelagert werden, die über in der GPU ausgeführte Shader realisiert werden. Bei Systemen mit älteren Grafikkarten oder problematischen Grafikkartentreibern wird der Software-Rasterisierungsmodus (gfx.webrender.software=true) aktiviert. Die Unterstützung der Option zur Deaktivierung von WebRender (gfx.webrender.force-legacy-layers und MOZ_WEBRENDER=0) wurde beendet.
- Die Unterstützung des Wayland-Protokolls wurde verbessert. Eine Schicht wurde hinzugefügt, um Probleme mit der Zwischenablage in Wayland-basierten Umgebungen zu lösen. Außerdem wurden Änderungen vorgenommen, die es ermöglichen, beim Einsatz von Wayland Flimmern beim Verschieben des Fensters zum Rand des Bildschirms in Multi-Monitor-Konfigurationen zu vermeiden.
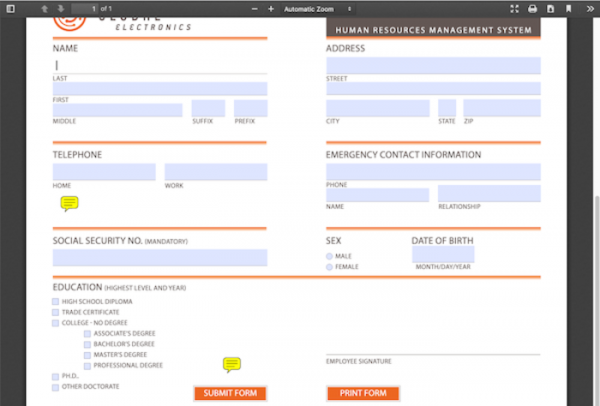
- Im integrierten PDF-Viewer wurde die Möglichkeit implementiert, Dokumente mit interaktiven XFA-Formularen zu öffnen, die normalerweise in elektronischen Formularen verschiedener Banken und staatlicher Institutionen verwendet werden.

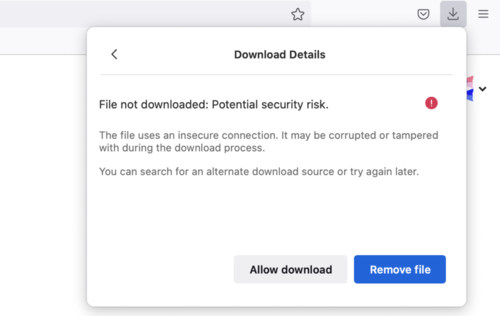
- Der Schutz vor dem Herunterladen von Dateien, die über HTTP ohne Verschlüsselung ausgeliefert werden, aber von Seiten initiiert werden, die über HTTPS geöffnet sind, ist aktiviert. Solche Downloads sind nicht vor Manipulationen durch die Kontrolle des Transitverkehrs geschützt, aber da sie über Seiten erfolgen, die über HTTPS geöffnet sind, kann bei Benutzern der falsche Eindruck von deren Sicherheit entstehen. Bei dem Versuch, solche Daten herunterzuladen, wird dem Benutzer eine Warnung angezeigt, die es ihm ermöglicht, die Blockierung nach Wunsch aufzuheben. Darüber hinaus ist nun auch das Herunterladen von Dateien aus isolierten iframes, in denen das Attribut allow-downloads nicht ausdrücklich angegeben ist, verboten und wird stillschweigend blockiert.

- Die Implementierung des Mechanismus SmartBlock wurde verbessert, der darauf abzielt, Probleme auf Websites zu lösen, die durch die Blockierung externer Skripte im privaten Modus oder bei aktivierter strenger Blockierung unerwünschter Inhalte entstehen. SmartBlock ersetzt automatisch die verwendeten Tracking-Skripte durch Platzhalter, die eine korrekte Ladefunktion der Website gewährleisten. Platzhalter wurden für einige beliebte Nutzer-Tracking-Skripte vorbereitet, die auf der Disconnect-Liste stehen. In der neuen Version wurde die adaptive Blockierung von Google Analytics-Skripten, den Skripten von Google-Werbenetzwerken sowie von Widgets der Dienste Optimizely, Criteo und Amazon TAM integriert.
- Im privaten Modus und bei der strengen Blockierung unerwünschter Inhalte wurde ein zusätzlicher Schutz des HTTP-Headers „Referer“ aktiviert. In den genannten Modi ist es Websites nun verboten, über den HTTP-Header Referrer-Policy die Richtlinien „no-referrer-when-downgrade“, „origin-when-cross-origin“ und „unsafe-url“ zu aktivieren, die es ermöglichen, den vollständigen URL über den Header „Referer“ an Dritte zurückzugeben und so die Standard-Einstellungen zu umgehen. Erinnern wir uns, dass in Firefox 87 zur Verhinderung potenzieller Lecks vertraulicher Daten standardmäßig die Richtlinie „strict-origin-when-cross-origin“ aktiviert wurde, die das Weglassen von Pfaden und Parametern aus dem „Referer“ beim Senden von Anfragen an andere Hosts bei HTTPS-Requests vorsieht, die Übertragung eines leeren „Referer“ beim Wechsel von HTTPS zu HTTP und die Übertragung des vollständigen „Referer“ für interne Übergänge innerhalb einer Website. Die Wirksamkeit dieser Änderung war jedoch fraglich, da Websites durch Manipulationen mit der Referrer-Policy das alte Verhalten wiederherstellen konnten.
- Auf der Windows-Plattform wurde die Unterstützung für die automatische Entladung von Tabs aus dem Speicher implementiert, wenn der Speicherstand im Systemkritisch niedrig wird. Zunächst werden die Tabs entladen, die den meisten Speicher verbrauchen und zu denen der Benutzer längere Zeit keinen Zugriff hatte. Beim Wechsel zu einem entladenen Tab wird der Inhalt automatisch erneut geladen. In Linux wird diese Funktionalität in einer der nächsten Versionen versprochen.
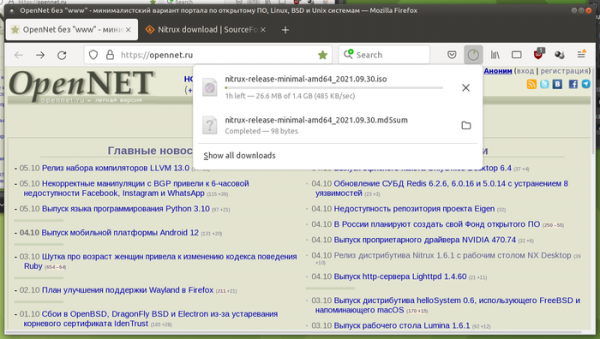
- Das Design der Downloads-Leiste wurde an den allgemeinen visuellen Stil von Firefox angepasst.

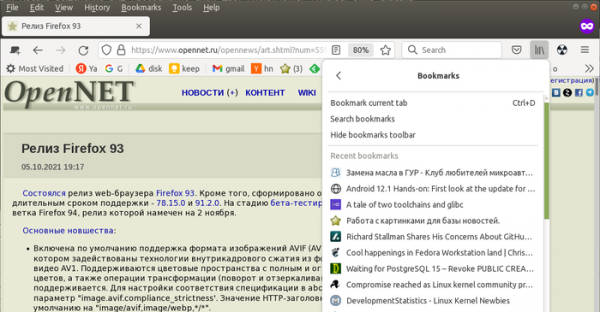
- Im kompakten Modus wurden die Abstände zwischen den Elementen des Hauptmenüs, Overflow-Menüs, Lesezeichen und der Verlaufshistorie verringert.

- Der Algorithmus zur Organisation der Authentifizierung (HTTP Authentication) wurde um SHA-256 erweitert (zuvor wurde nur MD5 unterstützt).
- TLS-Verschlüsselungen, die den Algorithmus 3DES verwenden, sind standardmäßig deaktiviert. Beispielsweise ist die Cipher Suite TLS_RSA_WITH_3DES_EDE_CBC_SHA anfällig für die Sweet32-Attacke. Die Unterstützung von 3DES kann durch explizite Erlaubnis in den Einstellungen älterer TLS-Versionen wiederhergestellt werden.
- Auf der macOS-Plattform wurde das Problem mit dem Verlust von Sessions behoben, wenn Firefox aus einer gemounteten Datei " .dmg " gestartet wird.
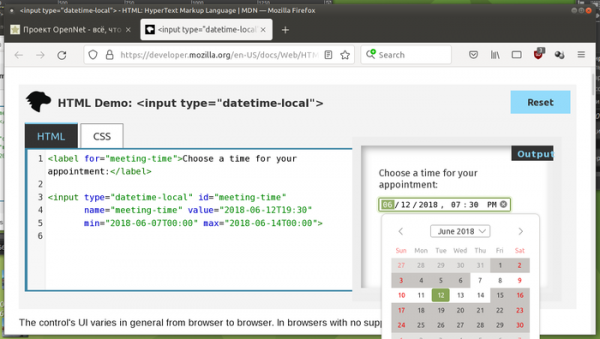
- Eine Benutzeroberfläche zur visuellen Eingabe von Datum und Uhrzeit für das Webformular-Element wurde implementiert.
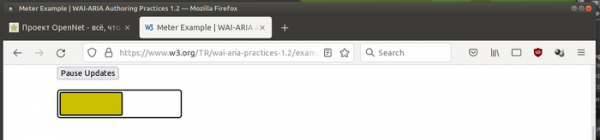
- Für Elemente mit den Attributen aria-label oder aria-labelledby wurde die Rolle meter (role="meter") implementiert, die es ermöglicht, Indikatoren für numerische Werte anzuzeigen, die sich in einem bestimmten Bereich ändern (z. B. Indikatoren für den Akkuladestand).

- Das CSS-Eigenschaft font-synthesis unterstützt jetzt das Schlüsselwort „small-caps“.
- Die Methode Intl.supportedValuesOf() wurde hinzugefügt, die ein Array von unterstützten Kalendern, Währungen, Zahlensystemen und Maßeinheiten zurückgibt.
- Klassen erhalten die Möglichkeit zur Verwendung statischer Initialisierungsblöcke, um Code zu gruppieren, der einmal bei der Verarbeitung der Klasse ausgeführt wird: class C { // Block wird bei der Verarbeitung der Klasse ausgeführt static { console.log("C’s static block"); }}
- Die Unterstützung für den Aufruf von HTMLElement.attachInternals wurde hinzugefügt, um auf zusätzliche Formverwaltungsmethoden zuzugreifen.
- Dem Elementinternals-Methode wurde das Attribut shadowRoot hinzugefügt, das es eigenen Elementen ermöglicht, auf ihre separate Wurzel im Shadow DOM unabhängig vom Zustand zuzugreifen.
- Die Methode createImageBitmap() unterstützt jetzt die Eigenschaften imageOrientation und premultiplyAlpha.
- Eine globale Funktion reportError() wurde hinzugefügt, die es Skripten ermöglicht, Fehler in der Konsole anzuzeigen, indem sie das Auftreten einer nicht behandelten Ausnahme emulieren.
- Verbesserungen in der Version für die Plattform Android:
- Beim Start auf Tablets wurden Schaltflächen für „Vorwärts“, „Zurück“ und „Seite neu laden“ zur Leiste hinzugefügt.
- Die automatische Ausfüllung von Benutzernamen und Passwörtern in Webformularen ist standardmäßig aktiviert.
- Es wurde die Möglichkeit geschaffen, Firefox als Passwortmanager zu nutzen, um Benutzernamen und Passwörter in anderen Anwendungen auszufüllen (aktivierbar über „Einstellungen“ > „Anmeldungen und Passwörter“ > „In anderen Apps automatisch ausfüllen“).
- Eine Seite „Einstellungen“ > „Anmeldungen und Passwörter“ > „Gespeicherte Anmeldungen“ > „Anmeldung hinzufügen“ wurde hinzugefügt, um die manuelle Eingabe von Anmeldedaten im Passwortmanager zu ermöglichen.
- Eine Seite „Einstellungen“ > „Datenerfassung“ > „Studien und deaktivieren“ wurde hinzugefügt, die es Nutzern ermöglicht, an der Erprobung experimenteller Funktionen nicht teilzunehmen.
Neben Neuerungen und Fehlerbehebungen hat Firefox 93 13 Schwachstellen geschlossen, von denen 10 als gefährlich eingestuft wurden. 9 Schwachstellen (unter CVE-2021-38500, CVE-2021-38501 und CVE-2021-38499) resultieren aus Speicherproblemen wie Pufferüberläufen und dem Zugriff auf bereits freigegebene Speicherbereiche. Diese Probleme könnten potenziell dazu führen, dass Schadcode ausgeführt wird, wenn speziell gestaltete Seiten geöffnet werden.
In der Beta-Version von Firefox 94 wird eine neue Dienstseite „about:unloads“ eingeführt, auf der Benutzer zur Reduzierung des Speicherverbrauchs bestimmte Tabs zwangsweise entladen können, ohne sie zu schließen (der Inhalt wird beim Wechsel zu einem Tab neu geladen).
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish