

Nach zwei Wochen seit dem vorherigen globalen Ausfall war das Content Delivery Network Cloudflare, das etwa 20 % des weltweiten Webtraffics bedient, gestern für 25 Minuten teilweise nicht erreichbar. Während des Vorfalls endete ungefähr ein Drittel der Anfragen über Cloudflare mit einer leeren Seite und dem Fehlercode 500. Dieses Mal war die Ursache ein seit vielen Jahren unbemerktes Problem im Lua-Code, der im WAF (Web Application Firewall) zur Filterung von Traffic verwendet wird, um bösartige Anfragen zu blockieren.
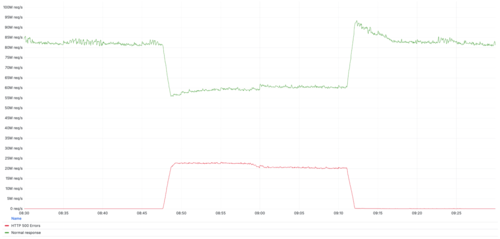
Um die Systeme der Kunden vor einer kritischen Schwachstelle (CVE-2025-55182) in den Serverkomponenten des React-Frameworks zu schützen, setzten die Ingenieure von Cloudflare nach der Veröffentlichung eines Exploits einen Schutz auf der WAF-Ebene in Kraft. Bei der Implementierung der Schutzmaßnahmen gab es jedoch Schwierigkeiten: Im Verlauf der Implementierung wurde die Größe des Puffers zur Überprüfung des Traffics an den Proxys erhöht,Servern, doch stellte sich heraus, dass das zur Testsupport verwendete WAF-Tool die festgelegte Puffergröße nicht unterstützt. Da dieses Tool keinen Einfluss auf den Traffic hat, wurde beschlossen, es abzuschalten.
Um die Abschaltung durchzuführen, nutzten die Ingenieure das "Killswitch"-Subsystem, um die Konfiguration schnell zu ändern und bestimmte Lua-Handler auf den Proxys ohne Regeländerungen abzuschalten. Eine solche Methode zur Regelabschaltung wird regelmäßig verwendet, um Fehler schnell zu beheben und führt dazu, dass ein Teil des Lua-Codes nicht ausgeführt wird. Die Ingenieure hatten dabei jedoch nicht berücksichtigt, dass die abgeschaltete Testumgebung in den Lua-Regeln die Methode "execute" verwendete, die einen zusätzlichen Regelanschluss auslöst. Der "Killswitch"-Modus war zuvor nie mit Regeln verwendet worden, die einen "execute"-Aufruf enthalten, und diese Kombination war nicht getestet worden.
Die Anwendung des „killswitch“ führte dazu, dass der Code zur Definition zusätzlicher Testregeln deaktiviert wurde, jedoch der Aufruf dieser Regel über „execute“ erhalten blieb. Im Code gab es keine zusätzlichen Überprüfungen auf die Existenz des Objekts, und es wurde vorausgesetzt, dass das Objekt „rule_result.execute“ bei Vorhandensein der Aktion „execute“ in den Regeln zwingend existiert. Infolgedessen kam es zu einem Versuch, die Methode „execute“ für ein nicht initialisiertes Objekt auszuführen, was zu einem Absturz des Handlers mit dem Fehler „attempt to index field ‘execute’ (a nil value)“ führte. if rule_result.action == „execute“ then rule_result.execute.results = ruleset_results[tonumber(rule_result.execute.results_index)] end
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish