

Forscher der Technischen Universität Graz (Österreich) haben eine Reihe von Angriffen über sekundäre Kanäle (PDF) identifiziert, die durch Mechanismen zur Überwachung von Änderungen im Dateisystem durchgeführt werden. Diese Angriffe ermöglichen das Tracking der Aktivitäten anderer Benutzer basierend auf der Analyse von Ereignissen im Zusammenhang mit dem Zugriff auf Dateien und Verzeichnisse über APIs wie inotify in Linux, FileObserver in Android, ReadDirectoryChangesW in Windows und File System Events in macOS. Die gesammelten Informationen können verwendet werden, um Tastatureingaben zu rekonstruieren, besuchte Webseiten zu identifizieren oder Clickjacking-Angriffe durchzuführen, die Inhalte über ein aktives Fenster legen, kurz bevor ein Klick erfolgt. Der Code zur Implementierung dieser Angriffsmethoden wurde unter der MIT-Lizenz veröffentlicht.
Die erste Angriffsmethode wird in Linux demonstriert und ergibt sich aus der Möglichkeit, den Zugriff auf Dateien innerhalb eines Verzeichnisses zu bestimmen, die direkt nicht lesbar oder verfolgbar sind. Mit der Funktion inotifywatch kann man indirekt die Änderungen von Dateien innerhalb eines Verzeichnisses durch die Überwachung des Verzeichnisses selbst feststellen.
Ein nicht privilegierter Benutzer hat keinen direkten Lesezugriff auf die Inhalte und kann die Aktivitäten des Geräts /dev/input/event4, das Eingabeveranstaltungen einer Tastatur darstellt, nicht überwachen. Doch die Ereignisse, die mit der Datei /dev/input/event4 verbunden sind, beeinflussen den Zustand des übergeordneten Verzeichnisses und können durch die Überwachung von Änderungen an den Metadaten des Verzeichnisses /dev/input verfolgt werden. Der Zustand von /dev/input/event4 ändert sich bei der Eingabe von Daten, und die Verzögerungen zwischen den über inotify erfassten Ereignissen korrelieren mit den Verzögerungen zwischen den Tasteneingaben.
Durch den Einsatz statistischer Analysemethoden und unter Berücksichtigung dessen, dass die Verzögerungen zwischen den Tastenanschlägen beim Tippen von der Tastenanordnung auf der Tastatur abhängen, kann man mit einer gewissen Wahrscheinlichkeit die eingegebenen Informationen rekonstruieren. Zum Beispiel ist die Reaktion beim Drücken der Taste „F“ schneller als beim Drücken von „Q“ oder „X“, da für das Drücken weniger Fingerbewegungen erforderlich sind; auch das wiederholte Drücken einer Taste erfolgt schneller, ebenso das gleichzeitige Drücken benachbarter Tasten (wie „s“ nach „a“ wird deutlich schneller gedrückt als „g“ nach „s“).
Die Methode kann auch verwendet werden, um die Eingaben in SSH-Sitzungen nachzubilden, wenn zwei verschiedene Benutzer eine SSH-Serververbindung herstellen. In diesem Fall kann einer der Benutzer die Ereignisse verfolgen, die entstehen, wenn ein anderer Benutzer Daten eingibt, indem er die Datei-Gerät /dev/pts überwacht. Das Problem wurde in den Januar-Updates der Kernel-Versionen 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 und 6.18.3 durch das Verbot der Erzeugung von Ereignissen ACCESS und MODIFY für das übergeordnete Verzeichnis beim Zugriff oder der Änderung spezieller Dateien darin gelöst.
Die zweite Angriffsart ermöglicht es, den Zeitpunkt der Anzeige des Dialogs zur Abfrage der Authentifizierungsparameter durch das Polkit-System zu bestimmen, indem die Zugriffe auf die ausführbare Datei /usr/bin/pkexec überwacht werden. In diesem Moment kann der Angreifer ein gefälschtes Fenster erstellen, das wie ein Passwort-Eingabedialog aussieht, und es über die tatsächliche Passwortabfrage legen. Ein Benutzer, der die Täuschung nicht bemerkt, kann das Bestätigungskennwort der Aktion im Fenster des Angreifers eingeben. Die Möglichkeit eines solchen Angriffs wurde in Distributionen mit der KDE Plasma-Desktopumgebung demonstriert.
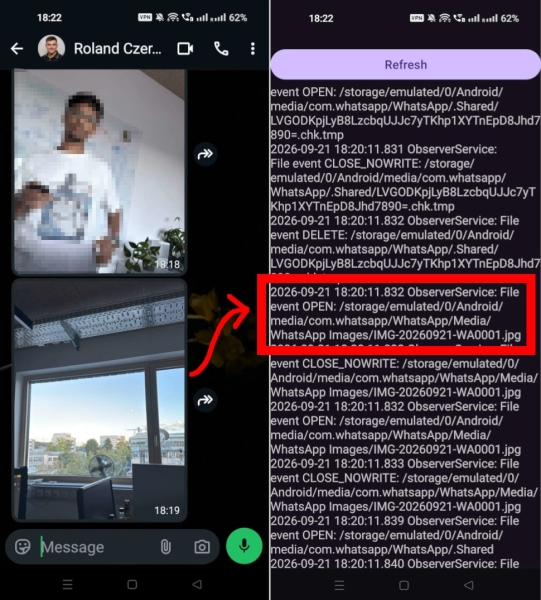
Die von der Android-Plattform bereitgestellte API FileObserver kann verwendet werden, um Aktivitäten mit Dateien in den privaten Verzeichnissen anderer Anwendungen zu überwachen. Beispielsweise kann die Analyse der Aktivitäten im Verzeichnis /sdcard/Android/media/com.whatsapp/WhatsApp Hinweise auf das Löschen, Senden und Empfangen von Dateien, Videos oder Bildern in WhatsApp geben und auch die Namen der gesendeten oder empfangenen Dateien ausfindig machen.
In Windows stellte sich heraus, dass die Aktivierung der Ereignisüberwachung für das Stammverzeichnis (C:\) Informationen, einschließlich des vollständigen Dateipfades, über alle Ereignisse mit allen Dateien im Dateisystem überträgt, unabhängig von den Zugriffsrechten auf die Dateien. Forscher haben gezeigt, dass diese Funktion genutzt werden kann, um in Echtzeit zu verfolgen, welche Seiten Benutzer in Firefox öffnen (für die IndexedDB und den Cache in Firefox wird für jede Seite ein separates Verzeichnis mit dem Namen der Seite erstellt, dessen Zugriffe verfolgt werden können). Microsofts Reaktion auf dieses Sicherheitsproblem wurde für den Pwnies Award 2026 in der Kategorie unangemessenste Herstellerreaktion (Lamest Vendor Response) nominiert, da Unternehmensvertreter zunächst behaupteten, es handele sich nicht um eine Sicherheitsanfälligkeit, sondern um eine undocumented feature.
Quelle: opennet.ru
