

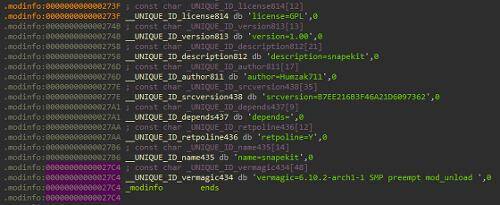
Forscher von Gen Threat Labs haben einen neuen komplexen Rootkit Snapekit entdeckt, der auf das Arch Linux System in der Version 6.10.2-arch1-1 auf der Architektur x86_64 abzielt. Snapekit ermöglicht Angreifern den unbefugten Zugriff auf das System und dessen Kontrolle, während es unentdeckt bleibt.
Der Rootkit wird in den Betrieb des Betriebssystems eingefügt, indem 21 Systemaufrufe abgefangen und verändert werden – ein Kommunikationsmechanismus zwischen Anwendungen und dem Kern des Betriebssystems. Snapekit verwendet einen speziellen Dropper für die Bereitstellung. Der Rootkit kann beliebte Analyse- und Debugging-Tools wie Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra und IDA Pro erkennen und vermeiden. Bei Entdeckung eines der Tools ändert Snapekit sein Verhalten, um eine Entdeckung zu vermeiden.
Die Hauptaufgabe von Snapekit besteht darin, schädlichen Code zu verbergen und im Benutzerspeicherraum zu verbleiben, anstatt im stärker kontrollierten Kernraum zu agieren. Dieser Ansatz erschwert erheblich die Entdeckung und Analyse der Bedrohung. Darüber hinaus verwendet der Rootkit Schutzmechanismen wie PTrace zur Erkennung von Debugging-Versuchen, was es Analysten und IT-Sicherheitsspezialisten zusätzlich erschwert.
Snapekit verfügt über mehrschichtige Umgehungsmechanismen, die nicht nur automatisierte Analysetools (Sandboxen und virtuelle Maschinen), sondern auch die manuelle Analyse erschweren. Der Ersteller des Rootkits, bekannt unter dem Pseudonym Humzak711, plant, das Snapekit-Projekt in naher Zukunft als Open-Source-Projekt auf GitHub zu veröffentlichen.
Quelle: linux.org.ru
