

Im Paket ImageMagick, das häufig von Webentwicklern zur Bildbearbeitung verwendet wird, wurde die Sicherheitsanfälligkeit CVE-2022-44268 entdeckt, die dazu führen kann, dass Inhalte von Dateien offengelegt werden, wenn mit von Angreifern präparierten PNG-Bildern gearbeitet wird. Die Sicherheitsanfälligkeit bedroht Systeme, die externe Bilder verarbeiten und anschließend die Ergebnisse der Bearbeitung zur Verfügung stellen.
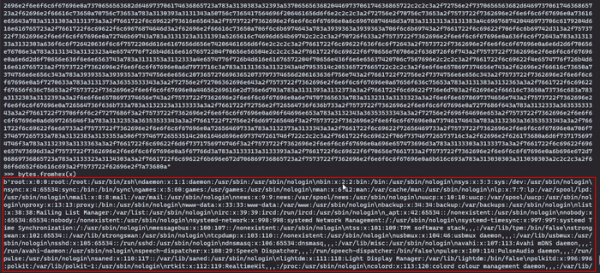
Die Sicherheitsanfälligkeit entsteht dadurch, dass ImageMagick beim Verarbeiten eines PNG-Bildes den Inhalt des „profile“-Parameters aus dem Metadatenblock verwendet, um den Dateinamen des Profils zu bestimmen, der in die Ausgabedatei aufgenommen wird. Dadurch reicht es für einen Angriff aus, dem PNG-Bild einen „profile“-Parameter mit dem erforderlichen Datei-Pfad (zum Beispiel „/etc/passwd“) hinzuzufügen; bei der Verarbeitung eines solchen Bildes, etwa beim Ändern der Bildgröße, wird der Inhalt der erforderlichen Datei in die Ausgabedatei aufgenommen. Wenn stattdessen der Dateiname „-„ angegeben wird, bleibt der Prozessor auf Eingaben aus dem Standardstrom warten, was für den Denial-of-Service (CVE-2022-44267) ausgenutzt werden kann.
Ein Update mit einem Fix für die Sicherheitsanfälligkeit wurde bisher nicht veröffentlicht, aber die Entwickler von ImageMagick haben empfohlen, als vorübergehende Lösung Regeln in den Einstellungen zu erstellen, um den Zugriff auf bestimmte Dateipfade einzuschränken. Zum Beispiel können folgende Zeilen zur Verweigerung des Zugriffs auf absolute und relative Pfade in policy.xml hinzugefügt werden:
Ein Skript zur Erstellung von ausbeutbaren PNG-Bildern mit dieser Sicherheitsanfälligkeit ist bereits öffentlich verfügbar.
Quelle: opennet.ru
