

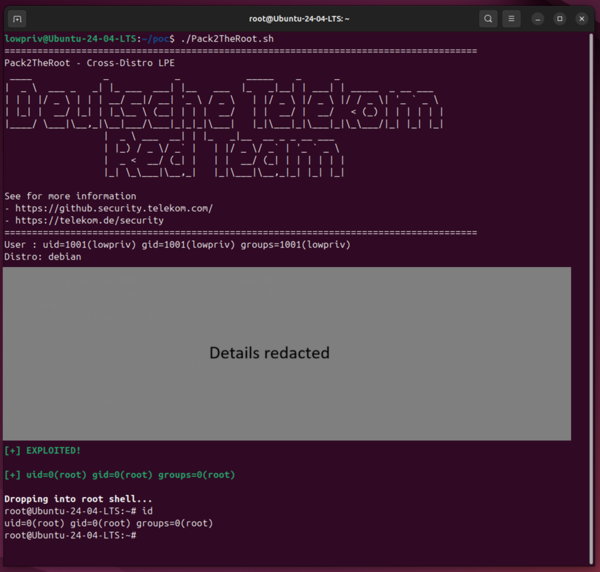
In PackageKit, der D-Bus-Schicht, die die Paketverwaltungsoperationen vereinheitlicht, wurde die Sicherheitsanfälligkeit Pack2TheRoot (CVE-2026-41651) entdeckt, die es einem nicht privilegierten Benutzer ermöglicht, beliebige Pakete zu installieren oder zu entfernen und root-Zugriff auf das System zu erlangen. Das Problem tritt ab Version 1.0.2 (2014) auf und wurde in der Version PackageKit 1.3.5 behoben.
Das Problem wurde von Forschern der Deutschen Telekom mit Hilfe des KI-Modells Claude Opus identifiziert. Ein funktionierender Exploit wurde erstellt, der in den meisten Distributionen mit PackageKit funktioniert, jedoch planen sie, detaillierte Informationen über die Sicherheitsanfälligkeit später zu veröffentlichen, um den Benutzern Zeit zu geben, ihre Systeme zu aktualisieren. Die Möglichkeit zur Ausnutzung der Sicherheitsanfälligkeit wurde in Ubuntu Desktop 18.04 / 24.04.4 / 26.04, Ubuntu Server 22.04 – 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 und Fedora 43 Desktop / Server demonstriert. Der Status der Behebung der Sicherheitsanfälligkeiten in den Distributionen kann auf diesen Seiten bewertet werden (wenn die Seite nicht verfügbar ist, haben die Entwickler der Distribution das Problem noch nicht angegangen): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Die Sicherheitsanfälligkeit wird durch einen Race Condition bei der Verarbeitung von Transaktionsflags im Hintergrundprozess von PackageKit verursacht, die es ermöglicht, die Parameter der Operation im Moment zwischen der Authentifizierung und dem Start der Paketoperation zu ändern. Ein Angreifer kann eine D-Bus-Anfrage senden, um eine für einen nicht privilegierten Benutzer zulässige Operation durchzuführen, und danach eine weitere D-Bus-Anfrage senden. Wenn die wiederholte Anfrage vor dem tatsächlichen Start der genehmigten Operation eintrifft, kann der Angreifer die Flags der bereits gestarteten Transaktion überschreiben und den zwischengespeicherten Zustand ändern.
Somit wird die bereits gestartete genehmigte Transaktion mit nicht ursprünglichen, sondern mit geänderten Parametern ausgeführt, die im zweiten Antrag übermittelt wurden. Indem die Informationen über das zu installierende Paket geändert werden, kann anstelle des genehmigten Pakets ein beliebiges anderes Paket, einschließlich eines lokal von dem Angreifer gespeicherten Pakets, installiert werden. Die Installation des Pakets erfolgt mit root-Rechten, daher kann der Angreifer für den Erhalt des root-Zugriffs im System ein eigenes Scriptlet in das Paket einfügen, das automatisch vor oder nach der Installation ausgeführt wird.
Quelle: opennet.ru
