

Im InsydeH2O-Framework, das von vielen Herstellern zur Erstellung von UEFI-Firmware für ihre Geräte verwendet wird (die gängigste Implementierung von UEFI BIOS), wurden 23 Schwachstellen entdeckt, die die Ausführung von Code im SMM (System Management Mode) ermöglichen, der höher priorisiert ist (Ring -2) als der Hypervisor-Modus und das Null-Schutzring, und der unbegrenzten Zugriff auf den gesamten Speicher hat. Das Problem betrifft UEFI-Firmware, die von Herstellern wie Fujitsu, Siemens, Dell, HP, HPE, Lenovo, Microsoft, Intel und Bull Atos verwendet wird.
Für die Ausnutzung der Schwachstellen ist lokaler Zugriff mit Administratorrechten erforderlich, was die Probleme zu begehrten Schwachstellen der zweiten Ebene macht, die nach der Ausnutzung anderer Schwachstellen im System oder durch die Anwendung von Social-Engineering-Methoden genutzt werden. Der Zugriff auf SMM-Ebene ermöglicht die Ausführung von Code auf einer Ebene, die nicht unter der Kontrolle des Betriebssystems steht, was genutzt werden kann, um Firmware zu modifizieren und in SPI Flash versteckten Schadcode oder Rootkits zu hinterlassen, die vom Betriebssystem nicht identifiziert werden, sowie um die Verifizierung beim Booten (UEFI Secure Boot, Intel BootGuard) zu deaktivieren und Angriffe auf Hypervisoren zu ermöglichen, um die Integritätsprüfmechanismen virtueller Umgebungen zu umgehen.
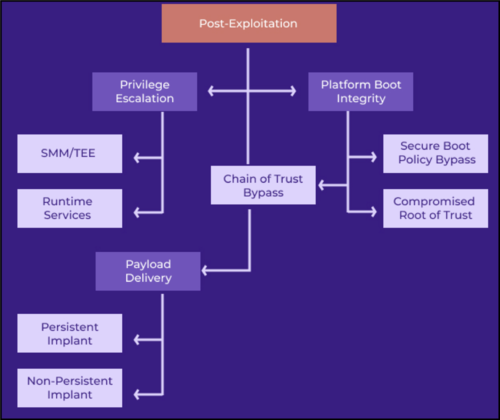
Die Ausnutzung der Schwachstellen kann aus dem Betriebssystem heraus mittels nicht verifizierter SMI-Handler (System Management Interrupt) erfolgen, ebenso in der Phase vor der Ausführung des Betriebssystems während der Anfangsstadien des Bootens oder beim Aufwachen aus dem Schlafmodus. Alle Schwachstellen resultieren aus Problemen im Umgang mit Speicher und sind in drei Kategorien unterteilt:
- SMM Callout — die Ausführung eigenen Codes mit SMM-Rechten durch Umleitung der Ausführung von SWSMI-Handlern auf Code außerhalb von SMRAM;
- Speicherbeschädigungen, die es einem Angreifer ermöglichen, seine Daten in SMRAM, einem speziellen isolierten Speicherbereich, in dem Code mit SMM-Rechten ausgeführt wird, zu schreiben.
- Speicherbeschädigungen im Code, der auf der DXE-Ebene (Driver eXecution Environment) ausgeführt wird.
Zur Demonstration der Prinzipien der Angriffsanordnung wurde ein Beispiel-Exploit veröffentlicht, der es ermöglicht, über einen Angriff aus dem dritten oder nullten Ringschutz Zugriff auf die DXE Runtime UEFI zu erhalten und eigenen Code auszuführen. Der Exploit manipuliert einen Stack-Überlauf (CVE-2021-42059) im UEFI DXE-Treiber. Im Verlauf des Angriffs kann der Angreifer seinen Code im DXE-Treiber platzieren, der nach einem Neustart des Betriebssystems aktiv bleibt, oder Änderungen im NVRAM-Bereich im SPI Flash vornehmen. Während der Ausführung kann der Code des Angreifers Änderungen in privilegierten Speicherbereichen vornehmen, EFI Runtime-Dienste modifizieren und den Bootprozess beeinflussen.
Quelle: opennet.ru
