

Die Firma Google hat angekündigt, in den Chromebook-Geräten Chips einzusetzen, die auf der offenen Plattform OpenTitan basieren. Chromebook sind die ersten kommerziell verfügbaren Geräte, die mit OpenTitan ausgestattet sind. Im Laufe dieses Jahres plant Google die Einführung von Serversystemen mit OpenTitan in seinen Rechenzentren. Die Massenproduktion der Chips wird von der Firma Nuvoton organisiert. Zudem wurde der Beginn der Arbeit an einer zweiten Version des Chips bekannt gegeben, die die Verwendung postquantum-verschlüsselter Algorithmen für sicheres Booten und Attestierung, nämlich ML-DSA und ML-KEM, ermöglichen wird, welche Methoden der Kryptografie nutzen, die auf der Lösung von Gitterproblemen basieren.
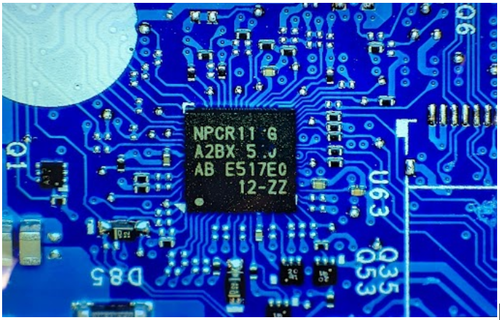
Das OpenTitan-Projekt bietet eine Plattform zur Schaffung vertrauenswürdiger Hardwarekomponenten (RoT, Root of Trust), die dort eingesetzt werden, wo der integrale Zustand der Hardware- und Softwareelemente eines Systems garantiert werden muss. OpenTitan wurde 2018 von Google ins Leben gerufen, aber 2019 an die gemeinnützige Organisation lowRISC übergeben, nachdem sich Unternehmen wie Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC und G+D Mobile Security an seiner Entwicklung beteiligt hatten. Der mit dem Projekt verbundene Code und die Spezifikationen der Hardwarekomponenten wurden unter der Lizenz Apache 2.0 veröffentlicht. Die in OpenTitan verwendeten Lösungen basieren auf Technologien, die bereits in den kryptografischen USB-Token Google Titan und TPM-Chips zur Gewährleistung eines verifiziertes Bootens eingesetzt werden. Servern der Infrastruktur von Google sowie auf Chromebook- und Pixel-Geräten installiert sind.
Im Gegensatz zu bestehenden Implementierungen des Root of Trust entwickelt sich OpenTitan gemäß dem Konzept „Sicherheit durch Transparenz“, das die Verfügbarkeit von Code und Schaltplänen sowie die Anwendung eines vollständig offenen Entwicklungsprozesses, der nicht an bestimmte Anbieter und Chip-Hersteller gebunden ist, umfasst. OpenTitan wurde zur ersten auf dem Markt verfügbaren offenen Implementierung des Root of Trust, die Unterstützung für einen postquantum-Mechanismus für sicheres Booten bietet, der auf dem Algorithmus zur Erstellung digitaler Signaturen SLH-DSA (Sphincs+) basiert, der gegen Brute-Force-Angriffe auf Quantencomputern resistent ist.
OpenTitan-basierte Chips können in Server-Mainboards, Netzwerkkarten, Verbrauchergeräten, Routern und IoT-Geräten zur Verifikation von Firmware und geladenen Komponenten (Schutz vor Modifikationen kritischer Systemteile), zur Generierung kryptografisch einzigartiger System-IDs (Schutz vor Hardware-Fälschungen), zur Bereitstellung sicherheitsrelevanter Dienste, zum Schutz kryptografischer Schlüssel (Isolation der Schlüssel im Falle von physischem Zugriff durch einen Angreifer auf die Hardware) und zur Führung eines isolierten, nicht bearbeitbaren oder löschbaren Audit-Logs verwendet werden.
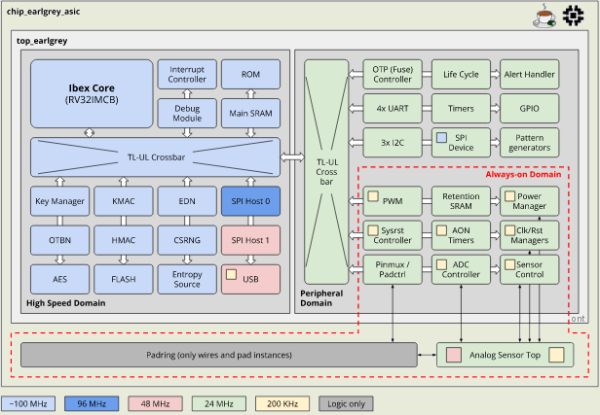
OpenTitan umfasst logische Blöcke, die in RoT-Chips benötigt werden, wie einen offenen Mikroprozessor auf Basis der RISC-V-Architektur (RV32IMCB Ibex), kryptografische Koprozessoren, einen hardwarebasierten Zufallszahlengenerator, einen Schlüsselmanager mit DICE-Unterstützung, einen Mechanismus für sicheren Datenspeicher in nicht-flüchtigem und flüchtigem Speicher, Schutztechnologien, Eingabe-/Ausgabe-Blöcke und Komponenten für sicheres Booten. Das Gerät bietet zudem Blöcke mit Implementierungen gängiger Verschlüsselungsalgorithmen wie AES und HMAC-SHA256 sowie einen Beschleuniger für mathematische Operationen, die in Algorithmen für digitale Signaturen mit öffentlichen Schlüsseln verwendet werden.
Quelle: opennet.ru
