

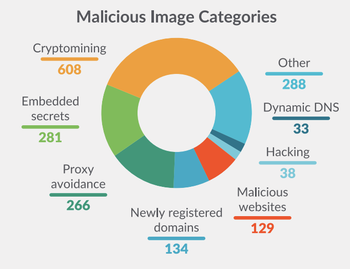
Das Unternehmen Sysdig, das ein gleichnamiges Open-Source-Tool zur Analyse der Systemleistung entwickelt, veröffentlichte die Ergebnisse einer Untersuchung von mehr als 250.000 Linux-Container-Images, die im Docker Hub-Katalog ohne Hinweis auf ein verifiziertes oder offizielles Image gespeichert waren. Infolgedessen wurden 1652 Images als schädlich klassifiziert.
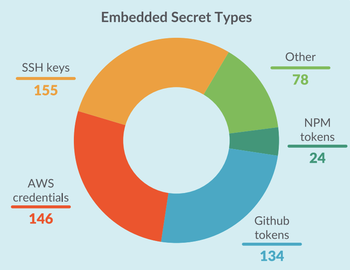
In 608 Bildern wurden Komponenten zum Mining von Kryptowährungen identifiziert, in 288 wurden Zugangstoken gefunden (in 155 SSH-Schlüssel, in 146 AWS-Token, in 134 GitHub-Token, in 24 API NPM-Token), in 266 gab es Mittel zum Umgehen von Firewalls über Proxys, in 134 waren kürzlich registrierte Domains vorhanden, in 129 gab es Zugriffe auf als schädlich erkannte Websites.
Einige Images mit Kryptomining-Tools verwendeten Namen, die die Bezeichnungen bekannter Open-Source-Projekte wie ubuntu, golang, joomla, liferay und drupal enthielten, oder wandten das Typo-Squatting-Verfahren (Zuweisung ähnlicher Namen mit einigen unterschiedlichen Zeichen) an. Zu den beliebtesten schädlichen Bildern gehören vibersastra/ubuntu und vibersastra/golang, die jeweils über 10.000 und 6900 Mal heruntergeladen wurden.
Quelle: opennet.ru
