

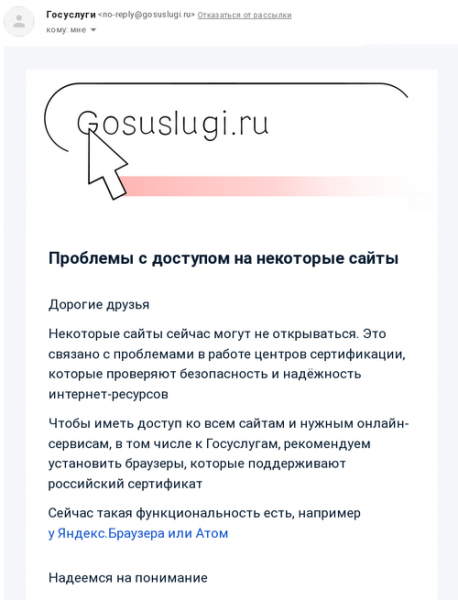
Nutzer des Portals für staatliche Dienstleistungen der Russischen Föderation (gosuslugi.ru) erhielten eine Benachrichtigung über die Schaffung eines staatlichen Zertifizierungszentrums mit ihrem eigenen Root-TLS-Zertifikat, das nicht in die Speicher der Root-Zertifikate der Betriebssysteme und wichtigsten Browser aufgenommen ist. Die Zertifikate werden auf freiwilliger Basis an juristische Personen vergeben und sind darauf ausgelegt, in Situationen verwendet zu werden, in denen TLS-Zertifikate aufgrund von Sanktionen widerrufen oder die Verlängerung eingestellt wird. Beispielsweise haben Zertifizierungsstellen, die sich in der Gerichtsbarkeit der USA befinden, wie DigiCert, die Bereitstellung von Zertifikaten für Websites von Organisationen, die auf der Sanktionsliste stehen, eingestellt.
Derzeit ist das staatliche Root-Zertifikat nur in den Produkten Yandex.Browser und Atom integriert. Um Vertrauen in Websites zu gewährleisten, die Zertifikate von dem staatlichen Zertifizierungszentrum verwenden, ist in anderen Browsern die manuelle Hinzufügung des Root-Zertifikats zum System- oder Browserspeicher für Zertifikate erforderlich.
Zu den Websites, die bereits staatliche TLS-Zertifikate erhalten haben, gehören verschiedene Banken (Sber, VTB, CB) sowie mit staatlichen Strukturen verbundene Organisationen und Projekte. Zum Zeitpunkt des Verfassens dieser Nachricht werden jedoch auf den Hauptseiten von Sber und VTB weiterhin traditionelle TLS-Zertifikate verwendet, die von allen Browsern unterstützt werden. Einzelne Subdomainen (z. B. online-alpha.vtb.ru) wurden bereits auf das neue Zertifikat umgestellt.
Sollte die Durchsetzung des neuen Zertifizierungszentrums beginnen oder Fälle von Missbrauch, wie etwa MITM-Angriffe, festgestellt werden, ist es wahrscheinlich, dass die Hersteller der Browser Firefox, Chrome, Edge und Safari Maßnahmen ergreifen werden, um das Problema-Zertifikat in die Listen der widerrufenen Zertifikate aufzunehmen, wie es bereits mit dem Zertifikat geschehen ist, das zur Abfangung des HTTPS-Traffics in Kasachstan eingesetzt wurde.
Quelle: opennet.ru
