

Die Firma Google hat die Version 145 des Web-Browsers Chrome veröffentlicht. Gleichzeitig steht die stabile Version des freien Projekts Chromium zur Verfügung, das die Grundlage für Chrome bildet. Der Browser Chrome unterscheidet sich von Chromium durch die Verwendung von Google-Logos, das Vorhandensein eines Systems zur Benachrichtigung im Falle eines Absturzes, Modulen zur Wiedergabe von kopiergeschützten Videoinhalten (DRM), einem System zur automatischen Installation von Updates, ständiger Aktivierung der Sandbox-Isolation, der Bereitstellung von Schlüsseln für die Google API und der Übertragung von RLZ-Parametern bei der Suche. Für diejenigen, die mehr Zeit für das Update benötigen, wird eine separate Extended Stable-Version unterstützt, die 8 Wochen lang begleitet wird. Die nächste Version Chrome 146 ist für den 10. März geplant.
Wesentliche Änderungen in Chrome 145:
- Die Unterstützung des Bildformat-Standards JPEG XL wurde hinzugefügt, wobei die Bibliothek jxl-rs für die Implementierung von JPEG-XL in der Programmiersprache Rust verwendet wird. Die Unterstützung für JPEG XL ist vorerst standardmäßig deaktiviert und erfordert die Aktivierung der Option „chrome://flags/#enable-jxl-image-format“.
- Die Entwicklung des KI-Modus wurde fortgesetzt, der die Interaktion mit einem KI-Agenten aus der Adresszeile oder von der Seite ermöglicht, die beim Öffnen eines neuen Tabs angezeigt wird. Der KI-Modus bietet die Möglichkeit, komplexe Fragen in natürlicher Sprache zu stellen und Antworten basierend auf der Aggregation von Informationen aus den relevantesten Seiten zu einem bestimmten Thema zu erhalten. Bei Bedarf kann der Nutzer mit ergänzenden Fragen Informationen präzisieren. Der Modus ermöglicht auch, Fragen zum Inhalt der Seite direkt aus der Adresszeile zu stellen. In Chrome 145 ist der KI-Modus in Versionen für die Plattformen Android und iOS implementiert. Für Nutzer aus Kanada, Indien und Neuseeland beginnt die Standardaktivierung des Chatbots Gemini (bei Verwendung der englischen Sprache).
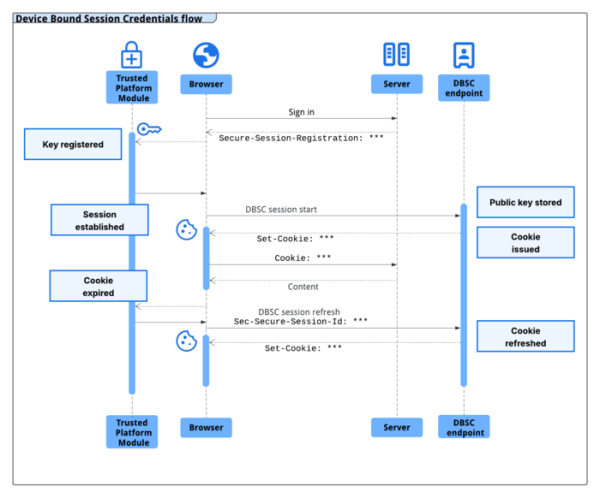
- Einführung des DBSC-Mechanismus (Device Bound Session Credentials), der es ermöglicht, die Authentifizierungssitzung auf der Website an ein bestimmtes Gerät zu binden, um Angriffe von anderen Systemen mit abgefangenen Sitzungscookies zu erschweren. Zur Erstellung einer gerätegebundenen Sitzung wurde der HTTP-Header „Secure-Session-Registration“ vorgeschlagen. Die Schutzmethode besteht darin, ein Paar kryptografischer Schlüssel bereitzustellen, die an das aktuelle Gerät gebunden sind, bei der Verbindung generiert und im TPM (Trusted Platform Module) gespeichert werden. In der Sitzung werden Cookies mit kurzer Lebensdauer verwendet, die regelmäßig mit dem privaten Schlüssel aktualisiert werden und mit dem öffentlichen Schlüssel überprüft werden können.

- Der Parameter, der das Deaktivieren der Blockierung von zwangsweise installierten Browsererweiterungen ermöglichte, in denen unwesentliche Verstöße gegen die Richtlinien des Chrome Web Store festgestellt wurden, wurde entfernt. Zu den unwesentlichen Verstößen gehören das Vorhandensein potenzieller Sicherheitsanfälligkeiten, das Aufzwingen von Erweiterungen ohne Wissen des Nutzers, Manipulationen mit Metadaten, Verstöße gegen den Umgang mit Benutzerdaten und irreführende Angaben zur Funktionalität.
- In der Android-Version wurde beim Aktivieren des erweiterten Schutzmodus (AAPM, Android Advanced Protection Mode) die Javascript-API WebGPU deaktiviert. Websites, die WebGPU zur Darstellung von 3D-Inhalten (zum Beispiel Google Maps) verwenden, können langsamere Alternativen wie WebGL nutzen (in Tests um 5,78 % langsamer). Für die Feststellung der Deaktivierung von WebGPU kann die Eigenschaft navigator.gpu verwendet werden.
- In der Android-Version wurde beim Aktivieren des erweiterten sicheren Surfen des Browsers (Enhanced Safe Browsing) eine lokale Analyse des Erscheinungsbilds von Seiten auf das Vorhandensein von Anzeichen für Betrug implementiert. Wenn die lokale Überprüfung Verdacht auf zweifelhaften Inhalt erregt, wird eine zusätzliche Überprüfung auf den Google-Servern durchgeführt, und bei Bestätigung wird dem Nutzer eine Warnung angezeigt.
- Die API Origin wurde hinzugefügt, die ein Origin-Objekt bereitstellt, das das Konzept des Web Origin implementiert und Methoden zum Vergleich, zur Serialisierung und zum Parsen von Web Origin anbietet. Der Begriff „Web Origin“ ist in RFC 6454 definiert und dient zur Trennung von Isolations- und Vertrauensgrenzen für Inhalte. Web Origin umfasst den Teil der URL, der das Protokoll, den Hostnamen und die Portnummer enthält (z. B. https://opennet.ru). Die neue API wurde eingeführt, um die Operationen mit Web Origin zu vereinheitlichen und Schwachstellen aufgrund nicht korrekter Vergleiche von serialisierten ASCII-Darstellungen von Web Origin bei der Bestimmung der Zugehörigkeit von Ressourcen zu einer bestimmten Webseite auszuschließen.
- Die Zugriffsrechte auf das lokale System wurden bei der Interaktion mit öffentlichen Websites getrennt. Anfragen von der Website an IP-Adressen das lokale Netzwerk (Intranet oder interne Adressen) und die Loopback-Schnittstelle (127.0.0.0/8) werden jetzt mit unterschiedlichen Berechtigungen (local-network und loopback-network) verarbeitet, die von dem Benutzer die Bestätigung der Operation in einem speziellen Dialogfenster erfordern. Zu den Schutzmaßnahmen zählen Versuche, Ressourcen zu laden, fetch()-Anfragen und iframe-Einfügungen. Der Zugriff auf interne Ressourcen wird von Angreifern zur Durchführung von CSRF-Angriffen auf Router, Access Points, Drucker, Unternehmens-Webschnittstellen und andere Geräte und Dienste genutzt, die nur Anfragen aus dem lokalen Netzwerk akzeptieren. Darüber hinaus kann das Scannen interner Ressourcen zur indirekten Identifizierung oder Informationssammlung über das lokale Netzwerk verwendet werden.
- Die Einstellung UserAgentReduction, die es ermöglichte, unbeschnittene Informationen im HTTP-Header User-Agent und in den JavaScript-Parametern navigator.userAgent, navigator.appVersion und navigator.platform zu übermitteln, wurde entfernt. Der Browser überträgt jetzt immer eine gekürzte Version des User-Agent ohne detaillierte Plattforminformationen (z. B. „Android 16; S“ statt „Android 16; SM-A205U“).
- Im integrierten PDF-Viewer wurde die Möglichkeit hinzugefügt, Dokumente in Google Drive zu speichern. In Google Drive werden Dokumente aus Chrome im Ordner „Gerettet von Chrome“ gespeichert.
- Die API LayoutShift, die es ermöglicht, Positionen von DOM-Elementen auf dem Bildschirm zu verfolgen, wurde auf die Ausgabe von Informationen in CSS-Pixeln anstelle von Bildschirm-Pixeln umgestellt. CSS-Pixel berücksichtigen die DPI des Bildschirms und sind visuell identisch auf allen Bildschirmen, auch auf Monitoren mit hoher Pixeldichte. Diese Änderung wurde vorgenommen, um Chrome an das Verhalten anderer Browser anzupassen.
- Für das API Controlled Frame wurde die Methode WebRequest.SecurityInfo implementiert, die es Webanwendungen ermöglicht, HTTPS-, WSS- oder WebTransport-Anfragen an den Server abzufangen und einen Snapshot des Zertifikats zu erhalten. Server Dieses kann zur manuellen Überprüfung des Zertifikats verwendet werden, das bei der direkten Verbindung mit demselben Server über TCP/UDP verwendet wurde.
- Die Unterstützung für die CSS-Eigenschaften column-wrap und column-height wurde hinzugefügt, die in der Spezifikation CSS Multi-column Layout 2 definiert sind. Die Eigenschaft column-wrap ermöglicht es, Spalten in eine neue Zeile zu verschieben, anstatt horizontal zu scrollen, wenn die Spalten nicht in die durch die Eigenschaft column-height festgelegte Höhe passen.
- Die CSS-Eigenschaft text-justify wurde hinzugefügt, mit der der Typ der Textausrichtung bei Verwendung von „text-align: justify“ festgelegt werden kann;
- Bei den CSS-Eigenschaften letter-spacing und word-spacing ist die Angabe der Abstandsgröße in Prozent erlaubt.
- In den JavaScript-Objekten Map und WeakMap wurde die Spezifikation „upsert“ implementiert, die die Arbeit mit Sammlungen von Schlüssel-/Wert-Paaren vereinfacht. Es wurden die Methoden getOrInsert und getOrInsertComputed hinzugefügt, die den bereits vorhandenen Wert in der Sammlung zurückgeben, der mit dem angegebenen Schlüssel assoziiert ist, oder einen neuen Eintrag erstellen, wenn der Schlüssel nicht gefunden wurde.
- Die Implementierung des IndexedDB-APIs wurde überarbeitet, wobei SQLite als Backend verwendet wird (die frühere Implementierung basierte auf LevelDB in separaten Dateien). Die neue Version wird zurzeit nur in Speicher-Contexten verwendet, beispielsweise im Inkognito-Modus.
- Es wurden Verbesserungen an den Werkzeugen für Web-Entwickler vorgenommen. Im Netzwerkinspektor wurde im Bereich „Request conditions“ standardmäßig die Möglichkeit aktiviert, die Geschwindigkeit einzelner Netzwerkrequests zu begrenzen.
Neben neuen Funktionen und Fehlerbehebungen sind in der neuen Version 11 Sicherheitsanfälligkeiten behoben worden. Viele dieser Sicherheitsanfälligkeiten wurden durch automatisierte Tests mit den Werkzeugen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL entdeckt. Kritische Probleme, die das Umgehen aller Schutzebenen des Browsers und die Ausführung von Code im System außerhalb der Sandbox ermöglichen, wurden nicht festgestellt. Im Rahmen des Programms zur Vergabe von Geldprämien für die Entdeckung von Sicherheitsanfälligkeiten hat Google in dieser Version 11 Prämien vergeben und insgesamt 18.500 US-Dollar ausgezahlt (eine Prämie in Höhe von 8.000 USD, 5.000 USD, 2.000 USD und 500 USD sowie drei Prämien in Höhe von jeweils 1.000 USD). Der Betrag von 4 Prämien ist bisher nicht festgelegt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish