

Die Firma Google hat das Release des Web-Browsers Chrome 123 veröffentlicht. Gleichzeitig ist die stabile Version des freien Projekts Chromium verfügbar, das als Grundlage für Chrome dient. Der Browser Chrome unterscheidet sich von Chromium durch die Verwendung von Google-Logos, ein System zur Übermittlung von Benachrichtigungen bei Abstürzen, Module zur Wiedergabe von kopiergeschütztem Videoinhalt (DRM), ein automatisches Update-System, ständige Aktivierung der Sandbox-Isolierung, die Bereitstellung von Schlüsseln für Google API und die Übertragung von RLZ-Parametern bei Suchanfragen. Für diejenigen, die mehr Zeit für Updates benötigen, wird ein separater Branch namens Extended Stable unterstützt, der 8 Wochen lang begleitend ist. Das nächste Release von Chrome 124 ist für den 16. April geplant.
Wesentliche Änderungen in Chrome 123:
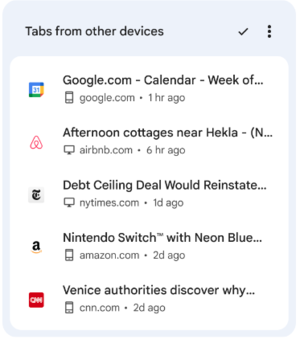
- Auf der Seite, die beim Öffnen eines neuen Tabs angezeigt wird, gibt es einen neuen Abschnitt, in dem Links zu Tabs angezeigt werden, die kürzlich auf anderen Geräten geöffnet wurden, die mit demselben Google-Konto verknüpft sind.

- Die Unterstützung für die Kodierung von Inhalten mit dem Kompressionsalgorithmus Zstandard (zstd) wurde hinzugefügt, neben den zuvor unterstützten Algorithmen gzip, brotli und deflate.
- Die Implementierung des freien Video-Codecs Theora, der von der Xiph.org Foundation auf Basis des Codecs VP3 erstellt und seit 2009 in Firefox und Chrome unterstützt wird, wurde entfernt. Der Codec wird in Chrome für Android und in WebKit-basierten Browsern wie Safari nicht unterstützt. Als Grund für die Einstellung der Unterstützung für Theora werden Bedenken erwähnt, dass in der Implementierung von Theora, die eine ausreichend komplexe Logik zur Analyse von Binärdaten und Dekodierung von Streams enthält, Schwachstellen vorhanden sein könnten, die denen kürzlicher kritischer Probleme mit dem VP8-Kodierer ähneln. Nach Meinung der Entwickler überwiegen aufgrund der vermehrten Zero-Day-Angriffe auf Media-Codecs die damit verbundenen Sicherheitsrisiken das Interesse an Theora, das in der Praxis kaum verwendet wird, jedoch ein erhebliches Ziel für potenzielle Angriffe bleibt.
- Die schrittweise Erhöhung des Anteils der Nutzer, für die die Unterstützung von Drittanbieter-Cookies, die beim Besuch von Websites außerhalb der aktuellen Domain gesetzt werden, deaktiviert ist, wird fortgesetzt. Solche Cookies werden verwendet, um die Bewegungen der Nutzer zwischen Websites in den Codes von Werbenetzwerken, sozialen Medien und Web-Analyse-Systemen zu verfolgen. Die Änderungen werden im Rahmen der Initiative Privacy Sandbox vorangetrieben, die darauf abzielt, einen Kompromiss zwischen dem Bedürfnis der Nutzer nach Privatsphäre und dem Wunsch von Werbenetzwerken und Websites, die Vorlieben der Besucher zu verfolgen, zu erreichen. Die Deaktivierung von Drittanbieter-Cookies soll schrittweise ausgeweitet werden und bis zum 3. Quartal 2024 auf 100% steigen. Um die Deaktivierung vor externen Änderungen vorzunehmen, ist die Einstellung „chrome://flags/#test-third-party-cookie-phaseout“ vorgesehen.
- Für einen kleinen Prozentsatz der Nutzer aus den USA wurde die Unterstützung für Funktionen, die maschinelles Lernen verwenden – wie den Modus für intelligentes Tab-Grouping, den Themen-Generator und den interaktiven Assistenten, die im Ankündigung zu Chrome 121 vorgestellt wurden, aktiviert. Für Systeme mit zentralisierter Konfigurationsverwaltung kann der Administrator AI-Tools auf Politikebene aktivieren, ohne den experimentellen Modus aktivieren zu müssen.
- Im Synchronisierungsdienst für Einstellungen, Verlauf und Lesezeichen (Chrome Sync) wurde die Unterstützung für Versionen vor Chrome 82 eingestellt.
- Bei aktivierter erweiterter Browserschutz (Safe Browsing > Erweiterter Schutz) wird an Google Informationen über Anfragen zu erweiterten Berechtigungen, die von Websites ausgegeben werden, gesendet (solche Seiten werden anhand einer externen Datenbank für schädlichen Inhalt überprüft und im Falle eines Matchs wird dem Nutzer sofort eine Warnung angezeigt). Es wird auch Telemetrie über die Stornierung von Warnungen, die dem Nutzer vor dem Öffnen von von Google auf die schwarze Liste gesetzten Seiten angezeigt werden, gesendet.
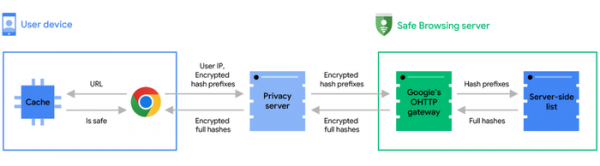
- Google hat einen Artikel veröffentlicht, der die Methoden erklärt, die zur Sicherheitsüberprüfung der von den Nutzern geöffneten Seiten anhand der Datenbank für schädlichen Inhalt verwendet werden, die extern gehostet wird. ServerUm die Privatsphäre zu wahren, werden bei der Überprüfung der vom Nutzer geöffneten URLs an Google keine vollständigen Hashes der URLs gesendet, sondern nur das Präfix mit den ersten 4 Bytes des Hashes. Auf Server Dieser Präfix wird in der Datenbank für bösartige Seiten überprüft, und im Falle einer Übereinstimmung wird die Liste der vollen Hashes, die mit dem Präfix übereinstimmen, an den Browser des Benutzers zurückgegeben, wo bereits die abschließende Überprüfung mit dem vollständigen 32-Byte-Hash der URL erfolgt. Um eine Zuordnung der Anfrage zur IP-Adresse des Benutzers auszuschließen, wird der Hash-Präfix zunächst an einen Zwischenproxy gesendet, der die Anfrage in eigenem Namen an den Safe Browsing-Server weiterleitet.

- Die Ausgabe von Warnungen in der Konsole der Webentwicklertools wurde realisiert, wenn eine Seite eine Anfrage an das interne Netzwerk (192.168.x.x, 10.x.x.x usw.) sendet, wenn solche Anfragen außerhalb eines sicheren Kontexts ausgeführt werden und keine vorbeugende Überprüfung bestanden haben. Bevor die tatsächliche Anfrage, die von der Website initiiert wurde, an eine Ressource im internen Netzwerk gesendet wird, sendet der Browser zunächst eine vorbeugende Testanfrage und überprüft, ob der Server den HTTP-Header „Access-Control-Allow-Private-Network: true“ zurückgibt, der den Zugriff auf das Intranet erlaubt. Wenn der Zugriff nicht gewährt wird, liegt ein Versuch vor, auf einen internen Dienst zuzugreifen, was ein Hinweis auf einen möglichen Angriff über den Browser auf Ressourcen im lokalen Netzwerk sein könnte (zum Beispiel könnte ein Angreifer eine Anfrage an die Weboberfläche des Heimrouters in ein iframe einfügen, wie „"). In der Chrome-Version 130 wird die Warnung durch eine Fehlermeldung ersetzt, und nicht bestandene Anfragen werden blockiert.
- Für Chrome auf Android und iOS wurde die Möglichkeit hinzugefügt, Websites, die zuvor auf anderen Geräten geöffnet wurden und die mit demselben Google-Konto verbunden sind, weiterhin zu besuchen.
- In Chrome für Android wurde die Methode zur Speicherung lokaler Passwörter geändert, die nicht mit anderen Geräten synchronisiert werden. Früher wurden lokale Passwörter im Chrome-Profil gespeichert, jetzt werden sie in den Passwortspeicher verschoben, der von den Google Play-Diensten bereitgestellt wird, der bereits zur Speicherung des Passworts für das Google-Konto verwendet wird. In Chrome 123 wird der neue Speicher-Modus für Benutzer ohne lokale Passwörter aktiviert, und in Version 124 wird er auf Benutzer mit lokalen Passwörtern angewendet.
- Eine API für die statische Routenführung von ServiceWorkern (Service Worker Static Routing) wurde hinzugefügt, die die Ausführung von JavaScript und das Abfangen von ServiceWorkern bei der Anfrage von Ressourcen, die den festgelegten Bedingungen entsprechen, ausschließt. Mit anderen Worten, die API ermöglicht es, festzulegen, wie bestimmte Ressourcen geladen werden sollen, und die Aufrufung des ServiceWorkers für Ressourcen zu deaktivieren, die aus dem Cache abgerufen oder direkt geladen werden können. Zur Entscheidungsfindung können URL-Muster, Anfrage-Methoden, Content-Typen (document, embed, font, video usw.) und der Ausführungsstatus („running“, „not-running“) verwendet werden. Zum Beispiel können für das direkte Senden einer POST-Anfrage mit Webformulardaten, ohne den ServiceWorker aufzurufen, folgende Anweisung verwendet werden: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- In CSS wurde die Funktion light-dark() hinzugefügt, um das Farbschema an die Einstellungen des hellen oder dunklen Modus anzupassen. In der Funktion können zwei Werte angegeben werden, die je nach hellem oder dunklem Modus ausgewählt werden. Zum Beispiel „background-color: light-dark(lime, green);”.
- Die API Long Animation Frames wurde hinzugefügt, um die Reaktionsfähigkeit der Benutzeroberfläche einer Website zu diagnostizieren und Engpässe beim Rendering zu identifizieren.
- Im Media-Query „display-mode“ wurde die Unterstützung für den Wert „picture-in-picture“ hinzugefügt, der es ermöglicht, CSS-Regeln zu erstellen, die nur angezeigt werden, wenn die Webanwendung im „Bild-in-Bild“-Modus läuft. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- Im CSS-Eigenschaft „align-content“ wurde die Möglichkeit eingeführt, mit Blockcontainern und Tabellenzellen zu arbeiten. Zum Beispiel können „display: block“, „display: list-item“, „display: table-cell“ nun mit „align-content“ ausgerichtet werden.
- Die CSS-Eigenschaft „field-sizing“ wurde hinzugefügt, die es ermöglicht, die Größe von Formelementen von ihrem Inhalt abhängig zu machen, beispielsweise um die Größe eines Textfeldes automatisch beim Eingeben von Daten zu vergrößern.
- Im JavaScript-Interface NavigationActivation wurde der Parameter navigation.activation hinzugefügt, der den Aktivierungsstatus des Dokuments widerspiegelt (zum Beispiel kann festgestellt werden, dass das Dokument nach dem Klicken auf die Navigationstasten „vorne“ oder „zurück“ aus dem Cache wiederhergestellt wurde). Der Parameter kann verwendet werden, um den Inhalt der Seite je nach Herkunft des Nutzers anzupassen, zum Beispiel kann eine andere Animation angezeigt werden, wenn der Nutzer von der Startseite kommt.
- Es wurden Verbesserungen an den Werkzeugen für Webentwickler vorgenommen.
Neben den Neuerungen und Fehlerkorrekturen wurden in der neuen Version 12 Sicherheitsanfälligkeiten behoben. Viele dieser Anfälligkeiten wurden durch automatisierte Tests mit den Tools AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL festgestellt. Kritische Probleme, die alle Sicherheitsstufen des Browsers umgehen und Code außerhalb der Sandbox-Umgebung ausführen könnten, wurden nicht entdeckt. Im Rahmen des Programms zur Belohnung von Sicherheitsanfälligkeiten hat Google für die aktuelle Version 7 Prämien in Höhe von insgesamt 22.000 US-Dollar ausgezahlt (eine Prämie in 10.000 $, 4.000 $, 3.000 $ und 1.000 $, sowie zwei Prämien von 2.000 $). Die Höhe einer einzelnen Belohnung wurde noch nicht festgelegt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish