

Die Google GmbH hat die Version 142 des Web-Browsers Chrome veröffentlicht. Gleichzeitig steht die stabile Ausgabe des freien Projekts Chromium zur Verfügung, das die Grundlage für Chrome bildet. Der Browser Chrome unterscheidet sich von Chromium durch die Verwendung von Google-Logos, ein Benachrichtigungssystem bei Abstürzen, Module zur Wiedergabe von kopiergeschütztem Videoinhalt (DRM), ein automatisches Update-System, ständige Sandbox-Isolation, die Bereitstellung von API-Schlüsseln für Google und die Übertragung von RLZ-Parametern bei Suchanfragen. Für diejenigen, die mehr Zeit für Updates benötigen, wird auch der Extended Stable Branch für 8 Wochen unterstützt. Die nächste Version Chrome 143 ist für den 2. Dezember geplant.
Hauptänderungen in Chrome 142:
- Schutz vor Zugriff auf lokale Systeme bei der Interaktion mit öffentlichen Websites wurde aktiviert. Bei Anfragen von einer Website im öffentlichen oder internen Netzwerk (Intranet) an IP-Adressen lokale Systeme oder den Loopback-Adapter (127.0.0.0/8) zeigt der Browser dem Benutzer einen Dialog an, in dem eine Bestätigung der Aktion angefordert wird. Zu den geschützten Aktionen zählen Versuche, Ressourcen herunterzuladen, fetch()-Anfragen und iframe-Integrationen. Der Schutz wird derzeit noch nicht für Verbindungen über WebSockets, WebTransport und WebRTC angewendet, wird jedoch später für diese Technologien hinzugefügt.
Der Zugriff auf interne Ressourcen wird von Angreifern für CSRF-Angriffe auf Router, Access Points, Drucker, Unternehmens-Webschnittstellen und andere Geräte und Dienste genutzt, die Anfragen nur aus dem lokalen Netzwerk akzeptieren. Darüber hinaus kann das Scannen interner Ressourcen zur indirekten Identifizierung oder zum Sammeln von Informationen über das lokale Netzwerk verwendet werden.
- Eine einheitliche, vereinfachte Schnittstelle zur Verknüpfung mit einem Google-Konto und zur Synchronisierung von Daten wie gespeicherten Passwörtern und Lesezeichen wurde vorgeschlagen. Die Synchronisierung ist in den Anmeldeprozess integriert und wird nicht als separate Funktion in den Einstellungen präsentiert. Benutzer können Chrome mit einem Google-Konto verbinden und es zur Speicherung von Passwörtern, Lesezeichen, dem Verlauf und offenen Tabs verwenden. Diese Funktion ist derzeit für einen Teil der Benutzer aktiviert, die Abdeckung wird schrittweise erhöht.
- Ein neues Modell zur Isolierung von Prozessen - „Origin Isolation“ - wurde aktiviert, bei dem jeder Inhaltseingang (origin - eine Verbindung aus Protokoll, der Domain unterscheiden, gesetzt werden. und Ports, zum Beispiel „https://foo.example.com“), wird in einem separaten Rendering-Prozess isoliert. Da eine zunehmende Fragmentierung der Isolation zu einem höheren Speicherverbrauch und einer erhöhten CPU-Belastung führen kann, wird der neue Isolationsmodus nur auf Systemen mit mehr als 4 GB RAM aktiviert. Auf schwächeren Geräten bleibt der alte Ansatz der Isolation in Kraft, bei dem alle verschiedenen Inhaltsquellen, die mit einer Website verbunden sind (z. B. foo.example.com und bar.example.com), in einem separaten Prozess isoliert werden.
- Auf Systemen mit Windows und macOS, bei denen kein zentrales Management von Chrome angewendet wird, wurde eine automatische Deaktivierung von zwangsweise installierten Browser-Erweiterungen implementiert, bei denen nicht wesentliche Verstöße gegen die Richtlinien des Chrome Web Store festgestellt wurden. Zu den nicht wesentlichen Verstößen zählen potenzielle Sicherheitsanfälligkeiten, das Aufzwingen einer Erweiterung ohne das Wissen des Benutzers, Manipulationen an Metadaten, Verstöße gegen die Richtlinien für den Umgang mit Benutzerdaten und irreführende Angaben zur Funktionalität. Auf Wunsch kann der Benutzer die deaktivierte Erweiterung wieder aktivieren.
- In der Android-Version wurde analog zu den Desktop-Versionen eine Warnmeldung über betrügerische Seiten implementiert, die von einem großen Sprachmodell auf der Grundlage der Inhaltsanalyse festgestellt wurden. KI wird im Modus der erweiterten Browserschutzfunktion (Enhanced Safe Browsing) eingesetzt. Das KI-Modell läuft clientseitig, aber im Falle des Verdachts auf fragwürdige Inhalte wird eine zusätzliche Überprüfung auf den Servern von Google durchgeführt.
- In der Implementierung des DTLS-Protokolls (Datagram Transport Layer Security, das Äquivalent zu TLS für UDP), das für WebRTC-Verbindungen verwendet wird, ist die Verwendung von Post-Quanten-Kryptografie-Algorithmen integriert.
- Es wurde eine Speicherung des Aktivierungsstatus implementiert, die während der Benutzeraktivität auf der Seite festgelegt wird, nachdem auf eine andere Seite mit derselben Domain gewechselt wurde. Die Speicherung der Aktivierung wird die Entwicklung von Multi-Page-Webanwendungen erleichtern und Probleme wie die Fokussierung der Eingabe bei der Anzeige der virtuellen Tastatur der Website lösen.
- In CSS wurden die Pseudoklassen „:target-before“ und „:target-after“ hinzugefügt, um vorherige und nachfolgende Marker relativ zur aktuellen Scroll-Position („:target-current“) zu definieren.
- In den Style-Containern („@container“) und der Funktion „if()“ ist die Verwendung der in der Spezifikation Media Queries Level 4 definierten Bereichssyntax (Range Syntax) erlaubt, die es ermöglicht, gewöhnliche mathematische Vergleichsoperatoren und logische Operatoren zur Bestimmung von Wertebereichen zu verwenden. Zum Beispiel kann jetzt „@container style(—inner-padding > 1em)“ und „background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);“ angegeben werden.
- In die Elemente «<button>» und „<a>» wurde die Unterstützung für das Attribut «interestfor» hinzugefügt, mit dem Aktionen ausgelöst werden können, beispielsweise das Anzeigen eines Pop-up-Fensters, wenn der Benutzer Interesse an einem Element zeigt. Als Anzeichen für das Interesse betrachtet der Browser Situationen wie das Überfahren und Halten des Zeigers über dem Element, das Drücken von Tastenkombinationen oder das Halten der Berührung auf einem Touchscreen. Wenn Interesse an einem Element mit dem Attribut «interestfor» festgestellt wird, generiert der Browser ein InterestEvent.
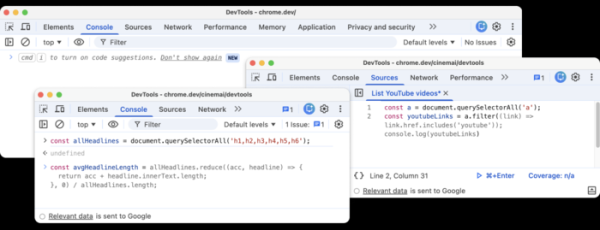
- Es wurden Verbesserungen an den Tools für Webentwickler vorgenommen. In der oberen rechten Ecke wurde eine Schaltfläche zum schnellen Aufruf des KI-Assistenten hinzugefügt. Der Kontextmenüeintrag „Ask AI“ wurde in „Debug with AI“ umbenannt und um die Möglichkeit erweitert, kontextabhängige Aktionen durchzuführen. In der Web-Konsole und im Code-Bereich kann der KI-Assistent Gemini jetzt Empfehlungen mit Code generieren.

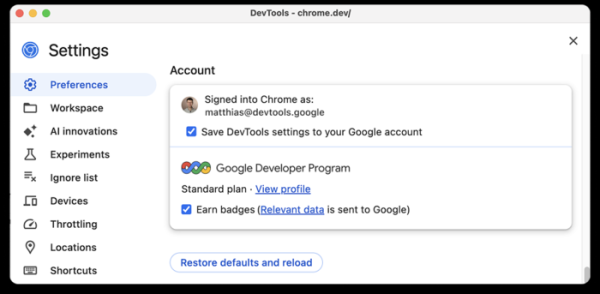
In den Tools für Webentwickler wurde die Integration mit dem GDP-Dienst (Google Developer Program) sichergestellt. Entwickler können sich jetzt direkt aus den Chrome DevTools mit ihrem GDP-Profil verbinden und Boni für die Ausführung bestimmter Aufgaben in diesem Interface erhalten.

Neben den Neuerungen und Fehlerbehebungen wurden in der neuen Version 20 Sicherheitsanfälligkeiten beseitigt. Viele der Anfälligkeiten wurden durch automatisierte Tests mit den Tools AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL entdeckt. Kritische Probleme, die es ermöglichen könnten, alle Schutzebenen des Browsers zu umgehen und Code außerhalb der Sandbox-Umgebung auszuführen, wurden nicht gefunden. Im Rahmen des Prämienprogramms für das Auffinden von Sicherheitsanfälligkeiten hat das Unternehmen Google für das aktuelle Release 20 Preise im Gesamtwert von 130.000 US-Dollar eingerichtet (zwei Preise von 50.000 US-Dollar, ein Preis von 10.000 US-Dollar und drei Preise von 3.000 US-Dollar, zwei Preise von 2.000 US-Dollar und drei Preise von 1.000 US-Dollar). Die Höhe von 8 Prämien ist bislang noch nicht festgelegt.
Zusätzlich kann festgestellt werden, dass eine noch nicht behobene Schwachstelle im Blink-Engine entdeckt wurde, die zum Absturz und Einfrieren des Browsers führt, wenn bestimmter JavaScript-Code ausgeführt wird. Die Schwachstelle wird durch architektonische Probleme in der Rendering-Engine verursacht, die mit dem Fehlen einer Begrenzung der Intensität der Aktualisierungsoperationen des Attributs „document.title“ zusammenhängen. Das Fehlen von Einschränkungen ermöglicht es, „document.title“ zu nutzen, um Dutzende Millionen von Änderungen pro Sekunde im DOM vorzunehmen, was nach wenigen Sekunden zu einem Einfrieren der Benutzeroberfläche führt, da der Hauptthread blockiert und erhebliche Mengen an Speicher verbraucht werden. Nach 15-60 Sekunden stürzt der Browser ab.
Quelle: opennet.ru
