

Wie man die Effizienz der NGFW-Konfiguration bewertet
Die häufigste Aufgabe besteht darin, zu überprüfen, wie effektiv Ihre Firewall konfiguriert ist. Dafür gibt es kostenlose Tools und Dienstleistungen von Unternehmen, die sich mit NGFW beschäftigen.
Zum Beispiel sieht man unten, dass das Unternehmen Palo Alto Networks die Möglichkeit bietet, direkt aus eine Analyse der Firewall-Statistiken zu starten – SLR-Bericht oder eine Analyse der Konformität mit bewährten Praktiken – BPA-Bericht. Dies sind kostenlose Online-Tools, die man nutzen kann, ohne etwas installieren zu müssen.
INHALT
Expedition (Migrationstool)
Eine kompliziertere Möglichkeit, Ihre Einstellungen zu überprüfen, ist, das kostenlose Tool (ehemals Migration Tool) herunterzuladen. Es wird als virtuelle Appliance für VMware heruntergeladen, eine Konfiguration ist nicht erforderlich – man muss das Image herunterladen und unter dem VMware-Hypervisor entpacken, es starten und auf das Webinterface zugreifen. Dieses Tool erfordert eine separate Erklärung, da der Kurs darüber 5 Tage dauert, weil es aktuell dort viele Funktionen gibt, einschließlich Machine Learning und der Migration verschiedener Konfigurationen von Richtlinien, NAT und Objekten für unterschiedliche Firewall-Hersteller. Über Machine Learning werde ich später im Text noch genauer schreiben.
Policy Optimizer
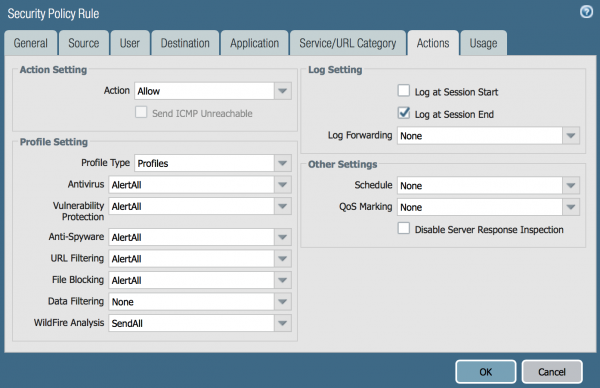
Und die bequemste Option (IMO), über die ich heute näher berichten werde – der im Palo Alto Networks-Interface integrierte Policy-Optimierer. Um dies zu demonstrieren, habe ich eine Firewall bei mir zu Hause installiert und eine einfache Regel erstellt: permit any to any. Solche Regeln sehe ich manchmal sogar in Unternehmensnetzwerken. Natürlich habe ich alle Sicherheitsprofile der NGFW aktiviert, wie auf dem Screenshot zu sehen ist:
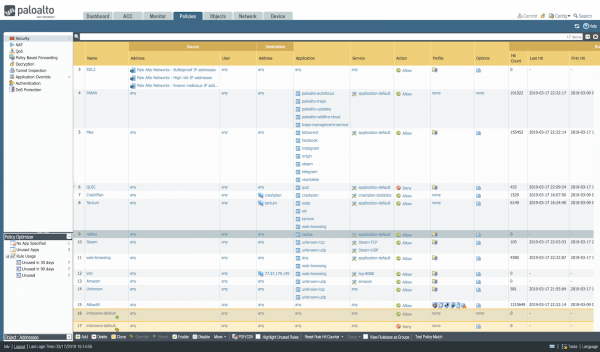
Der Screenshot unten zeigt ein Beispiel meiner unkonfigurierten Heimfirewall, bei der fast alle Verbindungen in die letzte Regel fallen: AllowAll, was durch die Statistik in der Spalte Hit Count sichtbar ist.
Zero Trust
Es gibt einen Ansatz zur Sicherheit, der als bezeichnet wird. Was bedeutet das: Wir sollten den Menschen im Netzwerk genau die Verbindungen erlauben, die sie benötigen, und alles andere verbieten. Das heißt, wir müssen klare Regeln für Anwendungen, Benutzer, URL-Kategorien und Dateitypen hinzufügen; alle IPS- und Antivirus-Signaturen aktivieren, Sandboxing und DNS-Schutz aktivieren, von IoC aus den verfügbaren Threat Intelligence-Datenbanken Gebrauch machen. Insgesamt gibt es eine beträchtliche Anzahl von Aufgaben bei der Konfiguration der Firewall.
Übrigens ist das minimale Set erforderlicher Einstellungen für Palo Alto Networks NGFW in einem der SANS-Dokumente beschrieben: — ich empfehle, mit diesem zu beginnen. Und natürlich gibt es eine Sammlung bewährter Methoden zur Konfiguration der Firewall beim Hersteller: .
Also, ich hatte eine Woche lang eine Firewall zu Hause stehen. Lassen Sie uns sehen, welcher Datenverkehr in meinem Netzwerk vorhanden ist:
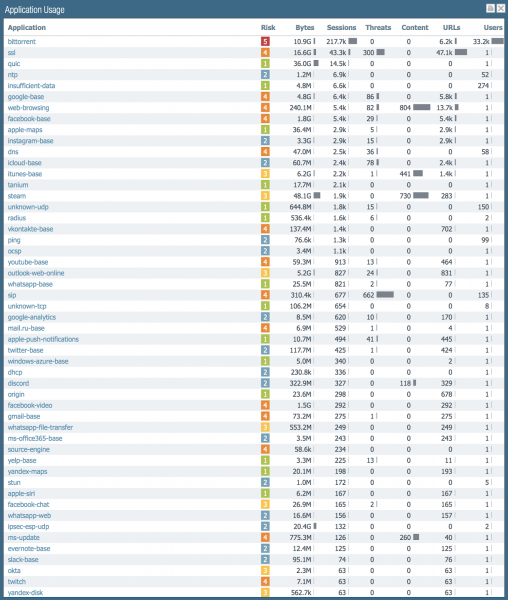
Wenn man nach der Anzahl der Sitzungen sortiert, erzeugt bittorent die meisten, dann folgt SSL und danach QUIC. Dies sind die Statistiken für eingehenden und ausgehenden Datenverkehr: es gibt sehr viele externe Scans meines Routers. In meinem Netzwerk gibt es 150 verschiedene Anwendungen.
So wurde dies alles durch eine Regel zugelassen. Schauen wir nun, was der Policy Optimizer dazu sagt. Wenn Sie oben auf den Screenshot der Sicherheitsregeln geschaut haben, haben Sie links unten ein kleines Fenster gesehen, das mir andeutet, dass es Regeln gibt, die optimiert werden können. Lassen Sie uns darauf klicken.
Was zeigt der Policy Optimizer:
- Welche Richtlinien überhaupt nicht verwendet wurden, seit 30 Tagen, 90 Tagen. Dies hilft bei der Entscheidung, sie vollständig zu löschen.
- Welche Anwendungen in den Richtlinien angegeben sind, aber solche Anwendungen im Datenverkehr nicht gefunden wurden. Dies ermöglicht es, überflüssige Anwendungen in den Erlaubungsregeln zu entfernen.
- Welche Richtlinien alles erlaubt haben, aber tatsächlich Anwendungen durchliefen, die gemäß der Zero Trust-Methode ausdrücklich angegeben werden sollten.
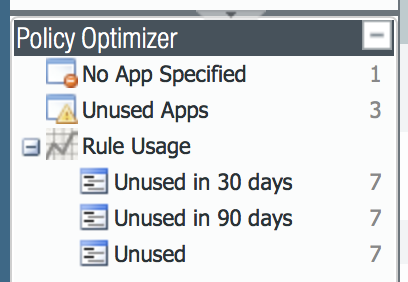
Klicken wir auf Unused.
Um zu zeigen, wie das funktioniert, habe ich einige Regeln hinzugefügt, und sie haben heute noch kein einziges Paket durchgelassen. Hier ist ihre Liste:
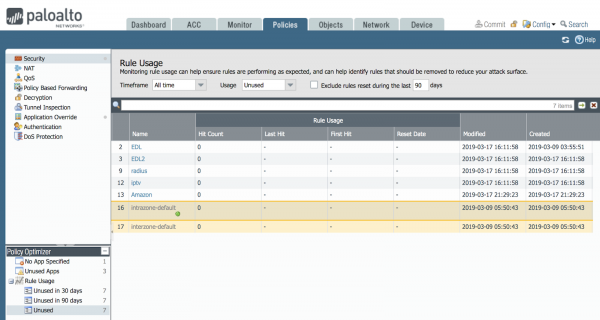
Möglicherweise wird im Laufe der Zeit dort Datenverkehr stattfinden, und dann verschwinden sie aus dieser Liste. Wenn sie 90 Tage in dieser Liste bleiben, können Sie entscheiden, diese Regeln zu löschen. Schließlich bietet jede Regel eine Gelegenheit für einen Hacker.
Es gibt ein ernsthaftes Problem bei der Konfiguration der Firewall: Ein neuer Mitarbeiter schaut sich die Regeln der Firewall an, und wenn es keine Kommentare gibt und er nicht weiß, warum diese Regel erstellt wurde, ob sie wirklich notwendig ist oder ob sie gelöscht werden kann: Vielleicht ist die Person im Urlaub, und nach 30 Tagen wird der Datenverkehr wieder von dem benötigten Dienst kommen. Genau diese Funktion hilft ihm, die Entscheidung zu treffen — wird von niemandem genutzt — löschen!
Klicken wir auf Unused App.
Wir klicken im Optimizer auf Unused App und sehen, dass im Hauptfenster interessante Informationen angezeigt werden.
Wir sehen, dass es drei Regeln gibt, bei denen sich die Anzahl der erlaubten Anwendungen und die Anzahl der tatsächlich über diese Regel laufenden Anwendungen unterscheidet.
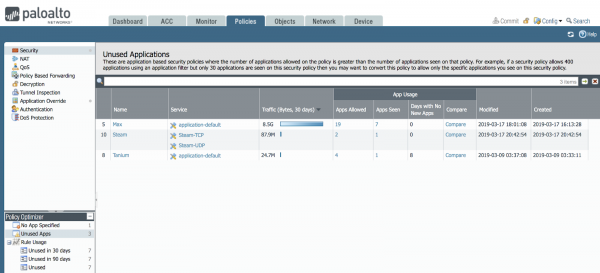
Wir können klicken und die Liste dieser Anwendungen ansehen und die Listen vergleichen.
Zum Beispiel klicken wir auf die Schaltfläche Vergleichen für die Regel Max.
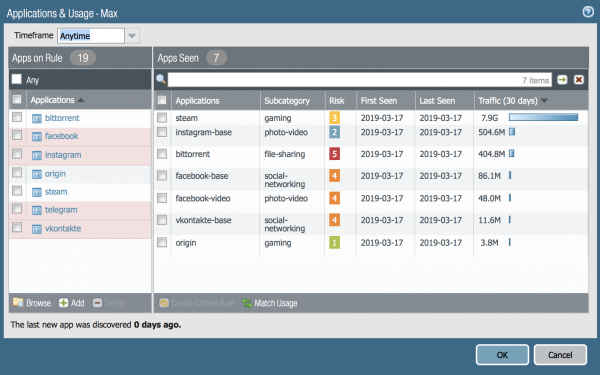
Hier ist zu sehen, dass die Anwendungen facebook, instagram, telegram, vkontakte erlaubt wurden. Aber der tatsächliche Verkehr lief nur über einen Teil der Unteranwendungen. Hier muss man verstehen, dass die Anwendung facebook mehrere Unteranwendungen enthält.
Die gesamte Liste der NGFW-Anwendungen kann im Portal gesehen werden. und in der Schnittstelle der Firewall im Abschnitt Objekte->Anwendungen, und in der Suche geben Sie den Namen der Anwendung ein: facebook, das ergibt folgendes Ergebnis:
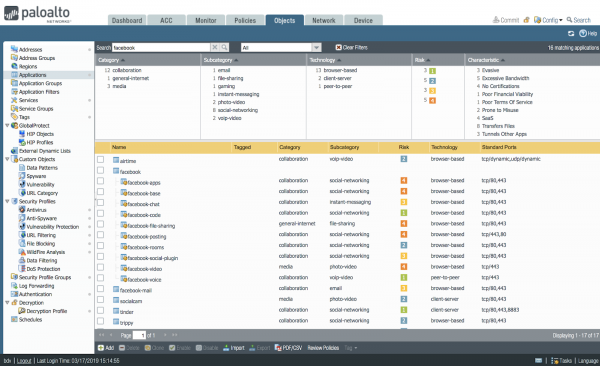
So, ein Teil dieser NGFW-Unteranwendungen wurde gesehen, und ein Teil nicht. Tatsächlich können Sie verschiedene Unterfunktionen von Facebook separat verbieten und erlauben. Zum Beispiel erlauben, Nachrichten zu lesen, aber den Chat oder den Dateiübertrag zu verbieten. Entsprechend spricht der Policy Optimizer darüber und Sie können entscheiden: nicht alle Anwendungen von Facebook zu erlauben, sondern nur die wesentlichen.
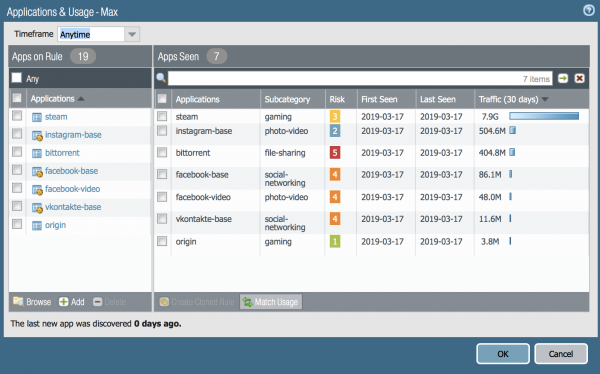
Also haben wir verstanden, dass die Listen unterschiedlich sind. Sie können dafür sorgen, dass die Regeln genau die Anwendungen erlauben, die tatsächlich im Netzwerk verwendet wurden. Dazu klicken Sie auf die Schaltfläche MatchUsage. Das sieht so aus:
Und außerdem können Sie Anwendungen hinzufügen, die Sie für notwendig halten — die Schaltfläche Hinzufügen auf der linken Seite des Fensters:
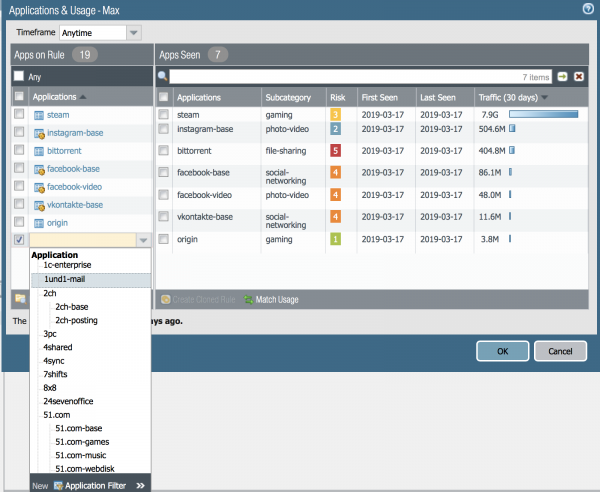
Und dann kann diese Regel angewendet und getestet werden. Herzlichen Glückwunsch!
Klicken wir auf No Apps Specified.
In diesem Fall öffnet sich ein wichtiges Fenster für die Sicherheit.
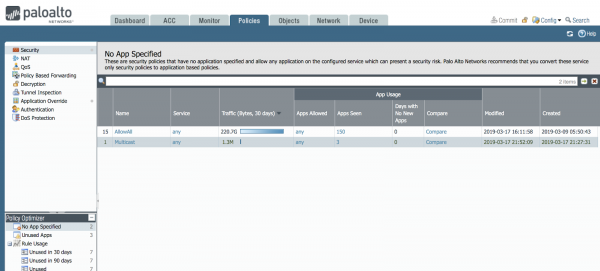
Es gibt sehr wahrscheinlich viele solcher Regeln, bei denen die Anwendung auf Ebene L7 nicht ausdrücklich angegeben ist, in Ihrem Netzwerk. Und in meinem Netzwerk gibt es eine solche Regel — ich erinnere mich, dass ich sie bei der Erstkonfiguration erstellt habe, um zu zeigen, wie der Policy Optimizer funktioniert.
Auf dem Bild ist zu sehen, dass die Regel AllowAll im Zeitraum vom 9. März bis 17. März 220 Gigabyte Verkehr erlaubt hat, wobei es insgesamt 150 verschiedene Anwendungen in meinem Netzwerk gibt. Und das ist noch wenig. In einem Netzwerk mittlerer Größe gibt es normalerweise 200-300 verschiedene Anwendungen.
Also, eine Regel lässt 150 Anwendungen durch. Das bedeutet in der Regel, dass die Firewall falsch konfiguriert ist, da normalerweise in einer Regel 1-10 Anwendungen für unterschiedliche Zwecke erlaubt werden. Lassen Sie uns ansehen, worum es bei diesen Anwendungen geht: Klicken wir auf die Schaltfläche Vergleichen:
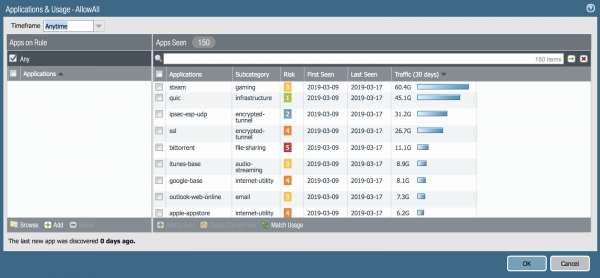
Das Wunderbarste für einen Administrator an der Funktion Policy Optimizer ist die Schaltfläche Match Usage – mit einem Klick können Sie eine Regel erstellen, in der alle 150 Anwendungen aufgeführt sind. Manuell wäre das sehr zeitaufwendig. Die Anzahl der Aufgaben für einen Administrator, selbst in meinem Netzwerk mit 10 Geräten, ist enorm.
Bei mir zu Hause laufen 150 verschiedene Anwendungen, die Gigabyte an Datenverkehr übertragen! Und wie viele haben Sie?
Und was ist erst in einem Netzwerk mit 100, 1000 oder 10.000 Geräten los? Ich habe Firewalls mit 8000 Regeln gesehen und ich bin sehr froh, dass Administratoren jetzt so bequeme Automatisierungswerkzeuge haben.
Ein Teil der Anwendungen, die das Analysetool für L7-Anwendungen in der NGFW festgestellt hat, wird in Ihrem Netzwerk nicht benötigt, daher sollten Sie sie einfach aus der Liste der erlaubenden Regeln entfernen oder die Regeln mit der Schaltfläche Klonen (im Hauptinterface) kopieren und in einer Regel die Anwendungen erlauben und in einer anderen die Anwendungen blockieren, die in Ihrem Netzwerk nicht benötigt werden. Häufig sind dies Anwendungen wie Bittorrent, Steam, Ultrasurf, Tor, versteckte Tunnel wie tcp-over-dns und andere.
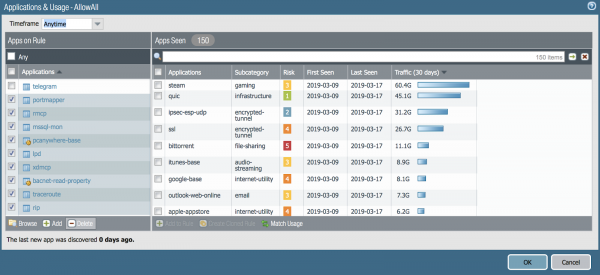
Klicken wir nun auf eine andere Regel – was sieht man dort:
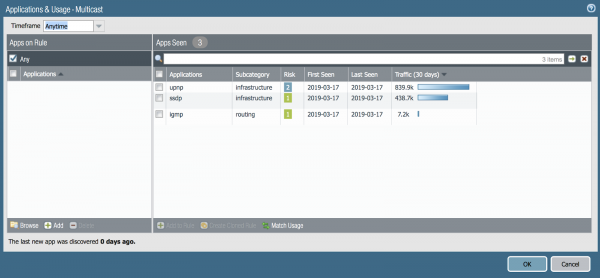
Ja, hier sind Anwendungen, die für Multicast typisch sind. Wir müssen sie erlauben, damit das Streaming von Videos im Netzwerk funktioniert. Klicken wir auf Match Usage. Großartig! Danke, Policy Optimizer.
Und was ist mit Machine Learning?
Es ist derzeit in Mode, über Automatisierung zu sprechen. Das, was ich zuvor beschrieben habe, hilft sehr. Es gibt noch eine weitere Möglichkeit, über die ich sprechen muss. Das ist die Machine Learning-Funktion, die in das Tool Expedition integriert ist, das bereits oben erwähnt wurde. In diesem Tool gibt es die Möglichkeit, Regeln von Ihrer alten Firewall eines anderen Herstellers zu übertragen. Außerdem gibt es die Möglichkeit, bestehende Verkehrsmuster von Palo Alto Networks zu analysieren und Vorschläge zu machen, welche Regeln geschrieben werden sollten. Das ähnelt der Funktionalität des Policy Optimizers, aber in Expedition ist es noch umfassender, und Ihnen wird bereits eine Liste fertiger Regeln angeboten – Sie müssen diese nur genehmigen.
Um diese Funktionalität zu testen, gibt es eine Laborübung – wir nennen sie Test Drive. Dieser Test kann durchgeführt werden, indem Sie auf die virtuellen Firewalls zugreifen, die die Mitarbeiter von Palo Alto Networks in Moskau auf Anfrage aktivieren.
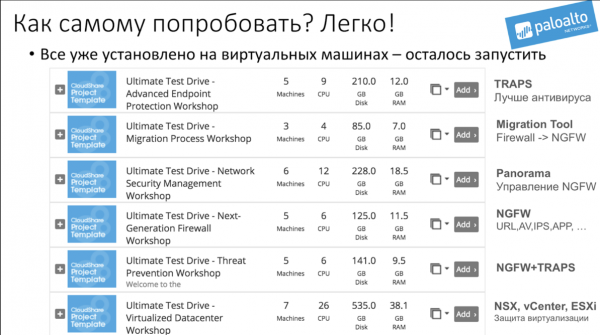
Die Anfrage kann an die Adresse Russia@paloaltonetworks.com gesendet werden, und in der Anfrage sollte stehen: „Ich möchte UTD zum Migration Process durchführen.“
Tatsächlich gibt es mehrere Varianten von Laborübungen mit dem Namen Unified Test Drive (UTD), und alle sind nach der Anfrage.
Nur registrierte Benutzer können an der Umfrage teilnehmen. .
Möchten Sie, dass jemand Ihnen hilft, die Richtlinien Ihrer Firewall zu optimieren?
Ja
Nein
Ich mache alles selbst
Niemand hat bisher abgestimmt. Enthaltungen gibt es keine.
Quelle: habr.com
